
Proof & Trust
Proof&Trust · その他
Proof&Trust は NIS2 サプライチェーンのベンダーを、提出された証拠をもとに評価して分類する。静的アンケートを、監査に耐えるリスクレポートに置き換え、30分以内で仕上げる。
Proof & Trust について
About
Proof&Trust とは
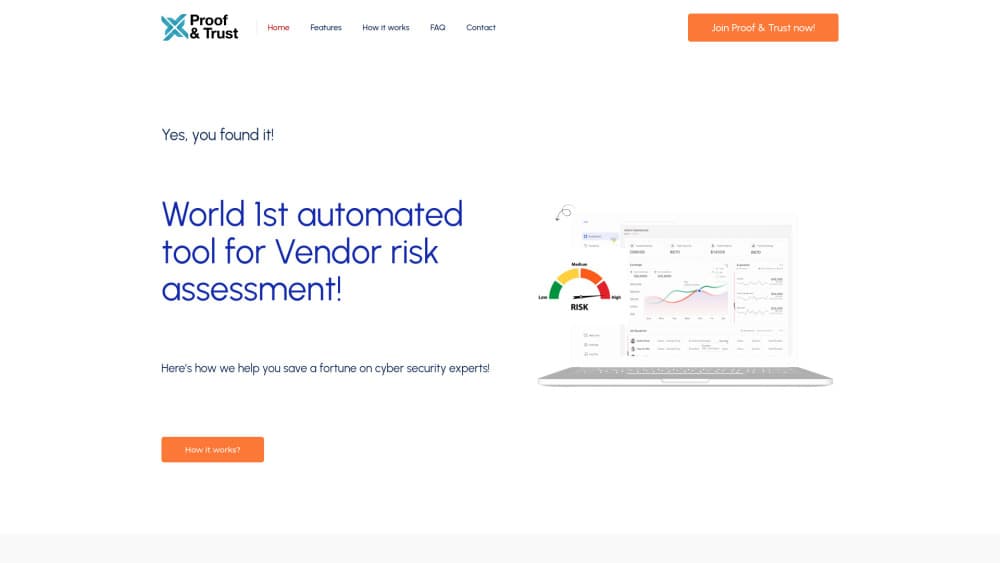
Proof&Trust は NIS2 サプライチェーンリスクに特化したウェブプラットフォームだ。取引先ごとにベンダーリスク評価を回し、結果を段階に振り分け、監査人が求める内容に沿った証拠の履歴を残す。狙いは明快で、静的アンケートを追いかけるのをやめ、ベンダーがすでに持っている証明書やレポート、表明書を採点し始めることにある。単一の規制のために作られたサードパーティリスク管理であり、ベンダーセキュリティ質問票の代わりに文書を採点する仕組みだ。
製品の背景には EU の NIS2 指令がある。2024年10月17日から適用が始まった。第21条(2)(d)は、直接の供給者の安全性を購買側企業の責任に置く。だから期限切れの回答が並んだ表計算は、サプライチェーン・デューデリジェンスの代わりにならない。Proof&Trust は元の文書を読み、有効性を確認し、各統制をそれが満たす条文に正確に結びつける。これが証拠ベースのスコアリングであり、ベンダーの自己申告を写すだけの調査とは違う。
制約は訴求と同じくらい重い。Proof&Trust はコンプライアンスとリスクのための道具であり、ファイアウォールでもスキャナでもない。銀行、エネルギー、医療、通信、公共部門という EU の規制対象チームを想定する。ホスティングは既定で EU 域内、規模の大きい案件はセルフサービスの決済ではなく営業経由になる。年間プランは1,999ユーロからだ。
はじめ方
- デモを予約するか、30分のサンプルを依頼する。統合もクレジットカードもなしで、採点済みのポートフォリオが返ってくる。
- ISO 27001 証明書、SOC 2 レポート、SBOM、ペネトレーションテストの表明書、文書化されたポリシーなど、供給者の証拠をまとめてアップロードする。契約書やベンダーマスタがあればつなぐ。
- エンジンに各成果物を解析・検証・採点させ、その点数をひとつのベンダーリスク指数にまとめる。
- リンクで供給者を招待し、リスク段階に合った組み込みの質問票に答えてもらい、新しい証拠を上げてもらう。
- コンソールで段階ごとのポートフォリオを確認し、監査パックを書き出してレビュー担当に渡す。
AIツール情報
Proof & Trustの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- EU の重要事業者のコンプライアンス/GRC チーム:製品全体が NIS2 第21条(2)を軸にしている。規制当局にデューデリジェンスを示す必要があるチームなら、どの点数にも根拠が付いた段階別ポートフォリオを得られる。
- 銀行、エネルギー、医療、通信、公共部門の CISO:サイト自身が挙げる業種であり、継続的な再分類は数百の供給者を追うチームに向く。
- 最初のプログラムを立ち上げる小さなチーム:Basic プランは年1,999ユーロで20件の評価をカバーし、大きな予算なしで最初の一巡を回せる。
タスク
- ベンダー質問票の表計算を置き換える:既存の証拠を取り込み、サプライヤーリスクスコアリングを重ねる。PDF を送るのをやめ、ひとつの指数を読むようになる。
- たまった供給者の分類:依存度、集中度、証拠の質に応じて、重大・高・標準・限定の4段階に振り分ける。
- NIS2 監査の準備:点数、段階、推奨はすべて成果物と満たした条文に結びつき、一式をまとめて書き出せる。
- 第23条のインシデント通知の下書き:対象となる事案を記録すると、早期警告と後続の報告をあらかじめ埋める。
シーン
- 規制当局が供給者の証拠を求めてきた:監査パックを取り出すだけでよく、手作業で報告書を作り直さない。
- 供給者が漏えいを公表した、あるいは新しい CVE が出た:段階が再計算され、影響を受ける供給者が数分で浮かび上がる。次の四半期レビューを待たない。
- 取締役会がサイバーリスクを点検する:ポートフォリオ表示と集約リスクが、経営陣に質問に耐える態勢の要約を渡す。
主な機能
証拠に基づく供給者の採点
供給者が送ってくる成果物は、ISO 証明書であれ SOC 2 レポートであれペネトレーションテストの表明書であれ、解析され、発行者と照合され、網羅性、新しさ、範囲、統制のカバー率で採点される。その点数がひとつのベンダーリスク指数にまとまる。価値は単純だ。誰かがフォームに打ち込んだ回答ではなく、説明できる文書を採点している。
自動の段階分け
NIS2 ベンダー分類は三つの信号で動く。一つ目は供給者が自社サービスにとってどれだけ不可欠か、二つ目は露出がどれだけ集中しているか、三つ目は証拠がどれだけ強いか。モデルは決定論的で説明可能なので、段階の変化は引き金になった証拠の事象に必ず結びつく。
継続的な再分類
段階は一度きりの作業ではない。新しい証拠が届くか信号が弱まると再計算され、事象駆動のチェックが CVE、制裁、漏えいの公表を拾う。前四半期に安全に見えた供給者でも、露出がしきい値を越えた瞬間に引き上げられる。
NIS2 第21条(2)への対応づけ
プラットフォームは第21条(2)の十の措置すべてをカバーする。リスク分析とサプライチェーンの安全から、MFA と安全な通信まで含む。各点数は特定の条項に結びつき、この対応表は監査人が最初に手を伸ばす部分でもある。
第23条のインシデント下書き
対象となる事案を記録すると、Proof&Trust は第23条の通知をあらかじめ埋める。24時間の早期警告、72時間の事案通知、1か月の最終報告まで、時刻付きの事実、影響を受けた供給者、影響の見積もりをそろえ、CSIRT が確認するだけで済む。
監査向けの証拠書き出し
監査ワークスペースは PDF と機械可読な JSON の持ち運べるパックを書き出す。ライブのコンソールでレビュー担当が見る内容を反映するので、スクリーンショットや表計算を寄せ集める代わりに、ファイル一本を渡せる。
柔軟な配備
Proof&Trust は EU ホストのマルチテナントサービス、シングルテナント環境、あるいは AWS、Azure、GCP、OVH 上の自社 VPC へのプライベート配備で動く。どの選択肢も同じ証拠モデルと同じ採点エンジンを共有し、データは既定で EU に残る。
メリットとデメリット
メリット
- アンケートの回答ではなく実体のある証拠を採点する。監査人や規制当局が最初に目を通すのはそこだ。
- 段階が自動で再計算されるので、新しい CVE や公表された漏えいが次のレビュー周期を待たない。
- 価格は年1,999ユーロで20件の評価から。サプライチェーンの取り組みとしては安い。
- 各点数が元の成果物と満たした NIS2 の条文を示すので、ポートフォリオはレビューに耐える。
- 既定で EU ホスト。データ所在地の要件向けにシングルテナントとプライベート VPC の選択肢もある。
デメリット
- NIS2 と EU 企業を前提に作られているので、EU 外や指令の適用範囲外のチームには得るものが少ない。
- 無料プランもセルフサービス登録もない。試用ではなく、デモか有料プランから始めることになる。
- API 書き出しは Enterprise プランだけなので、下位プランは CSV でデータを移す。
- 追うのは供給者の書類であり自社システムではない。脆弱性スキャナやペネトレーションテストの代わりにはならない。
よくある質問
NIS2 コンプライアンスソフトとして、サプライチェーン上の供給者を採点して分類し、証明書やレポート、表明書をひとつのリスク指数と監査に耐えるポートフォリオに変える。
関連コンテンツ
Proof & Trustに関連するツール、スキル、記事を探す。
Proof & Trustの代替ツール

Odyssey 3
Odyssey · その他Odyssey-3はOdysseyの基盤ワールドモデルだ。物理をリアルタイムにシミュレーションし、プロンプトからインタラクティブな環境を生成して、ロボットや車、ゲームに適応する。

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。