
rep+
Bour Abdelhadi · コーディング
rep+は、Repeater流のHTTPリクエストテストをブラウザに持ち込むChrome DevTools拡張機能で、プロキシの設定は一切不要だ。あらゆるタブのトラフィックをキャプチャして再生し、JavaScriptの中に隠れたエンドポイントやパラメータを見つけ出し、漏えいしたシークレットに印を付け、SniperやCluster Bombといった内蔵の攻撃モードを走らせる。AIレイヤーは、自分のAPIキーまたはローカルモデルを通じてリクエストの解説と攻撃の提案を加える。バグバウンティハンター、レッドチーム、そしてアプリが実際に何を送っているのかを理解したい開発者にとって、実用的なAPIセキュリティテストツールになる。
rep+ について
rep+とは
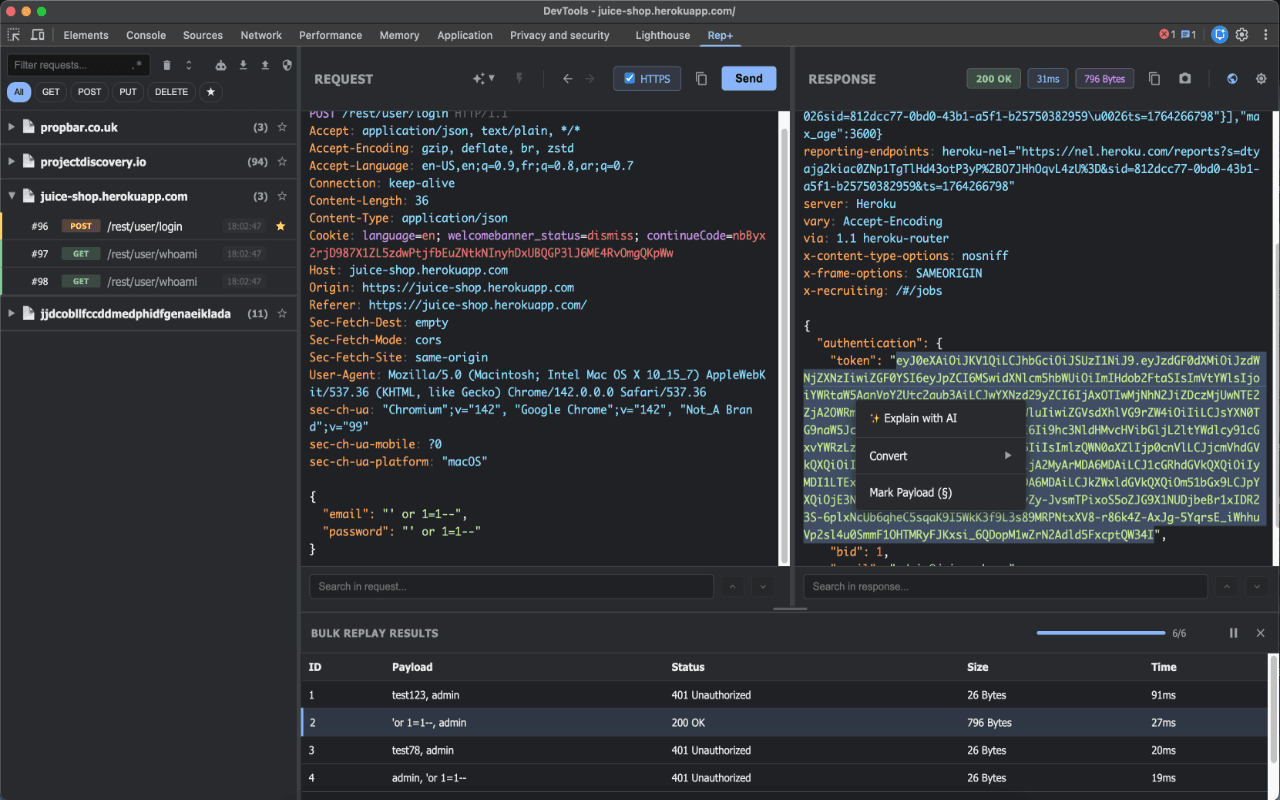
rep+はChrome DevTools内に住むブラウザ拡張機能で、軽量なBurp Suite Repeaterの代替として動き、その周りをAIアシスタントが包む。DevToolsを開いてキャプチャを開始すれば、現在のタブからのリクエストがすべて一覧に表示され、グループ化、フィルタ、ブロック、あるいはプレーンテキストや正規表現での検索ができる。この拡張機能は、設定する必要のなかったWebリクエストインターセプターとして働く。プロキシなし。証明書なし。その設定手順こそ、従来のツールで多くの人が嫌う部分だ。
この拡張機能は、手動の再生と同じくらい受動的な分析にも頼っている。ページ上のJavaScriptを読み、サイトが公表していないエンドポイントを引き出し、リクエストパラメータをリスク別に分類し、高カバレッジのKingfisherルールでシークレットを走査する。結果はCSVまたはPostmanにエクスポートできるので、短いブラウジングの1回が、手元に残すテストコレクションに変わる。
難点は範囲だ。rep+が見えるのはChromeタブ内のトラフィックだけである。モバイルアプリやデスクトップクライアント、HTTP以外のプロトコルには触れない。これは拡張機能であり、完全な傍受プラットフォームではない。本番環境での重いテストは依然として専用ツールの領分だ。料金は、基本機能の無料からAI利用量に応じた有料プランまでの範囲にある。AI機能を使うには、自分のプロバイダーキーかOllamaのようなローカルモデルが要る。
はじめかた
- Chrome ウェブストアからrep+をインストールし、ツールバーにピン留めする。
- 対象サイトを開き、DevTools(F12)を開いてrep+パネルに切り替える。
- キャプチャセッションを開始して現在のタブのリクエストを記録するか、リクエストを手動でインポートする。
- リクエストをエディタに送り、ヘッダー、ボディ、パラメータを調整して再生し、レスポンスを比較する。
- 自動攻撃を実行するか、AIパネルにレスポンスの解説と次の一手の提案を求め、残しておきたい発見をエクスポートする。
AIツール情報
rep+の料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- バグバウンティハンター:rep+は実ブラウザでの素早いキャプチャと再生を軸に作られているので、ハンターはプロキシを立ち上げずにライブセッションをテストできる。奇妙なレスポンスを前に次に何を試すか迷ったとき、AIの攻撃提案が役立つ。
- セキュリティ研究者とAppSecチーム:受動的なエンドポイントとシークレットの探索は、普通のブラウジングをデータ収集のひと巡りに変える。悪用可能な発見がどんな形かすでに分かっていて、ただ速く見つけたいときに最も効く。
- APIをデバッグするWeb開発者:失敗している呼び出しをヘッダー1つ変えて再生するのは、アプリ全体を再実行するよりここでは速い。DevToolsを読める開発者なら誰でも使える。
タスク
- HTTPリクエストの再生と改変:パス、クエリ、ボディ、ヘッダーを編集して再送し、サーバーがどう応答するかを見る。ブラウザのタブから出る必要はない。
- 隠れたエンドポイントの発見:rep+はJavaScriptを解析し、UIがリンクしていないAPIルートを浮かび上がらせる。興味深いバグは大抵そこに住んでいる。
- 漏えいシークレットの検出:KingfisherルールでページのJavaScriptを走査すると、露出すべきでないAPIキーやトークンを捕まえる。
- 自動攻撃の実行:内蔵のSniper、Battering Ram、Pitchfork、Cluster Bombモードがパラメータのファジングを担うので、基本的な総当たりパターンに別のツールは要らない。
シーン
- 評価中に怪しいAPIレスポンスをトリアージする:エディタに送り、小さな変更で再生し、何が変わったかをAIに説明させる。
- すでに開いているWebアプリを監査する:クリックしながらキャプチャし、リクエスト一覧を眺めて突いてみる価値のあるパラメータを探す。
- ライブサイトからPostmanコレクションを用意する:キャプチャしたエンドポイントをそのままコレクションにエクスポートし、手作業で組み立てない。
- リクエスト改変の仕組みを学ぶ:ビジュアルエディタとAIの解説が、セキュリティテストに不慣れな人にも概念を具体的にする。
主な機能
プロキシなしでキャプチャと再生
rep+はChrome DevToolsに接続し、アクティブなタブのリクエストを記録するので、設定は数秒で終わる。キャプチャした任意のリクエストをエディタに送り、必要な箇所を変えて再生する。重複したリクエストはキャプチャ中に取り除かれる。ページが同じ呼び出しを何十回も発火させるとき、一覧を読みやすく保てる。
受動的なエンドポイントとパラメータの探索
この拡張機能はページ上のJavaScriptを解析し、UIには決して現れないエンドポイントを浮かび上がらせる。クエリ、ボディ、ヘッダー、パスの各パラメータも見つけ、それぞれを信頼度スコア付きでリスク分類する。そのリスク順位が役立つ部分だ。生のパラメータ一覧はあっという間に長くなるからである。
Kingfisherルールによるシークレット検出
ページのJavaScriptは、高カバレッジのKingfisherルールで露出した認証情報を走査される。開発者が誤ってクライアントへ出してしまうキー、トークン、それに類する文字列を捕まえる。発見はエンドポイントと並べてエクスポートされるので、コードを持つ担当者に渡せる。
内蔵の自動攻撃
Sniper、Battering Ram、Pitchfork、Cluster Bombモードが標準的なファジングパターンを別ツールなしでカバーする。注入点を印し、ペイロードセットを読み込み、走らせるだけだ。Burp Intruderと同じ思考モデル。ただブラウザの中に住んでいる。
AIによるリクエスト分析と攻撃の提案
自分のLLM APIキーを接続するか、Ollama経由でrep+をローカルモデルに向ければ、リクエストを解説し、編集を提案し、攻撃を勧めてくれる。各リクエストには専用のチャットスレッドがあり、他のリクエストを参照できるので、文脈は発見とともに残る。トークンの扱いはコストを抑えるよう調整されており、これを一日中回すときには重要だ。
インラインのデータ変換とレスポンス検査
Base64、URLエンコード、JWTデコード、HexまたはUTF-8変換がインラインで行われるので、ペイロードを別のデコーダに貼り付けなくてよい。レスポンスは構文ハイライトと行番号付きの複数形式で表示され、レスポンスボディやJavaScriptの奥深くまで検索できる。
CSVまたはPostmanへのエクスポート
エンドポイント、パラメータ、シークレットは、報告用のCSVに、あるいは後続テスト用のPostmanコレクションに直接エクスポートできる。ブラウザでサイトをつつくことと、構造化されたテスト一式を引き渡すことの間の輪を閉じる。
メリットとデメリット
メリット
- プロキシもCA証明書の設定も不要で、リクエストテスト最大の摩擦点を取り除く。
- 受動的なエンドポイント、パラメータ、シークレットの探索が、普通のブラウジングを偵察に変える。
- AIの解説と攻撃提案が、自分のキーまたはローカルモデルで動く。
- 自動攻撃モードが一般的なファジングパターンを最初からカバーする。
- CSVとPostmanへのエクスポートで、発見を持ち運べる。
デメリット
- Chromeタブ内のトラフィックしかキャプチャしない。モバイルアプリ、デスクトップクライアント、HTTP以外のトラフィックには届かない。
- AI機能は外部のAPIキーかローカルモデルを要するので、最も賢い部分は自己完結していない。
- ブラウザ拡張機能である以上、スキャナの自動化や深いプロトコルカバレッジが要るとき、完全なプラットフォームの代わりにはならない。
よくある質問
Chrome DevTools内でHTTPリクエストをキャプチャし、改変と再生を可能にし、さらに受動的な分析とAIの助けを載せる。完全なプロキシスイートではなく、ブラウザネイティブのHTTPリクエストテストツールと捉えるとよい。
関連コンテンツ
rep+に関連するツール、スキル、記事を探す。
rep+の代替ツール
Forefront
Forefront · コーディングForefrontはオープンソースAIで構築するためのウェブプラットフォームだ。主要なオープンソース言語モデルを自分のデータで微調整し、性能を評価し、API経由で実行したり、エクスポートして自分でホストしたりできる。クローズドなプラットフォームの手軽さを求めつつ、モデルとデータの所有権にはこだわる開発者が対象だ。

Startkit
StartKit.AI · コーディングStartkitは、AI SaaSとAIラッパー製品を作るためのボイラープレートだ。面倒な部分をあらかじめ配線済みにしたAIスタートアップボイラープレートと考えればいい。認証、StripeとLemon Squeezyの決済、利用制限、トランザクションメール、そしてOpenAI、Anthropic、Groq、Llamaと通信するAI APIスターターキットが含まれる。リポジトリをクローンして価格を設定し、ユーザーが実際にお金を払う部分に取りかかれる。ReactとTailwind上のNext.jsで作られているため、ボイラープレートコードの多くはすでに見慣れたものだ。
Testim
Tricentis · コーディングTestimは、Web・モバイル・Salesforceアプリ向けにエンドツーエンドテストを構築して実行するAIテスト自動化プラットフォームだ。機械学習を頼りに、インターフェースが変わってもテストを安定させ、チームが壊れたセレクターの修正に費やす時間を減らす。今日から使い始められる自動テストツールとしては悪くない。ブラウザで操作を録画してテストを作り、より細かい制御が必要なときはJavaScriptを足す。忙しいQAチームにとって堅実な選択肢である。