
Vanta
Vanta · その他
Vantaは、自動監視と証拠収集によってSOC 2、ISO 27001、HIPAAなどの基準の取得と維持を支援するコンプライアンス自動化プラットフォームだ。
Vanta について
What Is Vanta
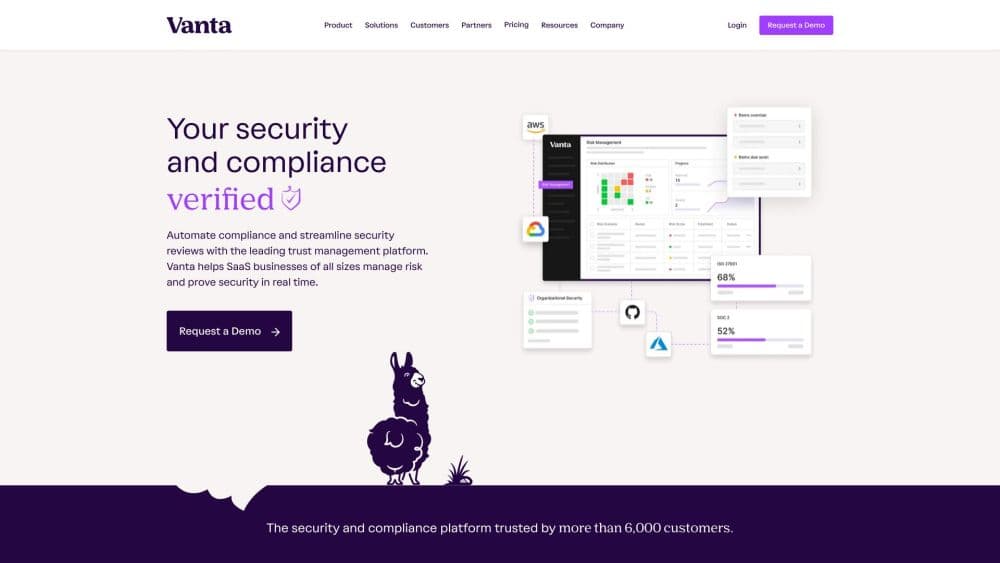
Vantaは、成長中の企業のセキュリティコンプライアンスを自動化するトラスト管理プラットフォームだ。セキュリティコンプライアンスソフトでありGRCプラットフォームでもあるVantaは、表計算とスクリーンショットを置き換える。手持ちのツールを一度つなげば、あとはプラットフォームが証拠を集め、抜けを監視し、直すべき箇所を示す。手作業のチェックリストで回していた業務は、継続的な監視に変わる。
同社は2018年に始まり、現在は35以上のフレームワークを扱う。SOC 2準拠、ISO 27001からHIPAA、GDPR、PCIまで幅広い。コンプライアンス体制の周辺も同じ場所で完結する。リスク登録簿、ベンダーリスク管理、ポリシー管理、そして自社のセキュリティ姿勢を顧客に示す公開のトラストセンターだ。
制約も見ておきたい。料金は公開されず見積もり制なので、実際の費用を知るにはデモが必要になる。認められたフレームワークの取得を前提にしており、コンプライアンス目標のないチームには向かない。そして自動化するのは作業であり、監査人を置き換えるものではない。監査費用は別途かかる。
Getting Started
- vanta.comでデモを予約し、必要なフレームワークを絞り込む。料金は個別見積もりなので、この段階でプランと費用の両方が決まる。
- ツールをつなぐ。Vantaはクラウド事業者、ID基盤、コードリポジトリなど数百のサービスと連携し、そこから証拠を自動で取り込む。
- 抜けを埋める。ダッシュボードが不合格のコントロールと修正手順を並べるので、普段使っているツールの中で直していく。
- ポリシーと人を割り当てる。ポリシーをアップロードまたは生成し、承認タスクを配り、誰が署名したかをVantaに記録させる。
- 監査人に引き渡す。コントロールが通ったら、Vantaの監査人ネットワーク経由か自社の監査法人で証拠を共有し、トラストセンターを公開して顧客に結果を示す。
AIツール情報
Vantaの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 初めてのSOC 2報告書を目指すスタートアップ創業者:プラットフォームが証拠収集とコントロール監視を自動化するため、少人数でもコンプライアンス専任者を雇わずに監査準備を整えられる。
- 拡大期の企業のセキュリティ・コンプライアンス担当:Vantaは人員、ポリシー、ベンダーを一箇所で追跡し、増え続ける体制で回す手作業を減らす。
- 大組織のGRCチーム:リスク登録簿、第三者リスク審査、アクセス管理が同じプラットフォームに載るので、トラスト関連の業務が別々のツールに散らばらない。
タスク
- SOC 2タイプII監査を通過する:Vantaはコントロールを継続的に監視し、監査期間全体の証拠を保存する。タイプIIの審査人が求めるのはまさにこれだ。
- セキュリティ質問票に回答する:質問票自動化エージェントが既存のポリシーと証拠から回答を起草し、営業チームが買い手審査に費やす時間を削る。
- ベンダーリスクを管理する:ベンダーを棚卸しし、セキュリティ審査を回し、相手の姿勢が変われば通知を受け取る。導入時に一度確認するだけでは済まない。
- トラストセンターを公開する:共有できるページが認証とコントロールをリアルタイムで示し、セキュリティ審査で止まりがちな法人契約を前に進める。
シーン
- 法人契約をまとめる前に監査準備を終える:買い手はSOC 2報告書を求めることが多く、Vantaは手作業で集めるはずの証拠を自動化して日程を縮める。
- 複数のフレームワークを同時に維持する:証拠とコントロールはSOC 2、ISO 27001、HIPAAで再利用でき、追加しても体制をゼロから作り直さずに済む。
- 認証取得後も体制を最新に保つ:継続監視は文書化したポリシーと実際の運用のずれを捉える。監査が失敗する最も多い原因がここにある。
主な機能
複数フレームワークのコンプライアンス自動化
Vantaはクラウド、ID、コードのツールにつながり、決まったスケジュールで証拠を取り込み、各フレームワークのコントロールと突き合わせる。どのコントロールが通ってどれが落ちたか、修正手順とともに見える。対応するフレームワークは35以上。SOC 2、ISO 27001、HIPAA、GDPR、PCIに加え、AIガバナンス向けのISO 42001といった新しい基準も含む。一度の設定で複数の報告書に対応できる。
コントロールの継続監視
監査前に慌てて詰め込むのではなく、Vantaは一年を通してコントロールを検証し、ずれが生じれば知らせる。ポリシーが示す内容と監視された実際の挙動が食い違えば、プラットフォームがその不一致を指し示す。監査の失敗はほぼ例外なく、審査サイクルの合間に誰も気づかなかった穴から生じる。継続的な検証はその隙間をふさぐ。
ポリシーと証拠を扱うAIエージェント
Vanta AI Agentは体制の中の反復作業を引き受ける。アップロードしたポリシーをコントロールに対応づけ、ポリシー改訂を起草し、証拠チェックを実行し、フレームワークや要件についての質問に答える。エージェント型の検索はポリシー、コントロール、テスト、文書を横断する。コンプライアンスの質問を投げれば、一般的なヘルプ記事ではなく自社の体制に根ざした答えが返る。
質問票の自動化
トラスト業務の中で、営業を最も遅らせるのはセキュリティ質問票だ。Vantaの質問票自動化は既存のポリシーと証拠から回答を起草し、上位プランでは年間の質問票上限が上がる。営業とセキュリティのチームは、すでに書いた回答を二度手間で作り直さずに済む。
リスクとベンダーの管理
Vantaには、既製のリスクライブラリ、対応計画、レポートを備えたリスク登録簿と、ベンダー向けの第三者リスク管理が含まれる。ベンダーを棚卸しし、セキュリティ審査を回し、判断を記録し、リスクの輪郭が変われば継続的に通知を受け取る。カスタムのリスク評価軸は上位プランで利用できる。
トラストセンター
トラストセンターは、認証、コントロール、セキュリティ姿勢をリアルタイムで示す公開ページだ。初めて評価する買い手が、こちらに連絡せずに報告書とポリシーを確認できる。セキュリティ審査が短くなり、AIコンプライアンスプラットフォームが商談の中で居場所を得やすくなる。
APIと連携
VantaはManage Vanta、Build Integrations、Auditorの各APIをそろえた開発者向けポータルを提供し、MCPサーバー、SDK、webhookも備える。監査人専用のAPIもあるため、監査法人が直接証拠を取得できる。連携カタログは数百のツールに及び、自動収集の網羅性はここから生まれる。
メリットとデメリット
メリット
- 証拠収集とコントロール監視が数百の連携で自動で回り、SOC 2やISO 27001の報告書に必要な手作業の大半をなくす。
- コンプライアンス、リスク、ベンダー審査、トラストセンターを一つのプラットフォームでまかない、GRCツールを別に買わずに済む。
- 継続監視がポリシーと運用のずれを捉える。監査が最も失敗しやすいのはそこだ。
- AIエージェントと質問票自動化が、ポリシーと買い手審査に伴う反復的な執筆を削る。
- 監査人のネットワークが広く、これまで付き合ってきた監査法人をそのまま使い続けられることが多い。
デメリット
- 料金が公開されていない。Vantaの費用を知るには営業プロセスを通す必要があり、予算だけで比較するチームには足かせになる。
- 最下位プランはフレームワークが一つに限られ、質問票自動化にも上限が付く。複数の基準を抱える企業は上位プランを選ぶことになる。
- 監査費用は別途請求される。Vantaが自動化するのは準備であり、監査そのものを置き換えるわけではないので、両方を見込んでおきたい。
- プラットフォームはコンプライアンスが継続すると想定している。一度きりの準備確認だけが必要なチームは、継続監視の恩恵が小さくなる。
よくある質問
Vantaはセキュリティコンプライアンスを自動化する。ツールにつながり、証拠を集め、SOC 2やISO 27001といったフレームワークに対してコントロールを監視し、抜けを示す。リスク管理、ベンダー審査、質問票自動化、公開のトラストセンターも一通りそろう。
関連コンテンツ
Vantaに関連するツール、スキル、記事を探す。
Vantaの代替ツール

Odyssey 3
Odyssey · その他Odyssey-3はOdysseyの基盤ワールドモデルだ。物理をリアルタイムにシミュレーションし、プロンプトからインタラクティブな環境を生成して、ロボットや車、ゲームに適応する。

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。