
XFA
XFA · その他
XFAはログイン時にすべての業務デバイスを検査するデバイスセキュリティ基盤だ。BYODや未管理の端末も含む。利用者自身が数分で問題を直せて、押しつけがましいMDMは要らない。
XFA について
What Is XFA
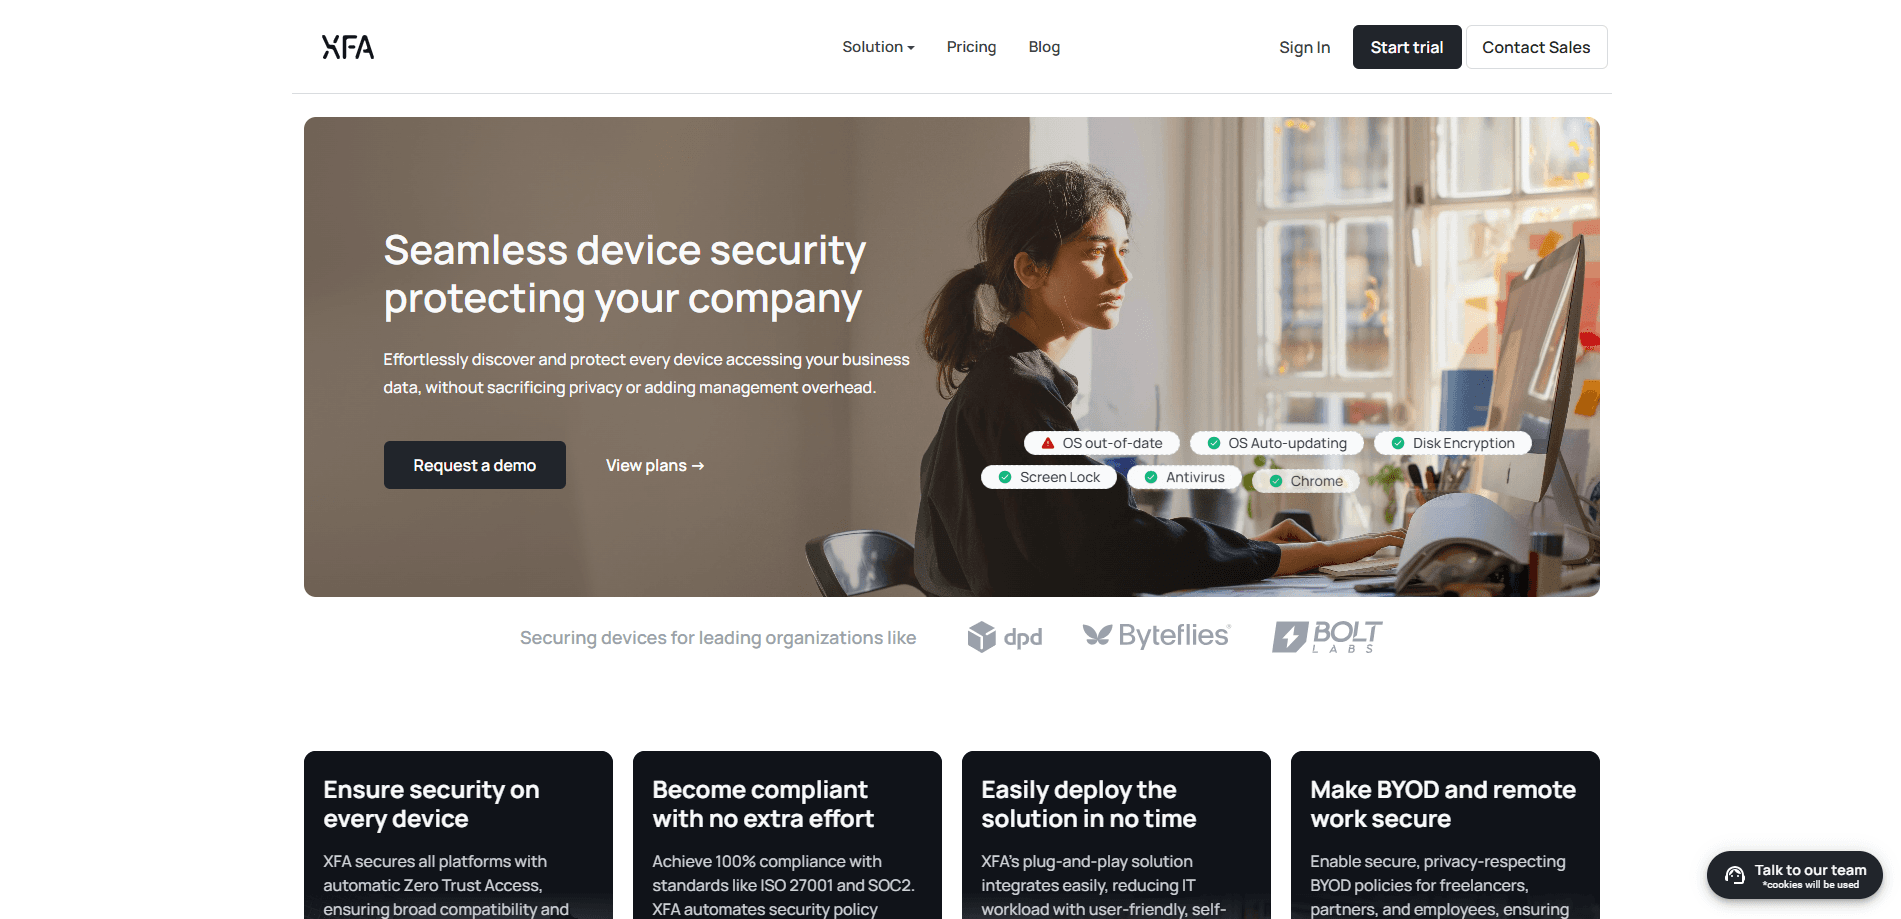
XFAは、ひとつの考え方を軸にしたXFA デバイスセキュリティ製品だ。デバイスが見えなければ、その中のデータは守れない。IDプロバイダに接続して、人が仕事に使うマシンを見つけ、セキュリティ検査を走らせ、設定したポリシーを下回る端末には警告を出すか、アクセスを止める。売り物はデバイス信頼プラットフォームであり、MDMエージェントに端末を乗っ取らせる必要はない。
狙う課題は、成長中のチームでITを担う人間なら誰でも知っている。外部委託先、フリーランス、リモートの社員が、自社のセキュリティ体制に一度も登録されていない私物のノートPCやタブレットからログインする。そうした端末は古いソフト、切られた自動更新、暗号化されていないディスクを抱えていることがあり、多くのツールは管理対象しか見ないので存在にすら気づかない。XFAは全部を見て、足りない部分を利用者自身に直させる。
契約前に押さえておきたい制約が二つある。強制ブロックとリスクベースのポリシーはAdvancedプランにあり、入口のプランにはない。無料版とEssentialは検出と通知までだ。もう一つ、検査は利用者が入れるエージェント経由で走るので、一度もログインしない端末は、誰かが招待するまで見えないままだ。
Getting Started
- XFAのダッシュボードから14日間の無料トライアルを始める。クレジットカードは不要
- IDプロバイダを接続し、誰がどの端末からサインインしているかをXFAに見せる
- チームを招待する。各自が軽量エージェントを入れ、自分の端末を検証する
- 端末一覧とリスク警告を確認し、ポリシー外の端末を止められる状態になってからログイン時の強制をオンにする
AIツール情報
XFAの料金、対応プラットフォーム、性能を簡単に確認できます。
こんな人におすすめ
このツールが最も力を発揮するユーザー、タスク、シーン。
ユーザー
- 成長企業のIT・セキュリティ責任者:外部委託先やフリーランスの全員に完全なMDMを配らずに、端末を可視化したいチーム
- BYODを採るスタートアップ:私物のノートPCで働かせつつ、ログイン時に最低限の安全線を引きたい小さなチーム
- コンプライアンス担当:ISO 27001、SOC 2、Cyber Essentials、NIS2を追い、監査用のデバイス証跡が要る人
- マネージドサービス事業者:顧客端末の受け入れを行い、従来の端末管理より軽い選択肢を探す事業者
タスク
- 端末の検出:業務アプリに接続するノートPC、タブレット、スマホをMDM外も含めて洗い出す
- 状態の検査:アクセスを許す前に、OSの版、更新状況、ディスク暗号化などの弱点を確認する
- アクセスの遮断:リスクポリシーに反する端末のログインを止め、直し方まで案内する
- フィッシング耐性MFA:信頼済みの端末を、コード不要の静かな第二要素に変える
- コンプライアンス報告:デバイス証跡をGRC基盤に書き出し、監査準備を数週間から数時間に縮める
シーン
- 外部委託先が私物ノートPCでログインする:XFAが欠けた暗号化を指摘し、有効化まで導く
- 社員のスマホが更新に遅れる:会社システムへの入口になる前に端末へ通知が届く
- 監査シーズンが来る:セキュリティ責任者が端末の健全性データをVantaやDrataへ直接流し込み、表計算を追わずに済む
- 新入社員が入る:本人が数分で自分の端末を検証し、ITはノートPCに触れない
- 複数国にまたがるリモートチーム:各自が会社から一度も支給されていないハードで接続する
主な機能
MDMなしで端末を見つける
XFAは管理された端末群を走査するのではなく、IDプロバイダに接続して業務用デバイスを洗い出す。私物のノートPC、タブレット、スマホを管理対象のマシンと並べて見える化する。ここが多くの端末管理ツールが開けっ放しにしている穴だ。業務アプリに届くものの一覧が手に入り、接続から数分で埋まる。
デバイス信頼を土台にしたサイレントMFA
SMSでコードを送る代わりに、XFAはすでに信頼している端末を第二要素に変える。検査を通過した端末は、邪魔をせずバックグラウンドでサインインを裏付ける。未知の端末には従来どおり追加の確認が入る。攻撃者が奪って中継できるコードが存在しないため、公式はフィッシング耐性のあるMFAと呼んでいる。
ログイン時のリスクベース強制
Advancedプランでは、XFAは監視から遮断に移り、ゼロトラスト端末アクセスを提供する。ポリシーを破る端末は入れたうえで後から記録するのではなく、ログイン画面で止まる。遮断がサインイン時に行われるので、利用者は明確な理由と直し方を受け取り、行き止まりにはならない。
すべてのOSをまたぐ状態検査
Windows、macOS、Linux、Android、iOSで長いデバイス状態チェックのリストを回す。OSが最新か、自動更新が有効か、最後の再起動からどれだけ経ったか、ディスク暗号化が効いているか。こうした信号に手を打てるかどうかが、本物の状態管理基盤と単なる棚卸しを分ける。
コンプライアンス証跡の自動化
XFAはデバイスのセキュリティデータを集め、Vanta、Drata、Trustcloud、ThoropassといったGRCツールへ流し込む。ISO 27001、SOC 2、NIS2を追うチームにとって、コンプライアンス自動化により証跡探しの手作業が書き出し一本に変わり、監査の時点で古びずに最新の記録が保たれる。
プライバシーを尊重し、乗っ取らない設計
製品全体が、押しつけがましい端末管理の対極として、いわばMDMの代替として売られている。XFAは個人ファイルを読まず、マシンをロックせずに状態だけを見て、個人データには触れないと明言する。だからBYODの多いチームでも、BYODセキュリティを保ちながら、MDM導入時に起きがちな反発を招かずに採り入れられる。
メリットとデメリット
メリット
- MDM系ツールが見落としがちな未管理端末、BYOD、外部委託先の端末まで対象に含む
- 登録は利用者自身がやるので、ITが一台ずつ手作業で設定しなくて済む
- 無料プランと14日間トライアルで、支払う前に自分の端末一覧を確認できる
- コード不要のサイレントMFAが、一般的な2段階認証への不満を取り除く
- コンプライアンス証跡をVanta、Drataなどへ書き出せ、監査準備を短縮できる
- Windows、macOS、Linux、Android、iOSをひとつのダッシュボードで扱える
デメリット
- 強制とリスクポリシーはAdvancedプランにあり、下位プランは警告までだ
- ユーザー単価制なので人数が増えるほど効き、外部委託先が多いと負担が膨らむ
- 端末は利用者がエージェントを入れて初めて検査される。黙ったままのハードは招待されるまで見えない
- 価格は公開されず問い合わせ制で、比較検討に時間がかかる
よくある質問
XFA(サイトはxfa.tech)は、業務アプリに接続する端末の健全性を検査するデバイスセキュリティ基盤だ。IDプロバイダに接続し、管理対象と未管理の端末を見つけ、検査を実行し、ポリシーを満たすまで警告を出すかログインを止める。不備は利用者自身が直し、ITの手を借りない。
関連コンテンツ
XFAに関連するツール、スキル、記事を探す。
XFAの代替ツール

Odyssey 3
Odyssey · その他Odyssey-3はOdysseyの基盤ワールドモデルだ。物理をリアルタイムにシミュレーションし、プロンプトからインタラクティブな環境を生成して、ロボットや車、ゲームに適応する。

JarvisCore
Prescott Data · コーディング · 生産性向上 · その他JarvisCore は、AI エージェントが対等なピアとしてメッシュを組み、共有台帳からタスクを引き受け、ゼロトラストのブローカー経由で外部サービスを呼ぶオープンソースの Python ランタイムである。
Clef
Cloudflare · ビジネス · その他Clef は Workers AI で動く Cloudflare のオープンソース意思決定モデルだ。生成テキストではなく、型付きの設問に確率を返す。エージェントは素早く分類し、振り分け、行動できる。