
Koreshield
Koreshield · 비즈니스 · 기타
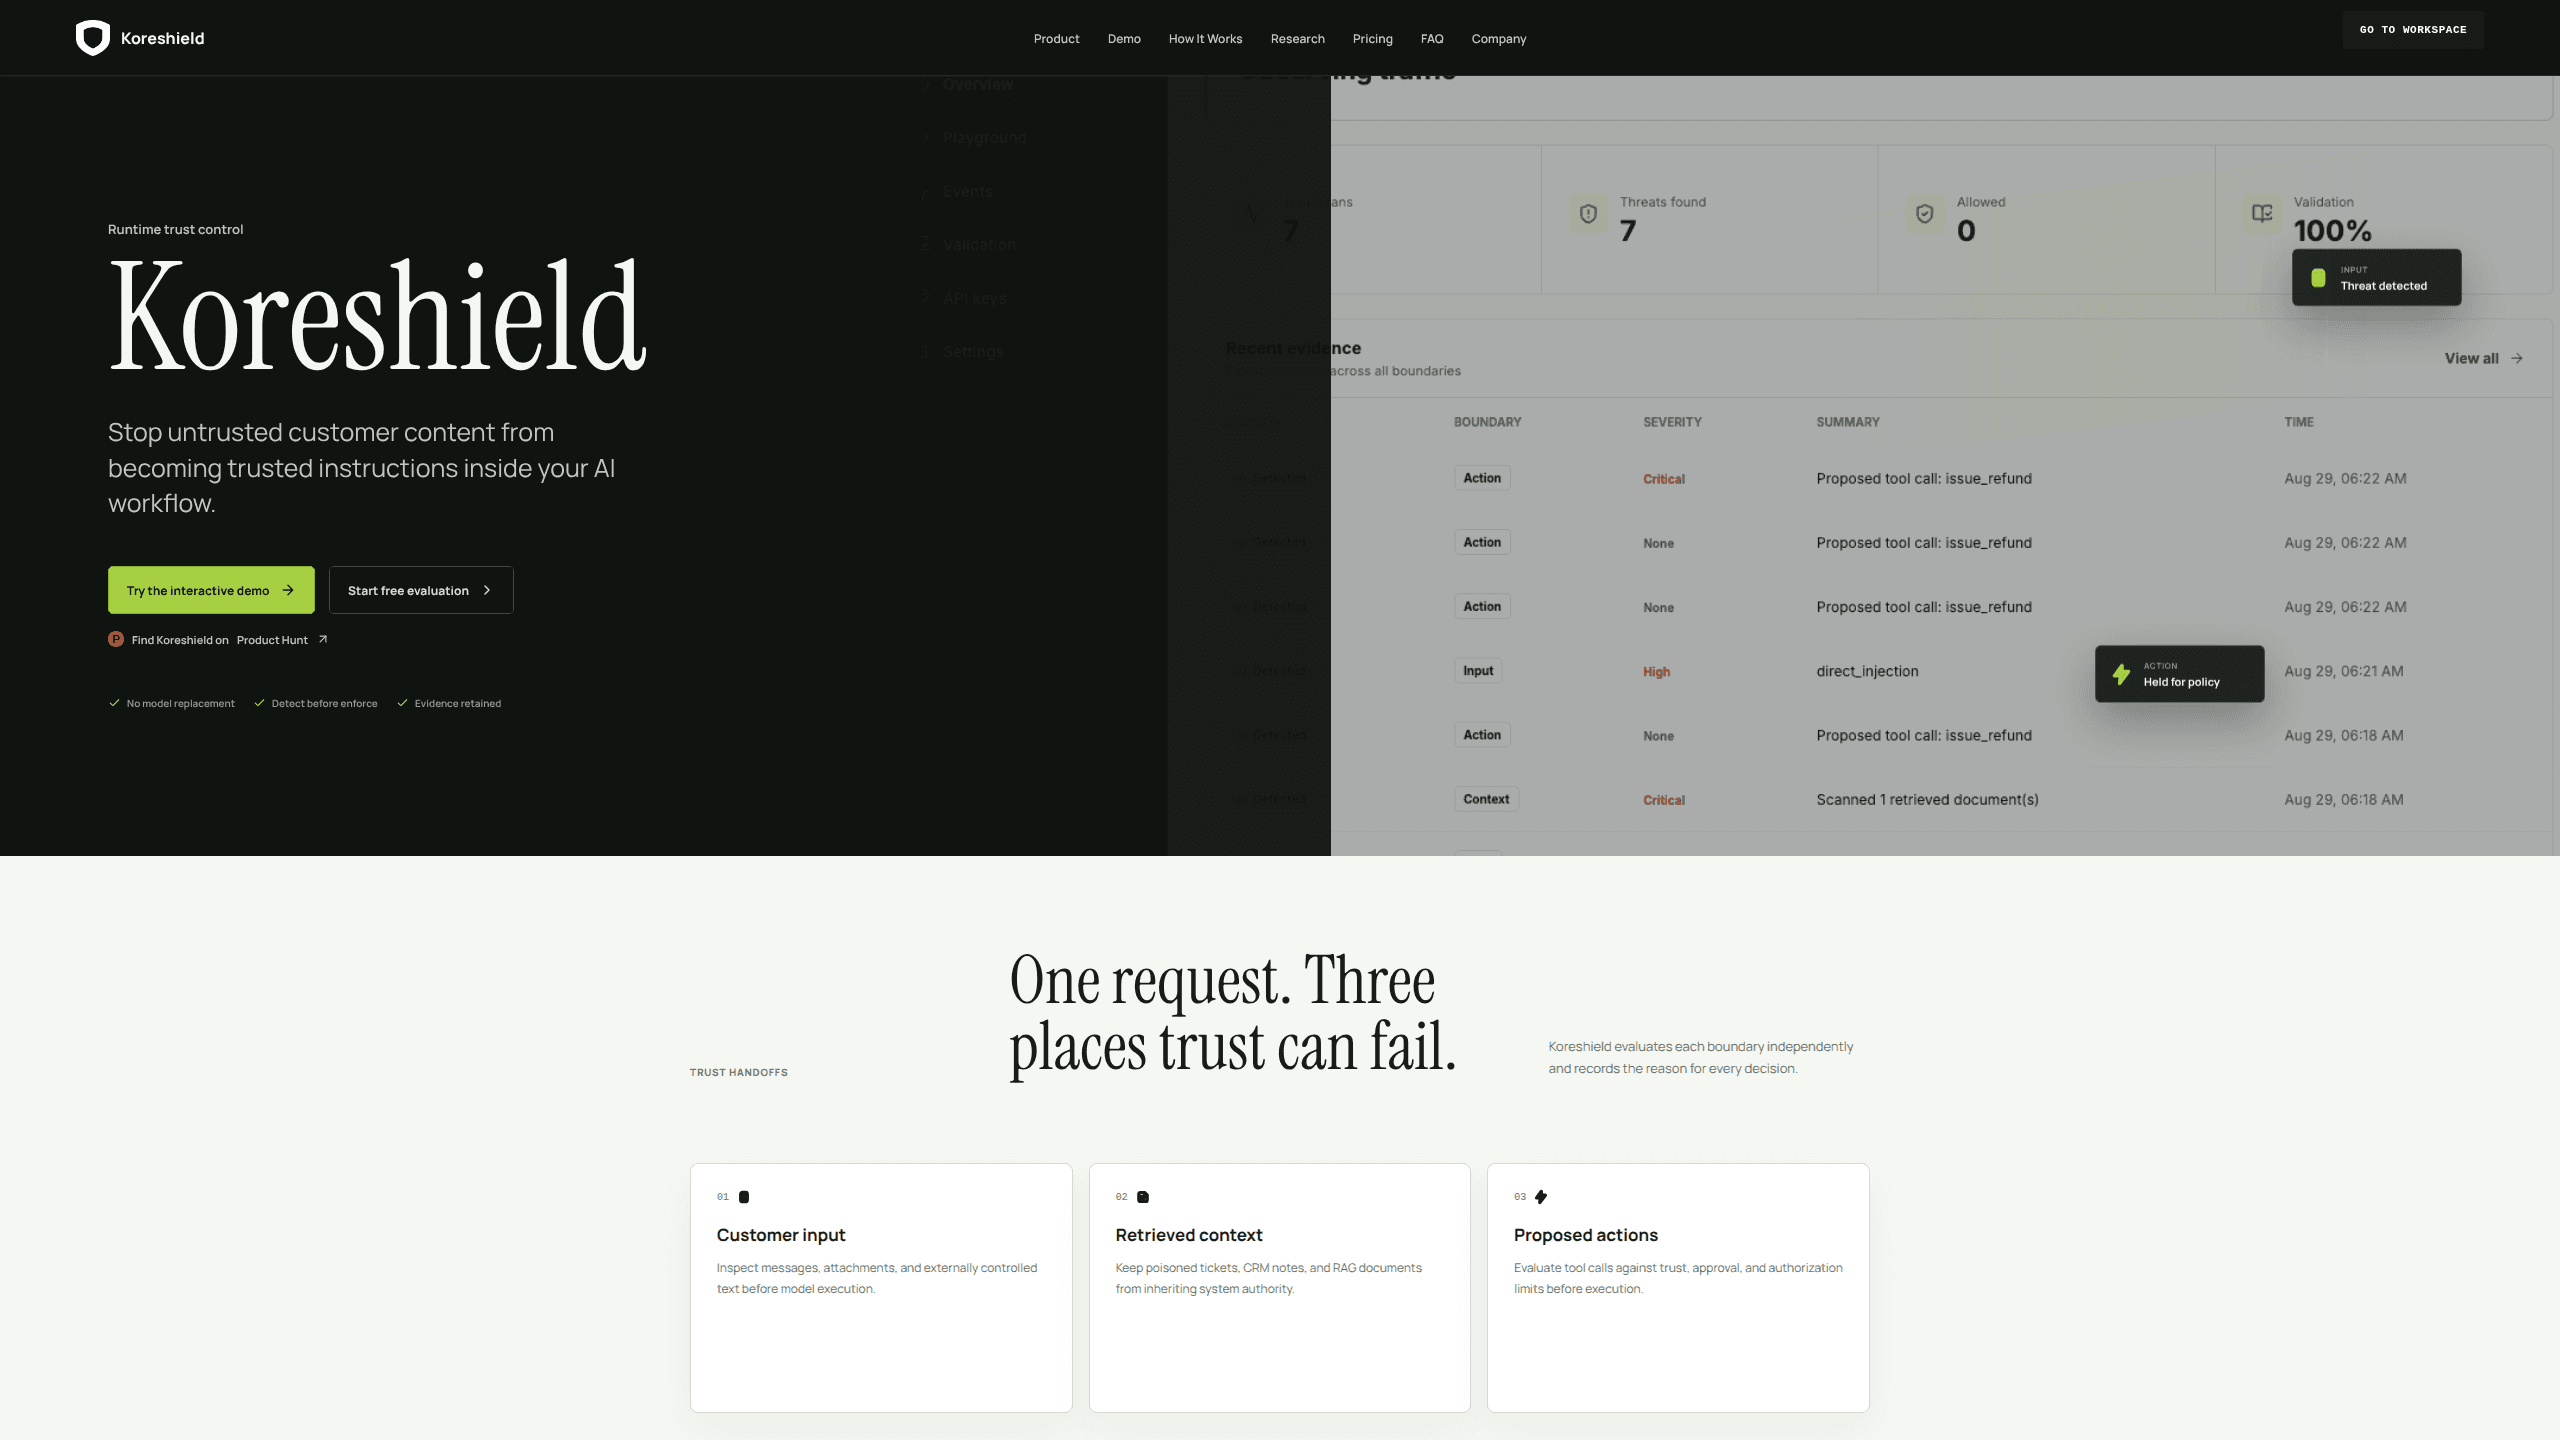
Koreshield는 AI 지원 에이전트를 위한 런타임 보안과 증거 계층이다. 고객 메시지, 검색된 문맥, 에이전트가 제안한 작업이 모델에 도달하거나 환불을 실행하기 전에 확인한다.
Koreshield 소개
About
Koreshield란 무엇인가
Koreshield는 영국에서 만든 LLM 보안 플랫폼이다. AI 지원 에이전트가 고객 메시지를 읽고 계정 데이터를 가져오며 환불이나 계정 변경을 제안하도록 허용한 기업을 겨냥한다. 애플리케이션과 모델 사이에 들어가 런타임 검사 지점 역할을 한다. 추론은 모델이 맡는다. Koreshield는 워크플로가 입력, 검색된 자료, 다음에 실행할 작업을 신뢰해도 되는지 판단한다.
노리는 틈은 좁다. 모델 제공자는 모델 자체를 보호하지만 고객이 누구인지, 환불 한도가 얼마인지, 에이전트가 계정을 닫아도 되는지는 모른다. Koreshield는 세 경계에서 업무 맥락을 더하고 각 요청이 왜 허용, 보류, 차단됐는지 기록한다. 사고가 난 뒤 몇 주가 지나 보안, 컴플라이언스, 법무가 증거를 요구할 때 이 기록이 쓰인다. 이런 검사는 AI 가드레일의 일부이며 승인 규칙을 대신하지 않는다.
한계는 공식 사이트에 적혀 있고 실제로 적용된다. Koreshield는 신원 확인이나 권한 부여 체계를 대체하지 않는다. 모든 공격을 막는다고 약속하지 않는다. 현재 임의의 파일이나 이미지는 검사하지 않는다. AI 워크플로 보안 프로그램 안의 통제 하나로 봐야 하며 승인 규칙의 대체물은 아니다.
시작하는 방법
- koreshield.ai/access에서 워크스페이스를 만든다. 평가 기간은 7일이고 보호 요청 10,000건과 API 키 1개가 포함되며 카드는 필요 없다.
- 콘솔에서 서버 측 스캔 키를 발급한다. 시크릿 관리 도구에 넣고 브라우저 자바스크립트에는 절대 두지 않는다.
- 경계 하나만 골라 시작한다. 고객 입력은 /v1/scan, 검색된 문맥은 /v1/rag/scan, 제안된 작업은 /v1/tools/scan이다.
- 탐지 모드를 실제 트래픽 옆에서 돌리고 판단을 검토한다. 차단됐을 요청도 함께 본다.
- 고객에게 보일 메시지, 운영자 에스컬레이션 경로, 재시도 동작이 정해지면 강제 모드를 켠다. 돌려받은 request ID는 자체 추적 기록과 함께 보관한다.
제품 정보
Koreshield의 요금, 지원 플랫폼, 성능을 한눈에 확인해 보세요.
추천 대상
이 도구가 가장 잘 맞는 사용자, 작업, 상황입니다.
사용자
- 이커머스와 DTC 브랜드의 지원 운영 책임자
- B2B SaaS 기업의 보안 및 GRC 팀
- 규제 금융사의 엔지니어링 팀
작업
- 프롬프트를 짜기 전에 고객 메시지를 걸러낸다
- 검색된 티켓 메모와 정책 문서를 확인한다
- 환불과 계정 변경을 실행 전에 검토한다
- 보안 검토용 증거를 모은다
활용 상황
- AI 지원 파일럿이 실제 트래픽에 닿기 직전
- 고객 메시지가 다른 계정의 데이터를 빼내려는 시도처럼 보인다
- 보안 질문지가 AI 에이전트 통제 방식을 묻는다
주요 기능
모델 앞단의 입력 스캔
모든 지원 흐름은 회사 밖의 누군가가 쓴 텍스트로 시작한다. 입력 스캔은 그 텍스트가 모델 문맥에 들어가기 전에 살핀다. 앞선 지시를 덮어쓰는 명령, 개인 데이터를 빼내려는 시도, 그 밖의 적대적 패턴을 찾아 심각도와 신뢰도를 붙인 판단을 돌려준다. 많은 팀이 프롬프트 인젝션 방어를 처음 두는 자리이며 실제 티켓으로 검증하기 가장 쉽다.
RAG 검색 문맥 점검
지원 에이전트는 모델만으로 답하는 일이 드물다. 정책 페이지, 주문 내역, 티켓 메모, CRM 조각을 프롬프트에 넣는다. RAG 스캔은 고른 문서와 조각을 프롬프트 조립 전에 확인한다. 고객, 파트너, 침해된 내부 계정이 지식베이스를 고칠 수 있다면 이 단계가 중요하다. 프롬프트에 닿지 않은 오염 글은 답을 흔들 수 없다.
도구 실행 전 작업 검토
세 번째 검사 지점은 제안된 도구 호출을 평가한다. 환불, 결제 링크, 계정 폐쇄, 데이터 내보내기는 업무 행동이고 모델은 승인 한도를 모른다. Koreshield는 실행 전에 인자와 권한 문맥을 보고 애플리케이션이 따를 판단을 돌려준다. 신원, 권한, 최종 결정은 애플리케이션에 남는다.
판단 증거를 남기는 탐지 모드
탐지 모드는 트래픽을 끊지 않고 위협을 기록한다. 각 이벤트에는 request ID, 심각도, 신뢰도, 발동한 지표가 들어간다. 지원과 보안 팀은 고객이 보는 동작을 바꾸기 전에 실제 트래픽에서 오탐과 누락을 검토할 수 있다. 매출 흐름 앞에 차단을 두기 전에 증거가 필요한 기업에 맞는다.
대체 경로를 전제로 한 강제 모드
강제 모드는 정책을 어긴 요청을 막는다. 탐지 모드로 정상 트래픽을 파악한 뒤 켜도록 설계됐다. 공식 사이트는 고객 메시지, 운영자 에스컬레이션 경로, 재시도 동작을 먼저 정하라고 권한다. 현실적인 조언이다. 대체 경로 없는 환불 차단은 보안 성과가 아니라 지원 티켓을 늘린다.
호스팅 콘솔과 범위가 좁은 API 키
호스팅 콘솔은 키, 증거 검토, 정책 변경, 모드 전환, 검증을 맡는다. 스캔 키는 따로 관리되고 폐기할 수 있다. 스캔 전용 OpenAPI 계약을 쓰면 에이전트 플랫폼이 세 가지 검사만 가져올 수 있고, 결제, 팀 관리, 증거 검토를 모델이 고를 수 있는 도구로 노출하지 않는다. Koreshield는 호스팅 서비스로도, 사내 인프라의 FastAPI와 PostgreSQL로도 돌아간다.
장단점
장점
- 쓰던 모델 제공자 옆에서 작동한다. 모델을 바꾸거나 프롬프트를 다른 업체로 옮길 필요가 없다.
- 세 경계가 지원 요청의 실제 경로와 맞는다. 고객 텍스트, 검색된 문맥, 제안된 작업 순서다.
- 탐지 모드가 강제 전에 증거를 만든다. 도입 중 정상 환불을 막을 위험이 줄어든다.
- 판단 기록에 request ID, 심각도, 신뢰도, 지표가 있어 엔지니어가 차단을 실제 이벤트까지 추적할 수 있다.
- 가격이 공개돼 있다. Starter는 월 20파운드에 보호 요청 25만 건, Growth는 월 99파운드에 200만 건을 덮는다.
단점
- 권한 부여 체계를 대체하지 않는다. 신원, 승인 한도, 테넌트 격리, 실행은 애플리케이션에 남는다.
- 현재 파일과 이미지는 검사하지 않는다. 첨부를 읽는 에이전트에는 다른 통제가 필요하다.
- 회사가 모든 공격을 막는다고 약속하지 않으므로 프롬프트 인젝션에 대한 유일한 방어로 쓸 수 없다.
- 연동에는 서버 측 작업이 필요하다. 백엔드 엔지니어가 없는 팀은 어렵고, 노코드 에이전트 플랫폼에는 직접 붙는 길이 없다.
자주 묻는 질문
Koreshield는 신뢰할 수 없는 내용이 AI 지원 흐름에서 신뢰받는 순간을 보호한다. 고객 입력, 검색된 문맥, 제안된 도구 작업을 스캔하고 증거가 붙은 판단을 돌려준다. 모델과 애플리케이션의 역할은 그대로다.
관련 콘텐츠
Koreshield와 관련된 도구, 스킬, 아티클을 살펴보세요.
Koreshield 대안

Knocket
Knocket (Tencent RTC team) · 생산성 · 비즈니스 · 챗봇Knocket은 무료 라이브 채팅과 연락처 페이지 도구다. 방문자는 웹사이트, 앱, 공유 링크에서 메시지를 보내고, 운영자는 텔레그램이나 하나의 받은편지함에서 답한다.

shippedit.me
Krawlup · 마케팅 · 비즈니스shippedit.me는 이제 Krawlup으로 연결된다. SEO, AEO, 로딩 속도를 매주 감사하고 수정 내용을 MCP로 AI 코딩 에이전트에 넘기는 웹 플랫폼이다.

Ayven
Alknoma · 생산성 · 비즈니스Ayven은 Alknoma가 만든 AI 컨트롤 센터다. 한 문장으로 말한 목표를 날짜가 붙은 계획으로 바꾸고, 팀원과 AI 에이전트에게 일을 나눠 맡기며, 결정권이 사용자에게 있을 때만 승인을 요청한다.