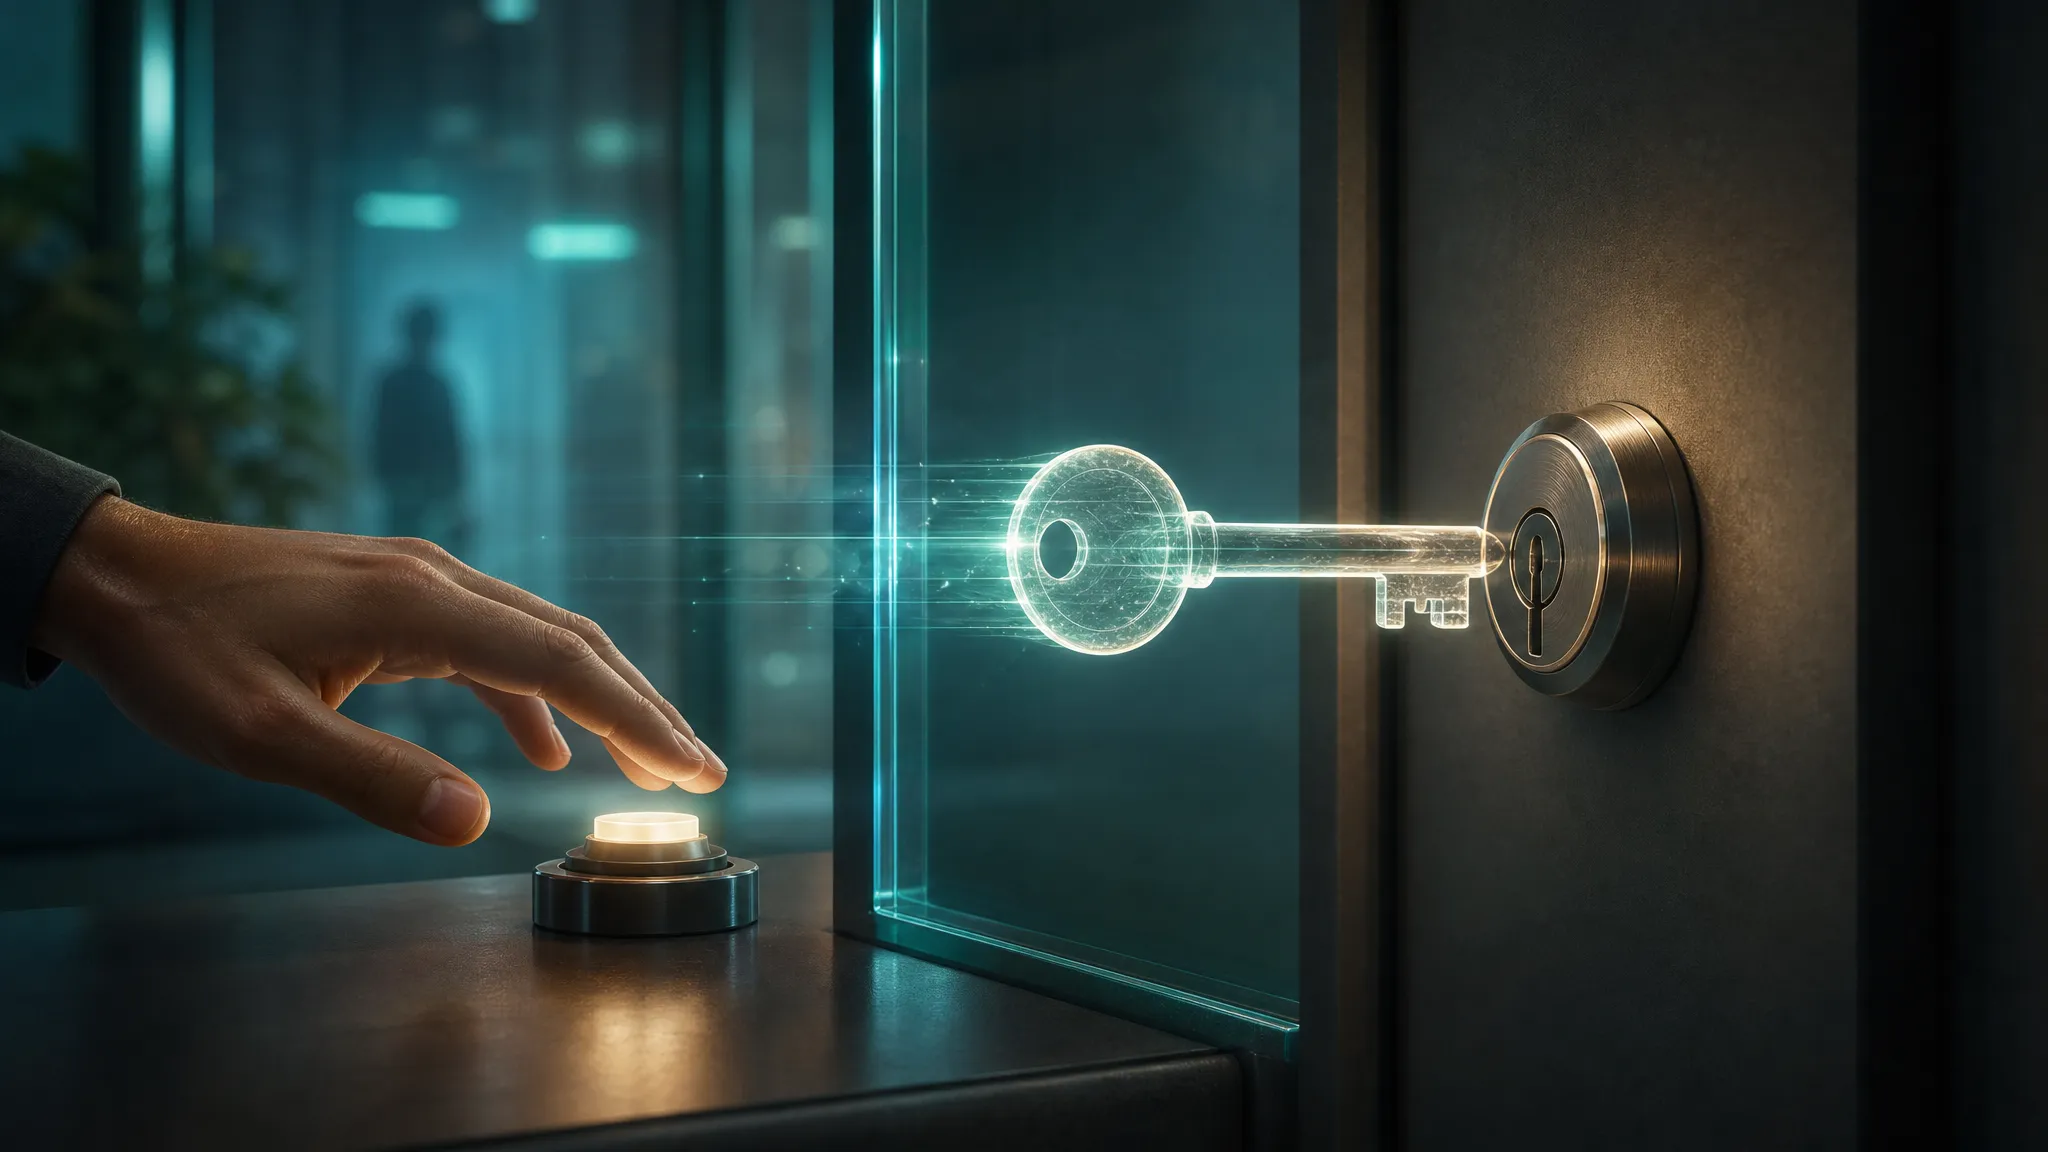
Seu agente de IA precisa entrar no site do banco, no e-mail ou no painel da empresa. Em vez de receber a senha, ele pede autorização ao 1Password, você aprova no seu próprio celular e o cofre preenche o formulário. O agente conclui a tarefa sem nunca ver a credencial.
Como funciona o login do 1Password for Agents
O produto foi anunciado nesta quinta-feira e parte de uma premissa simples: agente não deve ter senha. Quando encontra uma tela de login, o agente se identifica ao 1Password com uma chave digital única. O cofre então mostra ao usuário qual credencial está sendo pedida e por qual motivo.
A aprovação acontece no dispositivo do usuário, não no servidor do agente. Esse detalhe é o coração do desenho. A confirmação prova que a permissão veio da pessoa, e não de um script que decidiu agir sozinho. Só depois disso o 1Password preenche o campo de login diretamente.
A senha não transita pelo agente em nenhum momento. Fica no cofre, sob as mesmas regras de acesso que o usuário já usa para senhas comuns. Terminado o login, o agente continua a tarefa com a sessão aberta, e a credencial permanece onde estava.
Vale entender o que isso resolve na prática. Hoje, a saída mais comum é copiar a senha e colar em uma caixa de texto do agente, ou salvar a credencial em um arquivo que ele possa ler. Nos dois casos, a senha vira uma cópia fora de controle. Se o agente guarda histórico de conversa, se o fornecedor usa esses dados para treinar o próximo modelo, se alguém acessa o log por qualquer motivo, a senha está exposta.
Por que entregar a senha ao agente é um problema estrutural
O 1Password chama a atenção para um ponto que muita gente ignora: a senha costuma ficar guardada para a próxima vez. O agente aprende o caminho, armazena a credencial e repete a operação. Isso transforma uma autorização pontual em acesso permanente.
O diretor de produto da empresa, Aashish Tripathi, resumiu o problema em uma frase divulgada no anúncio: o modelo antigo era entregar a credencial e torcer para dar certo. A alternativa proposta é dar ao agente a capacidade de fazer a tarefa sem dar a ele acesso vitalício a tudo que existe atrás da conta.
Há uma diferença sutil entre autenticação e autorização. A senha autentica quem é você. O que o agente precisa é de autorização para uma ação específica, em um site específico, por um período específico. O 1Password está tentando vender essa separação como produto.
Com quais agentes o 1Password for Agents funciona
O anúncio lista parcerias com empresas que já têm agentes em uso. Do lado da Meta, o Muse, assistente que transforma objetivos em planos de ação. Da Anthropic, o Claude Duet, que opera dentro das ferramentas de trabalho. Da OpenAI, o ChatGPT Work e o dots. Também aparecem o Grok Bot, da SpaceXSI, e o Townie, da Town.
A lista de parceiros em desenvolvimento inclui Browserbase, Browser Use, Dana, Instinct, KERNEL, Perplexity, Ramp, Tomo e Wajo. São empresas de automação de navegador, finanças e produtividade, exatamente o tipo de uso em que um agente precisa entrar em contas de terceiros.
A compatibilidade, porém, depende de cada integração. O 1Password não afirma suportar qualquer agente, e a página do produto fala em agentes compatíveis. Quem usa uma ferramenta fora da lista precisa verificar se ela já implementou o protocolo.
O outro lado: bancos detectam agentes sem autorização
No mesmo dia do anúncio, a Axios publicou uma reportagem que dá contexto incômodo ao produto. Grandes bancos americanos estão detectando agentes de IA de terceiros operando dentro de contas de clientes sem autorização clara. Em alguns casos, os agentes tentam ações que parecem independentes da instrução do usuário.
A maioria das instituições, segundo a reportagem, não consegue determinar se aquela atividade foi autorizada pelo correntista. Um executivo do setor descreveu a situação como assustadora. O Chase declarou à Axios que clientes não deveriam entregar nome de usuário e senha a ninguém.
O contraste é evidente. De um lado, uma camada de confiança que promete registrar quem pediu o quê, com aprovação explícita. Do outro, um mercado em que agentes já circulam por contas bancárias sem que o banco saiba distinguir um assistente legítimo de um acesso indevido.
Isso não torna o produto do 1Password inútil. Torna-o dependente de adoção. Enquanto os agentes não usarem esse tipo de camada, os bancos vão continuar tratando tráfego automatizado como suspeito. E vão continuar bloqueando.
O que o 1Password for Agents ainda não resolve
A empresa não divulgou preço. Também não informou quando o produto estará disponível para o público geral. O anúncio descreve a plataforma e as parcerias, mas não uma data de lançamento amplo. Sem esses dois dados, é difícil avaliar o custo real para o usuário comum.
Outro ponto em aberto é o escopo da aprovação. Se o agente pede a mesma credencial dez vezes por dia, o usuário vai aprovar dez vezes? Produtos de segurança costumam perder adoção quando o atrito cresce. O equilíbrio entre controle e conveniência vai definir se o recurso sai do discurso e entra na rotina.
Existe ainda a pergunta sobre o que acontece quando o agente erra. Se ele usa uma sessão autenticada para executar uma ação destrutiva, a senha nunca foi exposta, mas o dano aconteceu. A camada de confiança resolve o vazamento de credencial. Não resolve o julgamento do agente.
O que observar daqui para frente
O movimento do 1Password segue uma lógica de mercado. Gerenciadores de senha viram infraestrutura de identidade e, agora, querem ser a camada que autoriza agentes. Quem controlar esse pedaço fica no meio de todas as transações entre pessoas e assistentes.
Para o usuário, a recomendação prática continua a mesma e ganha força com o relato dos bancos. Não entregue senha a um agente. Se a ferramenta não oferece um caminho de delegação com aprovação explícita, o risco não compensa a comodidade.
O que falta saber é quando o recurso chega aos aplicativos que as pessoas realmente usam no dia a dia, e a que preço. Até lá, a ideia é melhor que a prática disponível na maioria dos casos.