
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · Outros
Extension Auditor Security Analyzer é uma plataforma de segurança do navegador que analisa extensões do Chrome, Edge e Firefox, dá nota ao risco e avisa quando muda uma permissão ou o dono.
Sobre Extension Auditor Security Analyzer
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer é um scanner de segurança de extensões do navegador criado pela Alpha CISO Pte. Ltd. Ele olha para os complementos que você já instalou, lê a que cada um tem acesso e transforma isso numa pontuação de risco fácil de ler. A ideia é simples: quase ninguém confere o que uma extensão realmente faz, e uma única atualização maliciosa consegue ler em silêncio cada site que você visita.
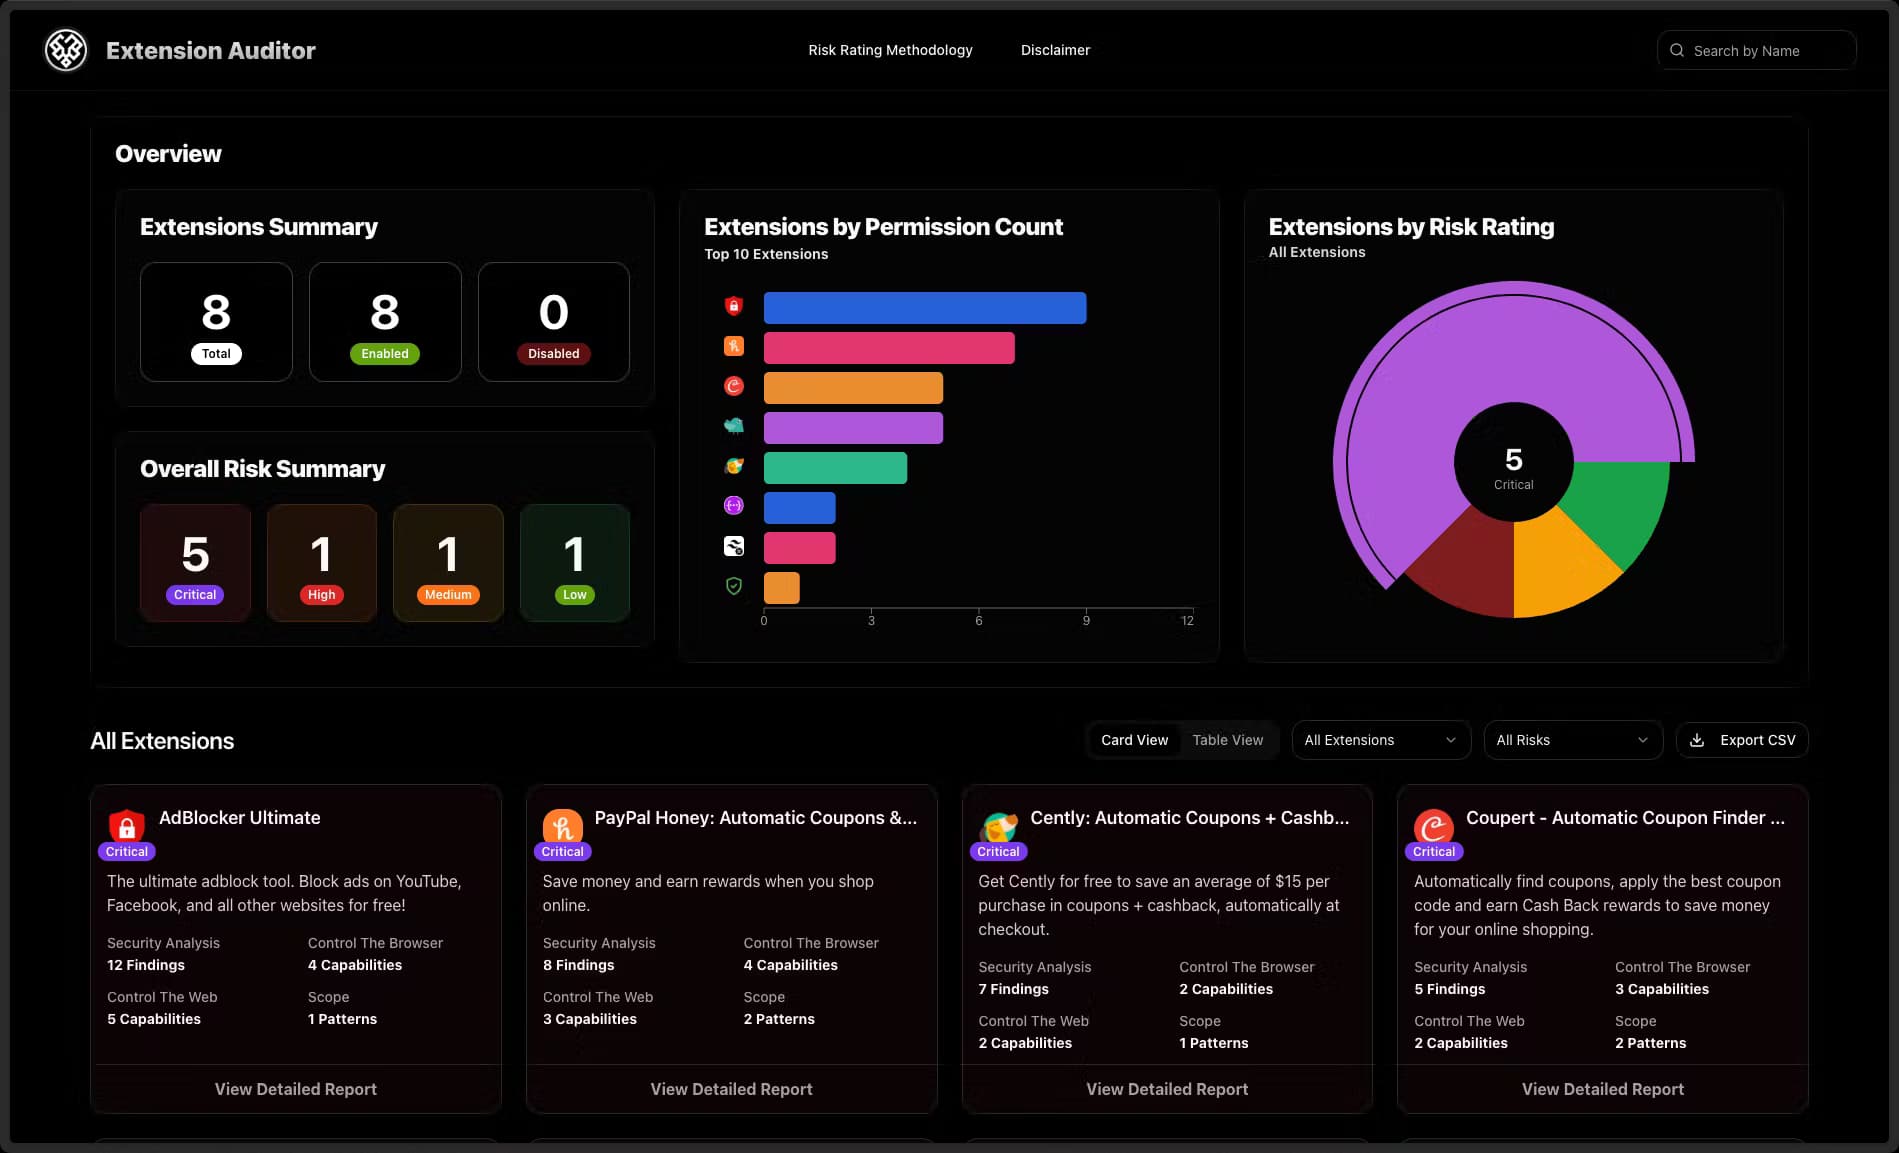
A ferramenta acompanha uma base de mais de 1,9 milhão de extensões, não só as que você consulta. O motor de pontuação parte de pesquisa de segurança publicada, então avalia os pedidos de permissão do mesmo jeito que um revisor faria. Cada nota cai em uma de quatro faixas: Crítica, Alta, Média ou Baixa.
O limite principal está no alcance. É uma ferramenta focada no navegador, com planos para indivíduos, times pequenos e departamentos de TI, não uma suíte completa de segurança de dispositivos. Verifica o comportamento das extensões, não o seu computador inteiro, e boa parte dos recursos de equipe parte do princípio de que você conecta uma conta de trabalho como Google Workspace ou Microsoft 365.
Getting Started
- Crie uma conta gratuita no site do Extension Auditor ou comece o teste de 7 dias pela página de preços.
- Adicione a extensão ao navegador no Chrome, Edge ou Firefox, ou cole a URL de uma loja para fazer uma consulta avulsa sem instalar nada.
- Conecte Google Workspace, Microsoft 365, Okta ou Jamf se quiser um inventário de toda a frota em vez de um só navegador.
- Revise as pontuações de risco e defina políticas para permitir, avisar ou bloquear extensões na sua equipe.
- Escolha para onde vão os alertas, como e-mail, Slack, Teams ou um webhook para o seu SIEM, e confirme que as primeiras notificações chegam.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Extension Auditor Security Analyzer.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Usuários comuns do Chrome
- Administradores de TI e segurança
- Pessoas atentas à privacidade
Tarefas
- Auditar complementos instalados
- Detectar atualizações perigosas
- Filtrar antes do lançamento
Cenários
- Estrear um notebook de trabalho
- Reagir a um susto na cadeia de suprimentos
- Revisar o navegador de um familiar
Principais recursos
Consulta de extensões e pontuação de risco
Você cola o ID ou a URL de qualquer extensão e a ferramenta devolve as permissões, o histórico do editor e uma pontuação de risco. A nota é agrupada em faixas Crítica, Alta, Média e Baixa, cada uma com uma frase que diz o que aquele nível significa. Tudo isso sem instalar nada.
Detecção de extensões maliciosas
O motor aponta as extensões que revisores marcam como maliciosas ou que carregam achados críticos, e as lista junto ao número de usuários de cada uma. A base cobre toda a Chrome Web Store, então a inteligência não se limita ao que você busca. Segundo a Alpha CISO, o motor foi treinado com 30 ou mais trabalhos de segurança revisados por pares.
Monitoramento contínuo
O Extension Auditor verifica 11 tipos de evento a cada duas horas, cobrindo mudanças de permissão, atualizações de versão, transferências de dono, mudanças de CSP e variações de visibilidade. Quando uma extensão aprovada começa a se comportar diferente, o alerta chega naquele momento e não depois do estrago. É justamente o que uma análise avulsa não consegue reproduzir.
Alertas e integrações
As notificações vão para a visão dentro do app, e-mail, Slack, Teams ou um webhook, então times de segurança mantêm os avisos dentro das ferramentas que já acompanham. Para automatizar, um webhook consegue enviar eventos a um SIEM. As conexões com Google Workspace, Microsoft 365, Okta e Jamf trazem seus usuários e dispositivos atuais sem digitar nada à mão.
Inventário e políticas para toda a frota
Em um painel você vê todas as extensões do Chrome, Edge e Firefox, por usuário e por dispositivo. Depois define políticas de permitir, avisar ou bloquear para que um complemento arriscado nunca chegue a um navegador gerenciado. A implantação funciona com agente ou sem, o que importa quando não dá para instalar software em todo lugar.
Análise em lote para revisões de lançamento
Você sobe um CSV ou arquivo de texto com IDs e URLs de loja e a ferramenta devolve um único relatório salvo em vez de uma pilha de consultas soltas. Encaixa bem quando um time quer padronizar a configuração do navegador antes de um lançamento. Poupa o passo de checar cada complemento um por um.
API REST e controles de acesso
Uma API REST documentada, com autenticação por chave de API e OAuth2, permite que os times levem os dados de risco de extensões como JSON para seus próprios fluxos. Os planos pagos incluem cotas mensais de chamadas que vão de 1.000 a 50.000, com preço por uso para o produto só de API. O SSO SAML e o registro de auditoria vêm em todos os planos, inclusive no mais barato.
Prós e contras
Prós
- A pontuação de risco se apoia em pesquisa de segurança publicada e não em achismo, então as notas se sustentam diante de um revisor.
- A cobertura abrange as três grandes lojas de navegador, não só as extensões que você nomeia, o que pega ameaças que você não teria pensado em checar.
- O monitoramento contínuo com alertas de extensões por Slack, Teams, e-mail e webhook mantém visível o desvio sem reanalisá-las à mão.
- Sem muro de pagamento por recurso: o SSO SAML, o registro de auditoria e o acesso completo à API estão em todos os planos, então times pequenos não ficam de fora dos controles básicos.
Contras
- Os planos mais baratos limitam quantas extensões são analisadas por navegador, então um uso pessoal pesado pode bater no teto logo.
- Os planos Team e Business exigem mínimos de 10 e 100 usuários, o que pesa para um administrador solo que só precisa de políticas de frota.
- Cobre apenas a segurança de extensões, então quem quer proteção de dispositivo ou de rede ainda precisa de outra ferramenta.
- Valores como as faixas de risco dependem do modelo do próprio fornecedor, e não há auditoria externa dessa pontuação.
Perguntas frequentes
Ele lê as permissões, os padrões de código e os dados do editor das extensões instaladas no Chrome, Edge e Firefox, e converte tudo numa pontuação de risco entre Crítica e Baixa. Também acompanha as mudanças dessas extensões ao longo do tempo.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Extension Auditor Security Analyzer.
Alternativas a Extension Auditor Security Analyzer

JarvisCore
Prescott Data · Programação · Produtividade · OutrosJarvisCore é um runtime de código aberto em Python em que agentes de IA atuam como pares numa malha, assumem tarefas de um registro compartilhado e chegam a serviços externos por um broker sem confiança.
Clef
Cloudflare · Negócios · OutrosClef é o modelo de decisão open source da Cloudflare para o Workers AI. Devolve probabilidades calibradas para perguntas tipadas em vez de texto, então o agente classifica, roteia e age rápido.

iFixAi
iFixAi · Negócios · OutrosO iFixAi é um auditor de código aberto para agentes de IA. Ele coloca o agente numa simulação do seu negócio, avalia cada resposta e devolve uma nota de A a F com provas.