
Hipocap
Hipocap · Produtividade · Outros
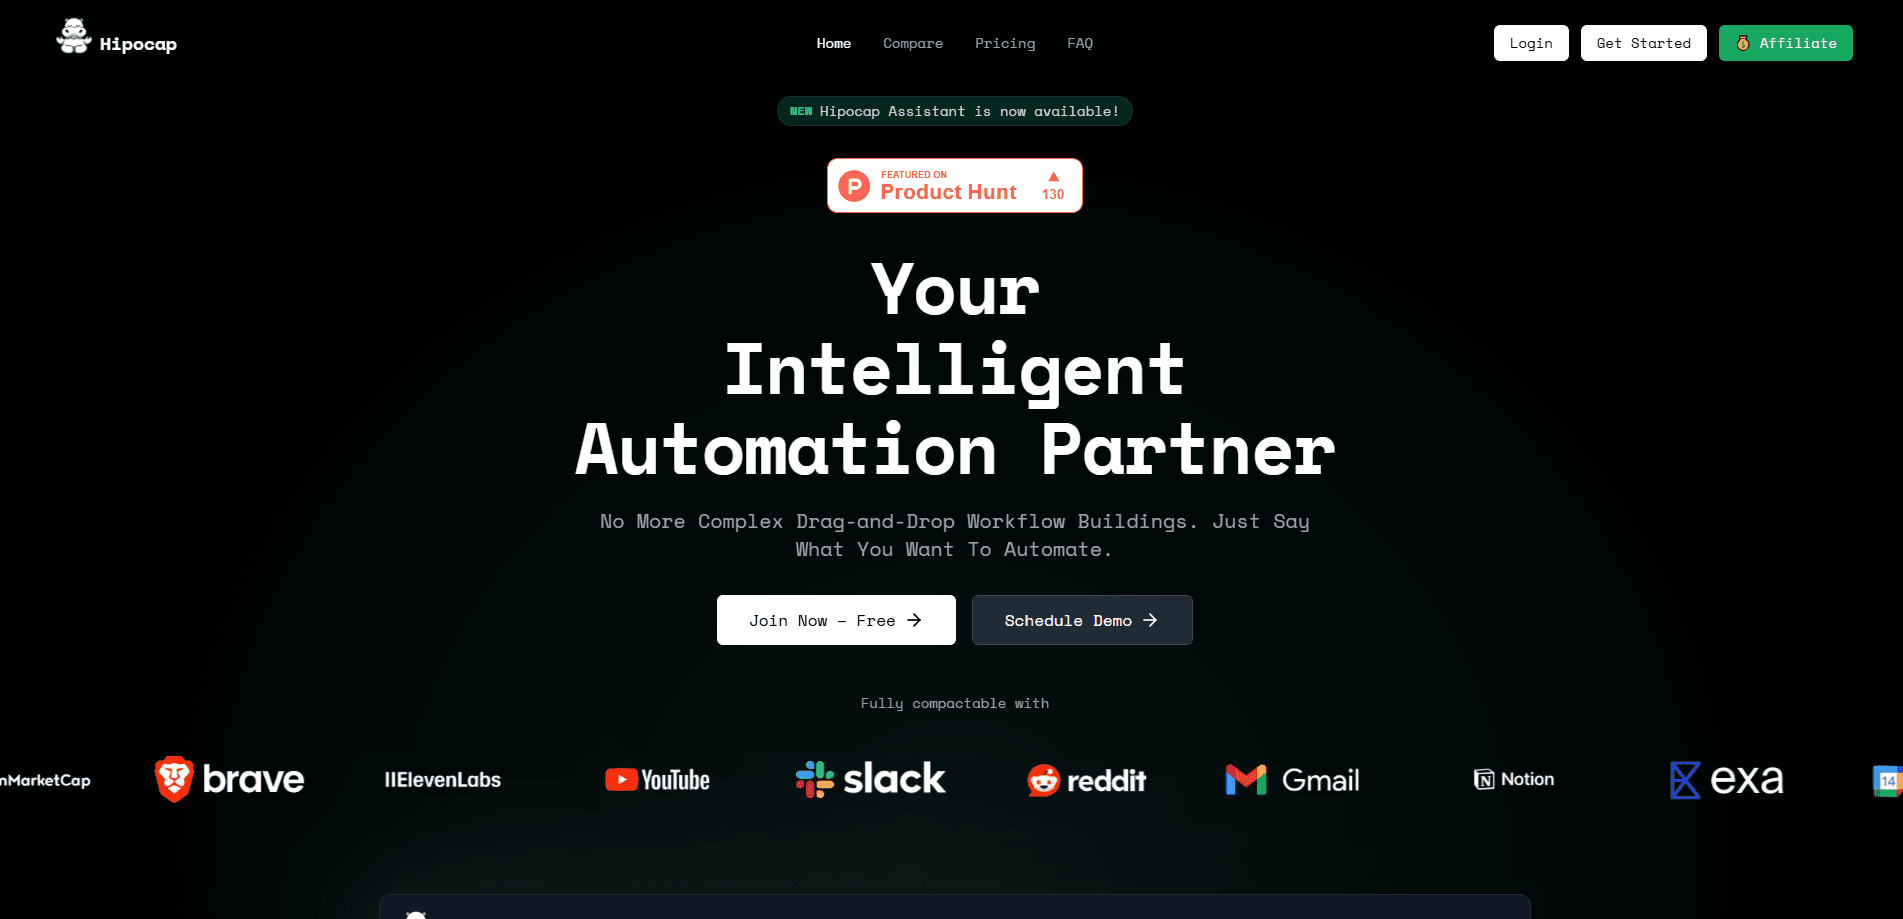
O Hipocap é uma plataforma DevSecOps de código aberto que fica entre um agente de IA e as ferramentas dele para barrar injeção de prompt e acesso por função antes de executar.
Sobre Hipocap
What Is Hipocap
O Hipocap é uma plataforma de código aberto para proteger e governar agentes de IA enquanto trabalham. Em vez de olhar o agente depois que ele vazou dados ou chamou a ferramenta errada, o Hipocap se coloca na frente de cada chamada e decide se ela deve rodar. Sai sob licença Apache 2.0, então você pode montar toda a pilha por conta própria ou pagar por uma versão na nuvem, contratada depois de uma demonstração.
O produto junta três tarefas que os times costumam comprar separadas. Um escudo de segurança examina cada chamada de função em busca de injeção de prompt e de outras ameaças. Uma camada de controle por papéis decide quem pode chamar o quê, até o nível de funções específicas. Uma camada de observabilidade rastreia cada passo do agente, do prompt ao resultado da ferramenta. Como tudo compartilha o mesmo caminho de dados, as chamadas bloqueadas e as permitidas caem no mesmo registro de auditoria.
O limite principal está no idioma e na maturidade. O escudo de segurança só suporta Python por enquanto, então times que trabalham em TypeScript ganham rastreamento, mas não a proteção em tempo de execução. O projeto é novo, nasceu no começo de 2026 e tem uma comunidade pequena, então serve a times dispostos a hospedar por conta própria e ler a documentação.
Getting Started
- Clone o repositório do GitHub e suba a pilha com o Docker Compose, que inicia o painel, o servidor de segurança e os bancos de dados.
- Crie um projeto no painel e copie a sua chave de API e o ID de usuário nas configurações do projeto.
- Instale o SDK de Python com o pip e chame Hipocap.initialize na sua aplicação antes da primeira chamada ao modelo.
- Monte uma política com papéis, funções permitidas e regras de severidade, e crie um shield se quiser bloquear injeção direta por descrição.
- Envolva as funções com o decorador observe e chame analyze dentro das ferramentas sensíveis, para que cada chamada seja checada e rastreada.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Hipocap.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Times que colocam agentes de IA no ar
- Engenheiros de segurança e de plataforma
- Times que fogem da dependência da nuvem
Tarefas
- Barrar injeção de prompt
- Aplicar o menor privilégio
- Rastrear as execuções do agente
- Revisar chamadas duvidosas
Cenários
- Levar um agente da demo para produção
- Investigar um incidente
- Passar por uma checagem de conformidade
Principais recursos
Defesa contra injeção de prompt em tempo real
O Hipocap checa uma chamada de função antes de executá-la, então as ameaças são paradas em vez de registradas depois do estrago. O escudo roda três etapas: uma guarda de prompt rápida para padrões óbvios, uma passada de análise com modelo para ameaças estruturadas e uma etapa de quarentena que simula o que um documento suspeito faria se o agente o processasse. Essa terceira etapa mira injeções indiretas escondidas em e-mails ou páginas web, as mais difíceis de pegar.
Controle de acesso por função
O controle de acesso aqui funciona no nível de funções específicas, não do aplicativo inteiro. Você liga papéis a chamadas permitidas, então um administrador pode enviar e apagar e-mail enquanto um convidado só lê. A checagem roda no motor RBAC do escudo antes de o corpo da função começar, o que significa que uma chamada não autorizada nunca chega ao seu código. É a diferença entre uma permissão que só fica registrada e uma que de fato é aplicada.
Shields personalizados
Os shields são regras em texto para bloquear injeção direta. Você descreve com palavras o que o shield deve vigiar, o que bloquear e o que deixar passar, e dá a ele uma chave que o seu código usa. Assim dá para mirar casos específicos, como uma tentativa de jailbreak ou um vazamento do prompt de sistema, sem escrever a lógica de detecção você mesmo. Cada shield é criado no painel e chamado da sua aplicação.
Regras de encadeamento de funções
Alguns riscos vêm da ordem das chamadas, não de uma só. O Hipocap deixa você restringir quais funções podem rodar juntas, e bloqueia sequências como ler o e-mail e depois enviá-lo, que filtariam dados sem alarde. As regras de encadeamento ficam ao lado das checagens de papel, então a corrente toda é avaliada antes de o agente seguir. Segundo o Hipocap, isso pega fluxos não autorizados que passam por cada permissão isolada.
Rastreamento nativo de OpenTelemetry
A camada de observabilidade rastreia as execuções do agente e trabalha com pilhas comuns. Ela instrumenta de forma automática OpenAI, Anthropic, LangChain e outros, guarda rastros que você consulta com SQL e amarra as decisões de segurança ao mesmo rastro da chamada. Você pode filtrar, buscar e montar painéis próprios sobre esses dados. O núcleo de rastreamento vem do Laminar, então boa parte da estrutura vai soar familiar a quem já usa essa plataforma.
Mascaramento de dados para depurar
A plataforma consegue ocultar valores sensíveis nos registros para os engenheiros depurarem sem ler segredos de clientes. Como a camada de segurança e a de observabilidade dividem o mesmo caminho, o mascaramento vale para o que é gravado, não só para o que aparece. Isso mantém dados pessoais fora do armazenamento de rastros, algo que pesa para times sob regras de privacidade. Funciona como um modo que você liga, não como algo que você programa projeto a projeto.
Prós e contras
Prós
- Aplica segurança e permissões antes de uma chamada rodar, então ações bloqueadas nunca chegam ao seu código.
- Junta defesa contra injeção, RBAC e rastreamento numa pilha só, em vez de três ferramentas soltas.
- Código aberto sob Apache 2.0 e auto-hospedável com Docker Compose, então você mantém os dados em casa.
- Traz um SDK de Python com um decorador e uma chamada a analyze, então somar checagens a funções sensíveis é uma mudança pequena.
- O núcleo de observabilidade vem do Laminar, então rastreamento, acesso por SQL e painéis já são maduros.
Contras
- O escudo de segurança só suporta Python, então times de TypeScript e JavaScript ganham rastreamento, mas não proteção em tempo de execução.
- O projeto é novo e a comunidade é pequena, então você vai depender da documentação e do código mais do que de um grande suporte externo.
- O acesso à nuvem fica atrás de uma demonstração com preço sob medida, então não há plano de pagamento autoatendido nem tabela de preços pública.
- Hospedar por conta própria significa manter o banco relacional, o ClickHouse e os serviços de busca dos quais a pilha depende.
Perguntas frequentes
O Hipocap é uma plataforma DevSecOps de código aberto para agentes de IA. Ele fica entre o seu agente e as ferramentas dele para bloquear injeção de prompt e aplicar regras de acesso por função antes de uma chamada rodar, e rastreia cada passo do agente para revisão depois.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Hipocap.
Alternativas a Hipocap

Base Code
Base44 (Wix) · Programação · ProdutividadeO Base Code é um ambiente de desenvolvimento em nuvem compartilhado da Base44. O time descreve mudanças em um repositório do GitHub pelo chat, confere tudo na prévia e envia o resultado como pull request.

Knocket
Knocket (Tencent RTC team) · Produtividade · Negócios · ChatbotO Knocket é uma ferramenta gratuita de chat ao vivo e página de contato: o visitante escreve pelo site, pelo app ou por um link, e você responde pelo Telegram ou por uma única caixa de entrada.

FloorGen
Vinit Kumar (FloorGen) · Produtividade · IA chinesaO FloorGen é um criador de plantas que roda no navegador e transforma uma frase ou um esboço em planta 2D editável e passeio em 3D. Exporta em PDF, DXF ou vídeo, e desenhar não exige conta.