
Koreshield
Koreshield · Negócios · Outros
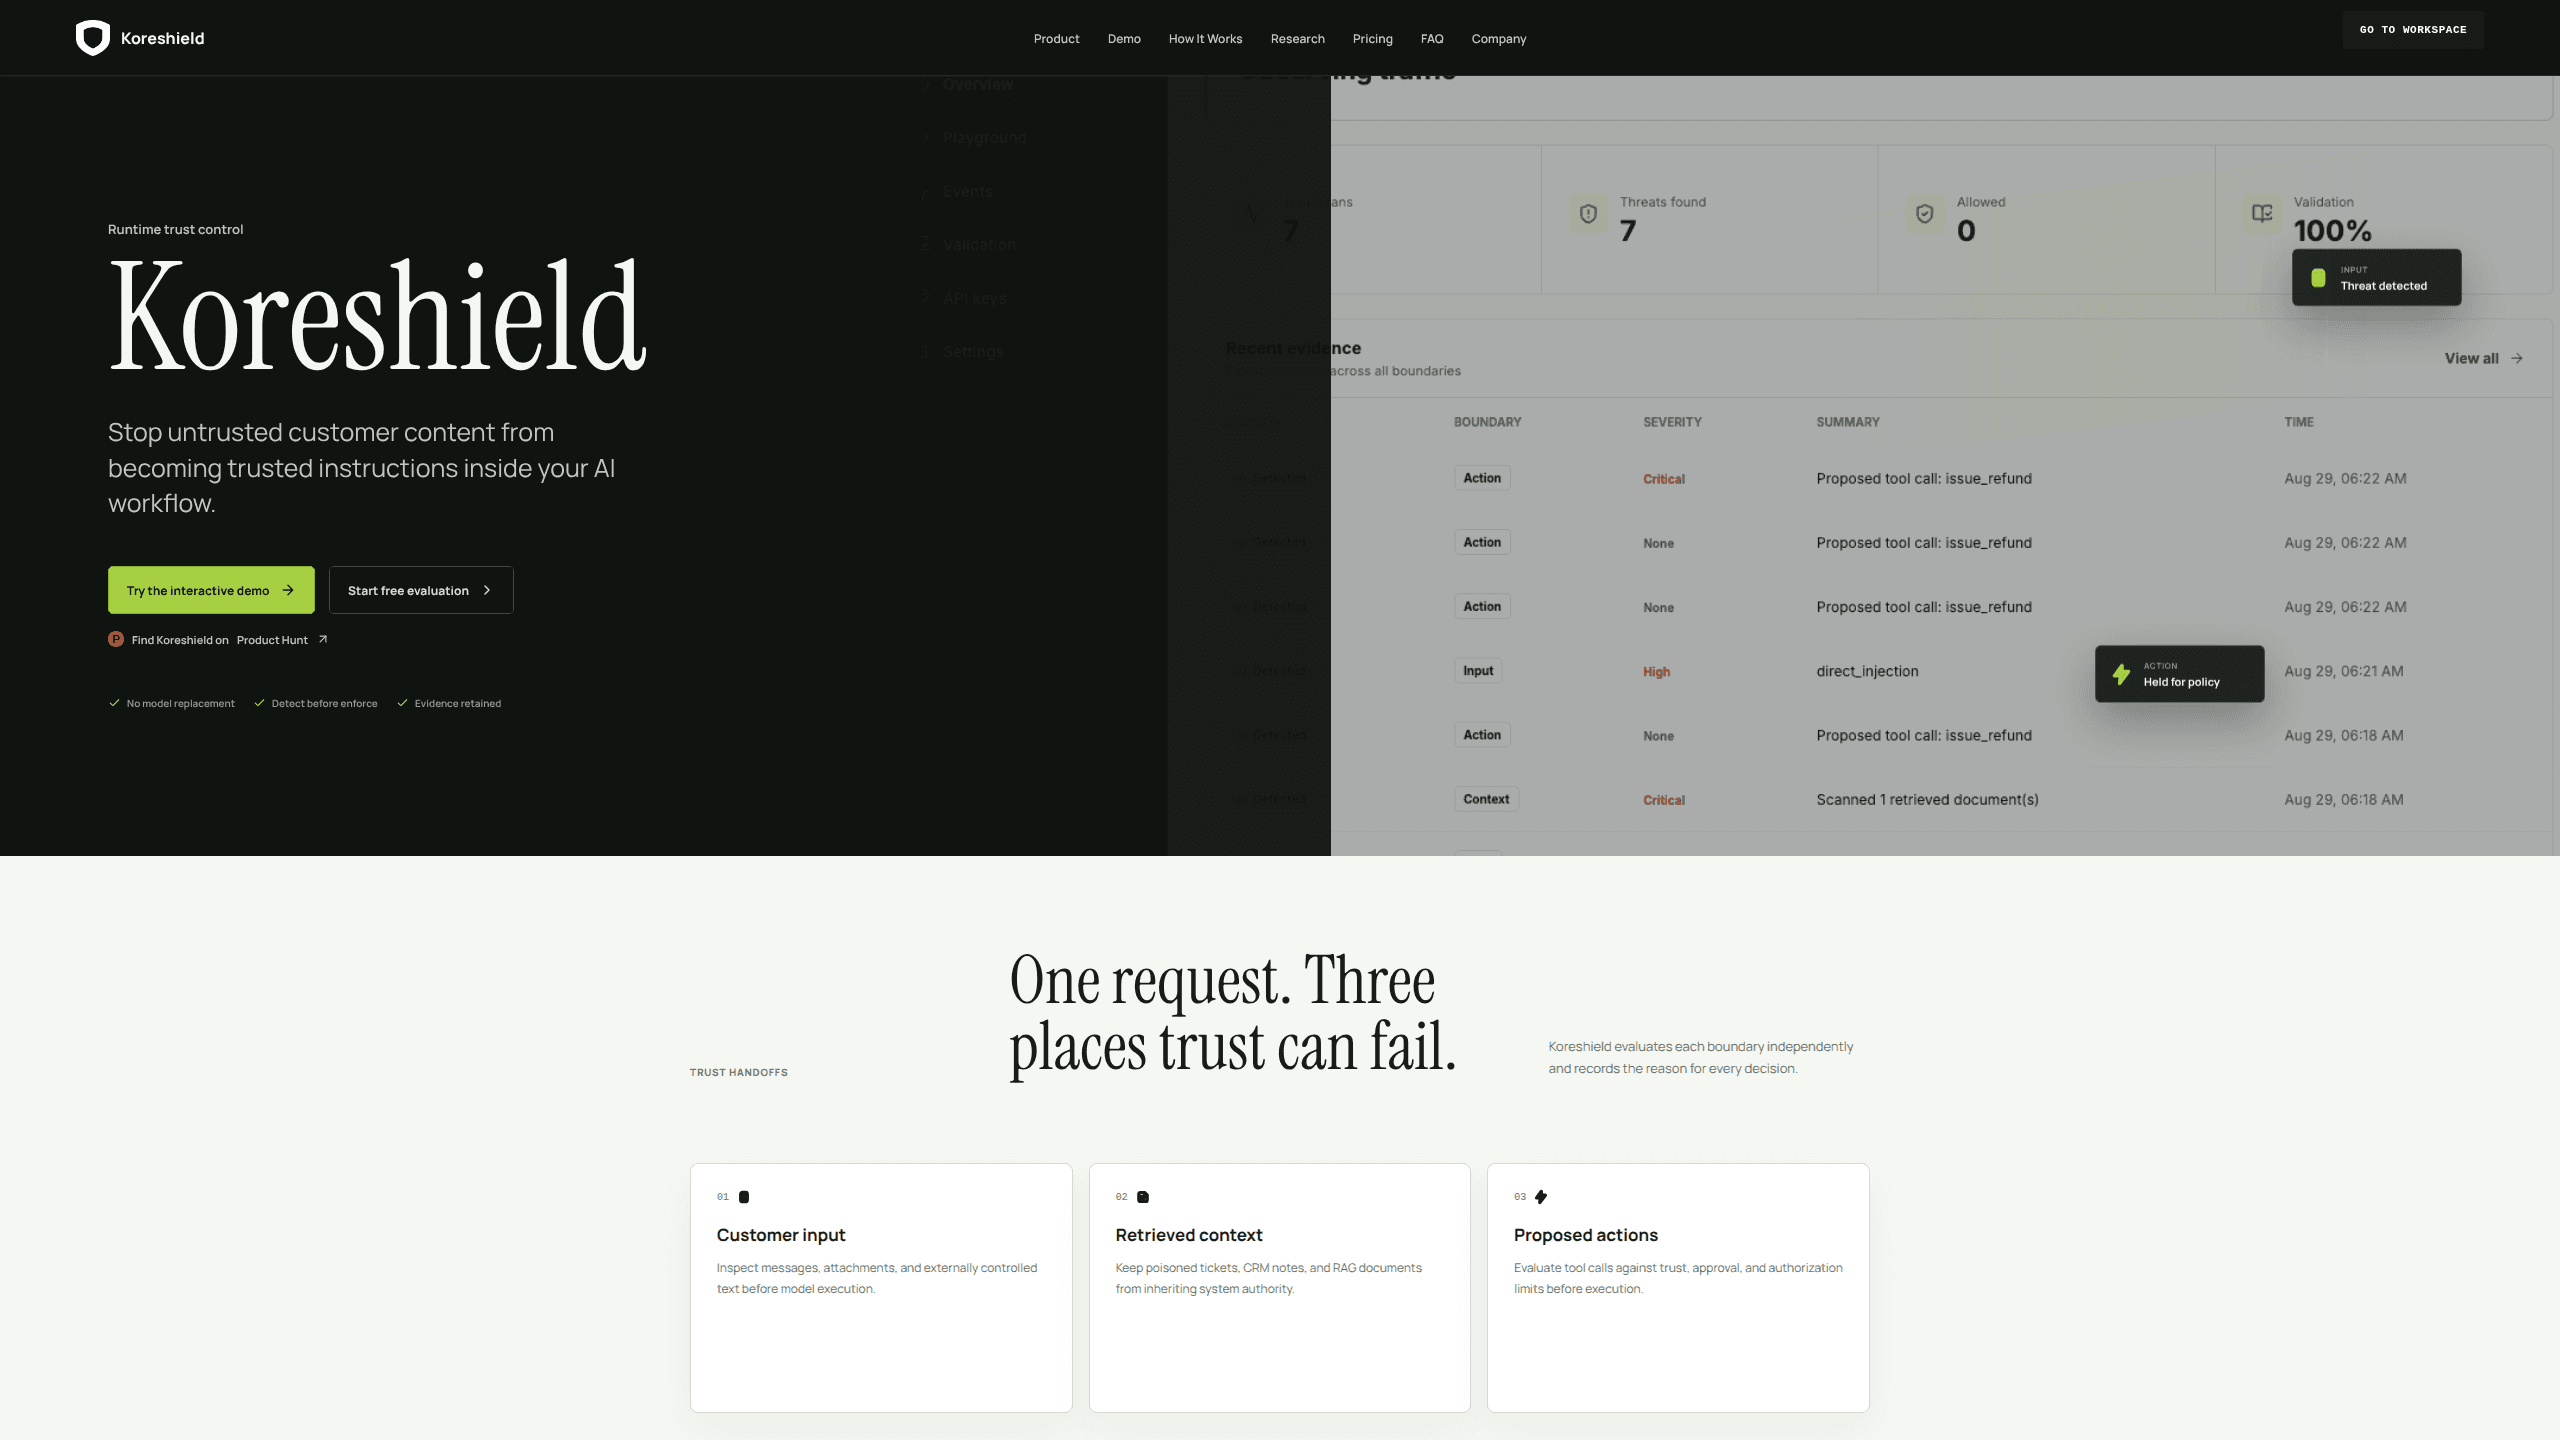
Koreshield é uma camada de segurança e evidência em tempo de execução para agentes de suporte com IA. Ela verifica a mensagem do cliente, o contexto recuperado e as ações propostas antes que cheguem ao modelo ou disparem um reembolso.
Sobre Koreshield
About
O que é o Koreshield
Koreshield é uma plataforma de segurança para LLM criada no Reino Unido para empresas que deixam agentes de suporte com IA ler mensagens de clientes, consultar dados de conta e propor reembolsos ou mudanças. Ela fica entre a sua aplicação e o modelo como um ponto de checagem em tempo de execução. O modelo continua raciocinando. O Koreshield decide se o fluxo deve confiar na entrada, no material recuperado ou na ação seguinte.
O produto cobre uma lacuna específica. Os provedores de modelo protegem o modelo, mas não sabem quem é o seu cliente, qual é o seu limite de reembolso ou se um agente pode encerrar uma conta. O Koreshield acrescenta esse contexto de negócio em três fronteiras e registra por que cada solicitação foi aceita, retida ou bloqueada. Esses registros valem quando segurança, compliance ou jurídico pedem provas semanas depois de um incidente. Os controles funcionam como guardrails de IA para o caminho da solicitação, não como substitutos das suas regras de aprovação.
Os limites estão publicados e são reais. O Koreshield não substitui os sistemas de identidade ou autorização, não promete cobertura total contra ataques e hoje não inspeciona arquivos ou imagens arbitrárias. Trate a ferramenta como um controle dentro de um programa mais amplo de segurança de fluxos de trabalho com IA, não como substituta das suas regras de aprovação.
Como começar
- Crie um workspace em koreshield.ai/access. A avaliação dura 7 dias, inclui 10.000 solicitações protegidas e uma chave de API, e não pede cartão.
- Gere uma chave de verificação no servidor pelo console. Guarde no gerenciador de segredos e nunca coloque em JavaScript do navegador.
- Escolha uma fronteira para começar: a entrada do cliente em /v1/scan, o contexto recuperado em /v1/rag/scan ou uma ação proposta em /v1/tools/scan.
- Rode o modo detecção junto do tráfego real e revise as decisões, inclusive as solicitações que teriam sido bloqueadas.
- Ative o modo aplicação quando a mensagem ao cliente, o caminho de escalonamento e o comportamento em caso de nova tentativa estiverem claros. Guarde cada request ID ao lado do seu próprio trace.
Informações do produto
Uma visão rápida dos preços, das plataformas compatíveis e do desempenho de Koreshield.
Ideal para
Os usuários, tarefas e cenários em que esta ferramenta se encaixa melhor.
Usuários
- Líderes de operações de suporte em e-commerce e marcas DTC
- Times de segurança e GRC em empresas SaaS B2B
- Times de engenharia em serviços financeiros regulados
Tarefas
- Filtrar mensagens de clientes antes de montar o prompt
- Revisar notas de ticket e documentos de política recuperados
- Revisar reembolsos e mudanças de conta propostos antes da execução
- Reunir evidências para uma revisão de segurança
Cenários
- Um piloto de suporte com IA está prestes a encostar no tráfego de produção
- Uma mensagem de cliente parece uma tentativa de puxar dados de outra conta
- Um questionário de segurança pergunta como os agentes de IA são controlados
Principais recursos
Verificação de entrada antes do modelo
Todo fluxo de suporte começa com texto de alguém de fora da empresa. A verificação de entrada examina esse texto antes de ele entrar no contexto do modelo. Ela procura instruções que anulam as anteriores, tentativas de puxar dados privados e outros padrões hostis, e devolve uma decisão com severidade e pontuação de confiança. É aqui que muitos times colocam a primeira proteção contra injeção de prompt, e costuma ser o ponto mais fácil de testar com tickets reais.
Checagem do contexto recuperado para RAG
Agentes de suporte raramente respondem só com o modelo. Eles levam para o prompt páginas de política, histórico de pedidos, notas de ticket e trechos do CRM. A verificação RAG examina os documentos e trechos escolhidos antes da montagem do prompt. Esse passo importa quando clientes, parceiros ou uma conta interna comprometida podem editar a base de conhecimento. Um artigo envenenado que nunca chega ao prompt não consegue desviar a resposta.
Revisão de ações antes da execução de ferramentas
O terceiro ponto de checagem avalia as chamadas de ferramenta propostas. Um reembolso, um link de pagamento, o encerramento de uma conta ou uma exportação de dados são ações de negócio, e o modelo não conhece os seus limites de aprovação. O Koreshield revisa os argumentos e o contexto de autorização antes da execução e devolve uma decisão que a sua aplicação pode seguir. Identidade, permissões e a decisão final continuam com você.
Modo detecção com evidência das decisões
O modo detecção registra ameaças sem interromper o tráfego. Cada evento inclui um request ID, uma severidade, uma pontuação de confiança e os indicadores acionados. Times de suporte e segurança podem revisar falsos positivos e omissões sobre o comportamento real antes de mudar o que o cliente vê. A abordagem serve para empresas que precisam de prova antes de colocar um bloqueio na frente de um fluxo de receita.
Modo aplicação com caminho de contingência
O modo aplicação barra solicitações que violam a política. Ele foi feito para ser ligado depois que o modo detecção mostrou como é o tráfego normal. O site pede que o time defina primeiro a mensagem ao cliente, o caminho de escalonamento e o comportamento em caso de nova tentativa. É um conselho prático: um reembolso bloqueado sem saída gera um ticket de suporte, não uma vitória de segurança.
Console hospedado e chaves de API com escopo
O console hospedado cuida de chaves, revisão de evidências, mudanças de política, troca de modo e validação. As chaves de verificação são separadas e revogáveis, e o contrato OpenAPI de verificação apenas deixa uma plataforma de agentes importar as três checagens sem expor cobrança, administração de time ou revisão de evidências como ferramentas que o modelo pode escolher. O Koreshield roda como serviço hospedado ou como serviço FastAPI com PostgreSQL dentro da sua infraestrutura.
Prós e contras
Prós
- Convive com o provedor de modelo que você já usa. Não há troca de modelo nem necessidade de mover prompts para outro fornecedor.
- As três fronteiras acompanham o caminho real de uma solicitação de suporte: texto do cliente, contexto recuperado e ação proposta.
- O modo detecção gera evidência antes da aplicação, o que reduz o risco de barrar reembolsos legítimos durante o rollout.
- O registro da decisão traz request ID, severidade, confiança e indicadores, então um engenheiro consegue rastrear um bloqueio até um evento real.
- Os preços são publicados. O Starter cobre 250.000 solicitações protegidas por £20 ao mês, e o Growth cobre 2 milhões por £99.
Contras
- Não substitui o seu sistema de autorização. Identidade, limites de aprovação, isolamento entre clientes e execução continuam na sua aplicação.
- Hoje não inspeciona arquivos nem imagens, então um agente que lê anexos precisa de outro controle para esse caminho.
- A empresa não promete cobertura total contra ataques, o que impede usar a ferramenta como única defesa contra injeção de prompt.
- A integração exige trabalho no servidor. Times sem engenheiros de backend vão penar, e construtores de agentes sem código não têm um caminho direto.
Perguntas frequentes
O Koreshield protege o ponto em que conteúdo não confiável passa a ser confiável dentro de um fluxo de suporte com IA. Ele verifica a entrada do cliente, o contexto recuperado e as ações de ferramenta propostas, e devolve uma decisão com evidência. O modelo e a sua aplicação mantêm as funções atuais.
Conteúdo relacionado
Explore ferramentas, skills e artigos relacionados a Koreshield.
Alternativas a Koreshield

Knocket
Knocket (Tencent RTC team) · Produtividade · Negócios · ChatbotO Knocket é uma ferramenta gratuita de chat ao vivo e página de contato: o visitante escreve pelo site, pelo app ou por um link, e você responde pelo Telegram ou por uma única caixa de entrada.

shippedit.me
Krawlup · Marketing · NegóciosO shippedit.me agora redireciona para o Krawlup, uma plataforma web que audita SEO, AEO e velocidade toda semana e entrega as correções a agentes de código via MCP.

Ayven
Alknoma · Produtividade · NegóciosAyven é uma central de controle de IA da Alknoma: transforma um objetivo escrito em linguagem comum num plano com datas, distribui as tarefas entre o time e os agentes de IA e pede sua aprovação só quando a decisão cabe a você.