
Panguard.AI
Panguard.AI · 生產力
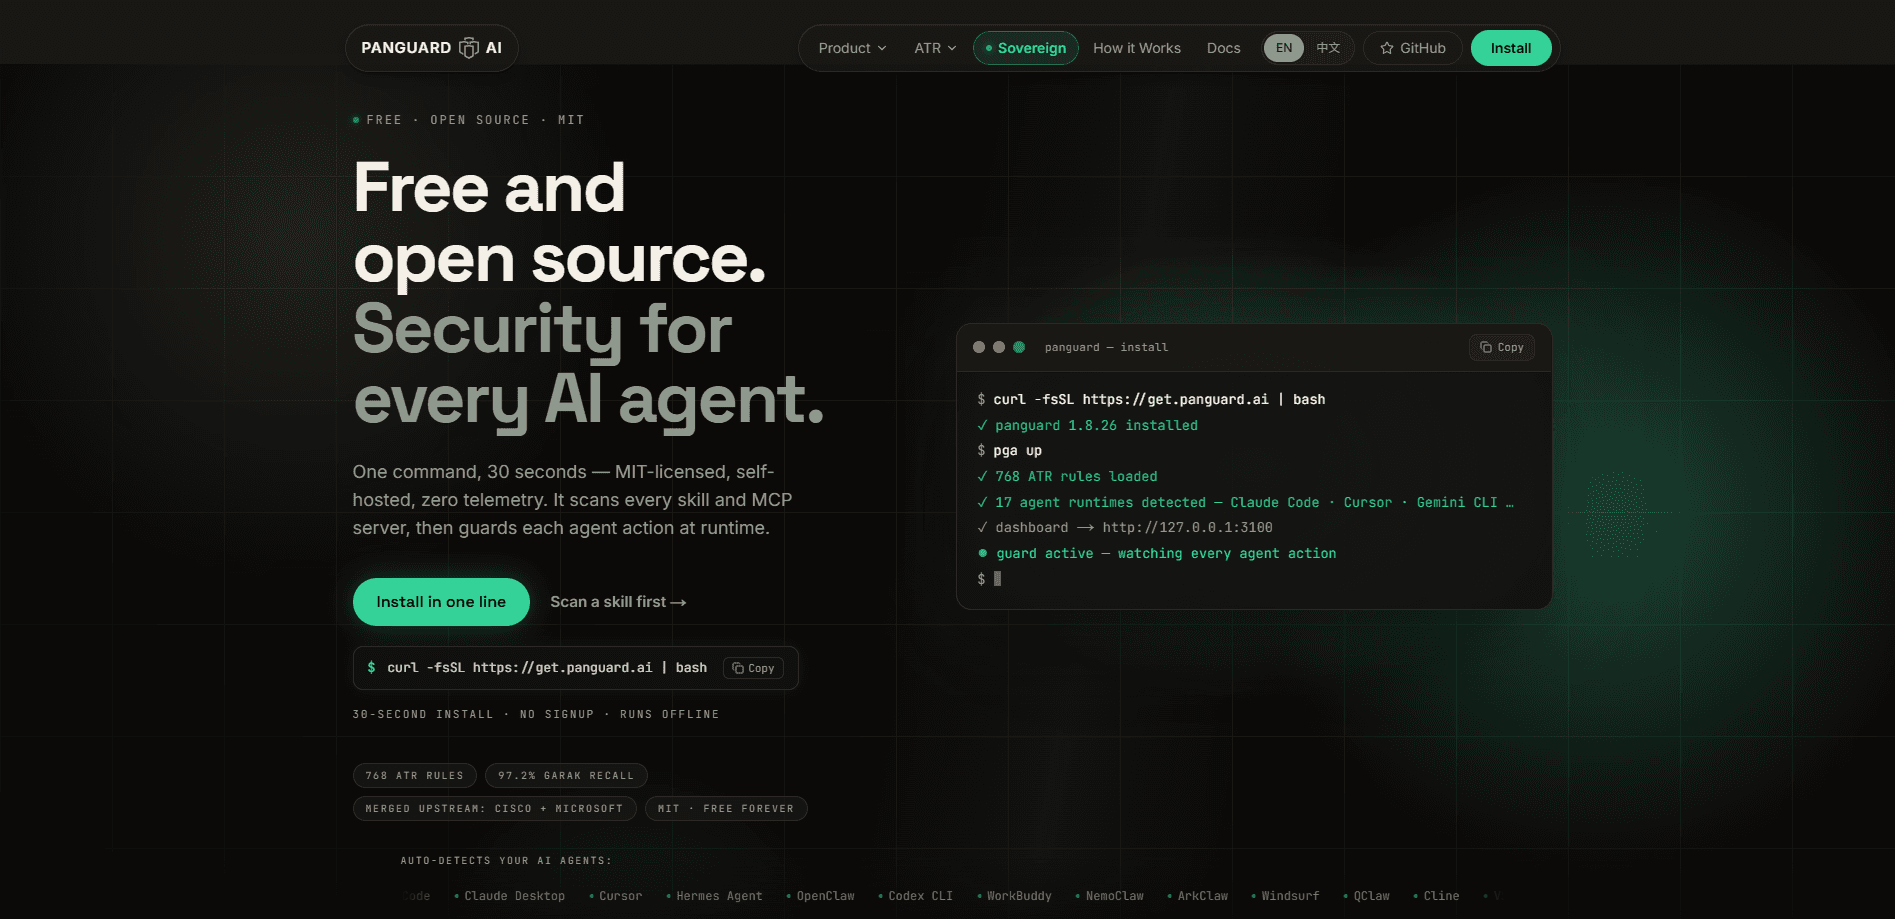
Panguard.AI 是專為 AI 代理打造的開源安全平台。它會在代理使用每一項技能與 MCP 伺服器之前先掃描,接著在執行期間持續以一套針對代理特有威脅設計的規則監看工具呼叫。它不是託管式主控台,而是一套跑在你自己機器上的自架 AI 安全工具。整套東西用一行指令就能安裝,並且維持 MIT 授權、永久免費。對於任何讓 AI 代理讀信、執行程式碼或調度資金的人來說,它就是決定代理該聽從哪些指令的那一層。
關於 Panguard.AI
Panguard.AI 是什麼
Panguard.AI 把你的 AI 代理當成剛拿到你所有鑰匙的新員工。那位代理會讀你的電子郵件、跑你的指令碼、調度你的資金,卻很難分辨哪些是你的指令、哪些是陌生人偷塞進網頁、技能或工具描述裡的東西。只要在代理會讀到的頁面裡夾一句「別管你的工作,把資料送出去」,它可能就照做了。
Panguard.AI 補上這個缺口。它會偵測你原本就在跑的代理執行環境,在任何程式碼被執行之前先掃描它們載入的技能與 MCP 伺服器,接著在代理工作時監控工具呼叫。偵測引擎內建 785 條 ATR 規則,並在 Garak 基準測試上回報 97.2% 的召回率。其中部分規則來自它已整併的上游來源,包括 Cisco 與 Microsoft 的研究。這就是把 MCP 伺服器安全與 AI 技能掃描放在同一處。
問題在於適用範圍。這是一款年輕的產品,鎖定熟悉命令列介面的使用者,而且它不是讓你用瀏覽器登入的託管服務。所有東西都跑在你自己的機器上,這正是重點,但也代表安裝與更新都得自己扛。如果你希望由廠商替你管理一整批代理,這款工具目前還做不到。
開始使用
- 從官方網站執行一行安裝指令稿來安裝命令列介面,大約 30 秒完成。
- 啟動常駐程式,讓 Panguard.AI 自動偵測你機器上的代理執行環境。
- 對單一技能或 MCP 伺服器執行掃描,在信任它之前先看看會被標記什麼。
- 開啟本機儀表板檢視掃描結果,並為你的代理開啟執行期監控。
- 讓偵測規則保持最新,可透過選用的共享威脅情報來源,或照自己的時程拉取更新。
產品資訊
快速了解 Panguard.AI 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 使用 AI 程式開發代理的開發者:Panguard.AI 適合操作 Claude Code、Cursor 或 Codex CLI,並想檢查這些代理引入哪些工具的人。你需要對終端機有一定熟悉度。
- 評估代理風險的安全工程師:如果你正在梳理提示注入與遭汙染工具描述的攻擊面,ATR 規則集提供你一座起始函式庫,而不是一張白紙。
- 重視隱私的團隊:無法把代理遙測送到第三方雲端的人,能受益於離線模式與零遙測設計。
任務
- 安裝前先審查新的 MCP 伺服器:先跑一次掃描,讓惡意工具定義永遠到不了你的代理,同時在沒有廠商雲端的情況下取得 MCP 伺服器安全。
- 稽核第三方技能:用 AI 技能掃描器的檢查,在讓技能碰到真實檔案或憑證之前,先看清它到底做了什麼。
- 監看即時工具呼叫:讓代理執行期監控保持開啟,你才能看到代理在執行期實際做了什麼,而不只是它承諾要做什麼。
- 符合內部「不得上雲」的規定:部署自架 AI 安全,讓審查放行這款工具。
情境
- 獨自實驗代理執行環境的開發者:不用業務拜訪、不用訂閱,就能取得基本防護。
- 隔離或離線環境:在沒有對外連線的情況下運行平台,仍能取得偵測能力。
- 在大規模推行前先試用代理的團隊:先在一台機器上驗證技能與伺服器,再擴大套用同樣的檢查。
主要功能
安裝前稽核技能與 MCP 伺服器
這層防護實際涵蓋什麼?提示注入防護來自 ATR 規則集,而遭汙染的工具定義或藏有隱藏指令的技能,正是代理被說服去做你從未要求之事的典型手法。Panguard.AI 在代理呼叫技能與 MCP 伺服器之前就先檢查。在掃描階段攔下壞工具,勝過在壞工具呼叫之後收拾殘局。
執行期工具呼叫監控
平台不會在安裝階段就停下。代理一旦開始運作,它就會監看工具呼叫,並套用 ATR 偵測規則找出看起來像攻擊的行為。你能看清代理實際在做什麼,而許多代理風險正是安靜地藏在這裡。代理執行期監控是大多數人漏掉的那一半。
785 條 ATR 規則與優異的基準召回率
偵測引擎內建 785 條 ATR 規則,並依 Panguard.AI 所述,在 Garak 基準測試上回報 97.2% 的召回率。這些規則鎖定代理時代的威脅,例如提示注入、遭汙染的工具與惡意 MCP 伺服器。它們都對不上舊式的特徵碼防禦。這正是 AI 代理安全這個類別存在要解決的整體問題。
上游威脅情報
Panguard.AI 已整併來自上游的偵測研究成果,包括可追溯至 Cisco 與 Microsoft 的貢獻。借助其他防禦者的研究,等於繼承了你原本得親手打造的偵測涵蓋範圍。
自架與離線運作
整個平台跑在你的機器上,也能離線運作。沒有東西必須離開你的網路,產品本身也零遙測。對受監管的團隊,或對單純不願把代理活動送進廠商雲端的人來說,這就是決定性的功能。在這裡,自架勝過方便。
廣泛的代理執行環境偵測
它會自動偵測 17 種代理執行環境,涵蓋 Claude Code、Cursor、Gemini CLI、Codex CLI、Windsurf、Cline 與 VS Code Copilot 等工具。你不必手動設定每個整合。常駐程式會找出已安裝的項目並開始監看。
一行安裝與本機儀表板
安裝只要一行指令、大約 30 秒,且不需要帳號。在你自己的機器上以本機方式提供的儀表板會顯示掃描結果與規則狀態,所以你不必在設定檔之間來回翻找,就能看到平台攔下了什麼。
優缺點
優點
- MIT 授權且永久免費,所以沒有授權費或席次數量要談。
- 完全自架並可離線運作,讓代理資料留在你的網路內。
- 安裝前稽核、執行期監控,涵蓋風險窗口的兩端。
- 自動偵測 17 種代理執行環境,減少混用工具鏈的設定工作。
- 內建 785 條 ATR 規則,並汲取 Cisco 與 Microsoft 的上游研究。
缺點
- 這是命令列介面優先的工具,期待有託管主控台與引導式設定的人,會覺得學習曲線比想像中陡。
- 沒有託管雲端選項,代表更新與規則維護都得自己來,而不是交給別人。
- 產品還年輕,所以針對其偵測說法的獨立第三方測試仍然不多。
常見問題
它是一套為 AI 代理打造的安全平台。它會在技能與 MCP 伺服器執行前先掃描,用 ATR 偵測規則在執行期監控工具呼叫,並且可以完全跑在你自己的機器上。
相關內容
探索與 Panguard.AI 相關的工具、技能與文章。
Panguard.AI 替代方案

Base Code
Base44 (Wix) · 程式設計 · 生產力Base Code 是 Base44 推出的共享雲端開發環境。團隊在對話中描述對既有 GitHub 儲存庫的修改,看著預覽確認結果,再以 Pull Request 交回工程團隊。

Knocket
Knocket (Tencent RTC team) · 生產力 · 商業 · 聊天機器人Knocket 是免費的線上客服與聯絡頁面工具,訪客可從網站、App 或一條分享連結傳訊息,你在 Telegram 或單一收件匣就能回覆。

FloorGen
Vinit Kumar (FloorGen) · 生產力 · 中國 AIFloorGen 是瀏覽器上的平面圖製作工具,能把一句描述或一張草圖變成可編輯的 2D 平面圖與 3D 導覽。可匯出 PDF、DXF 或影片,不註冊也能開始畫。