

Censornet
Censornet (now TrustLayer), United Kingdom · Sonstiges
Censornet, heute als TrustLayer One verkauft, fasst E-Mail-Sicherheit, Webfilter, CASB und Awareness-Training in einer Konsole für mittelständische Unternehmen zusammen.
Über Censornet
About
Was ist Censornet
Censornet ist ein britischer Sicherheitsanbieter, der vier getrennte Aufgaben der Cloud-Sicherheit auf eine Plattform gelegt hat. E-Mail-Schutz, Kontrolle von Webverkehr und Cloud-Apps, Schulung der Belegschaft und Prüfung der SaaS-Konfiguration laufen über dieselbe Konsole, mit gemeinsamem Benutzerverzeichnis und gemeinsamen Berichten. Das Unternehmen startete 2004 und nennt sich seit dem 8. Mai 2025 TrustLayer. Fast alle aktuellen Handbücher, Preisseiten und Partnerlisten tragen deshalb den neuen Namen.
Die Plattform richtet sich an Organisationen mit etwa 100 bis einigen tausend Mitarbeitern, dazu an Managed-Service-Provider und Reseller, die diese betreuen. Statt ein Secure Email Gateway bei einem Hersteller und einen Webfilter bei einem anderen zu kaufen, bezieht die IT mehrere Bausteine von einem Anbieter und schaltet sie nach Bedarf frei.
Der Haken liegt im Vertrieb. Es gibt keine Selbstbedienung, keine Kartenzahlung und keine kostenlose Stufe. Der Preis gilt pro Nutzer und Monat je Baustein, und die veröffentlichten Zahlen setzen 750 Nutzer oder mehr bei jährlicher Vorauszahlung voraus. Kleinere Teams zahlen mehr, und die endgültige Summe kommt von BT, einem MSP oder einem Reseller, nicht von der Website.
Erste Schritte
- Fordern Sie ein Angebot über den Partnerweg an, entweder beim vorhandenen Reseller oder über die Partnersuche auf der TrustLayer-Website.
- Wählen Sie die Bausteine: Browse für Web und Cloud-Apps, Mail für E-Mail, Users für Schulung und sicheren Zugang, Posture für die Prüfung von Microsoft 365.
- Verbinden Sie die Teile. Mail läuft ohne Änderung der MX-Einträge, Browse nutzt einen Agenten auf dem Gerät oder ein Cloud-Gateway, und die Konten kommen per Active-Directory-Abgleich dazu.
- Legen Sie Richtlinien pro Nutzer, Gruppe oder Anwendung fest und prüfen Sie die Übersichten zu blockierten Aktionen, riskanten Apps und abgeschlossenen Schulungen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Censornet.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- IT-Leiter in mittelständischen Firmen
- Managed-Service-Provider
- Sicherheitsverantwortliche in regulierten Branchen
Aufgaben
- Phishing und Rechnungsbetrug stoppen
- Shadow IT eindämmen
- Ein Audit vorbereiten
- Microsoft 365 härten
Szenarien
- Eine Firma mit 300 Mitarbeitern und einer IT-Kraft
- Ein MSP, der einen neuen Kunden an einem Tag anbindet
- Mitarbeiter, die Arbeitsinhalte still in KI-Chatbots einfügen
Wichtigste Funktionen
E-Mail-Schutz ohne Änderung der MX-Einträge
Der Baustein Mail prüft eingehende Nachrichten auf Phishing, Schadsoftware und Rechnungsbetrug, bevor sie im Postfach landen. Die Sandbox öffnet verdächtige Anhänge und Links in einer abgeschotteten Umgebung, SecureMail prüft zusätzlich ausgehende Inhalte. Weil der Anschluss ohne neue MX-Einträge auskommt, wird am ersten Tag nicht der gesamte Mailfluss umgeleitet.
Webfilter und Kontrolle von Cloud-Apps
Browse prüft den Webverkehr über einen Agenten auf dem Gerät oder ein Cloud-Gateway und setzt Richtlinien pro Nutzer, Gruppe oder Anwendung durch. Die CASB-Seite führt ein Verzeichnis der tatsächlich genutzten SaaS-Dienste, auch der nicht freigegebenen, und protokolliert Aktionen wie Uploads, Freigaben und Downloads. Zusammen deckt das die Browsersitzung und die dahinterliegende Anwendung ab.
Governance für KI-Tools
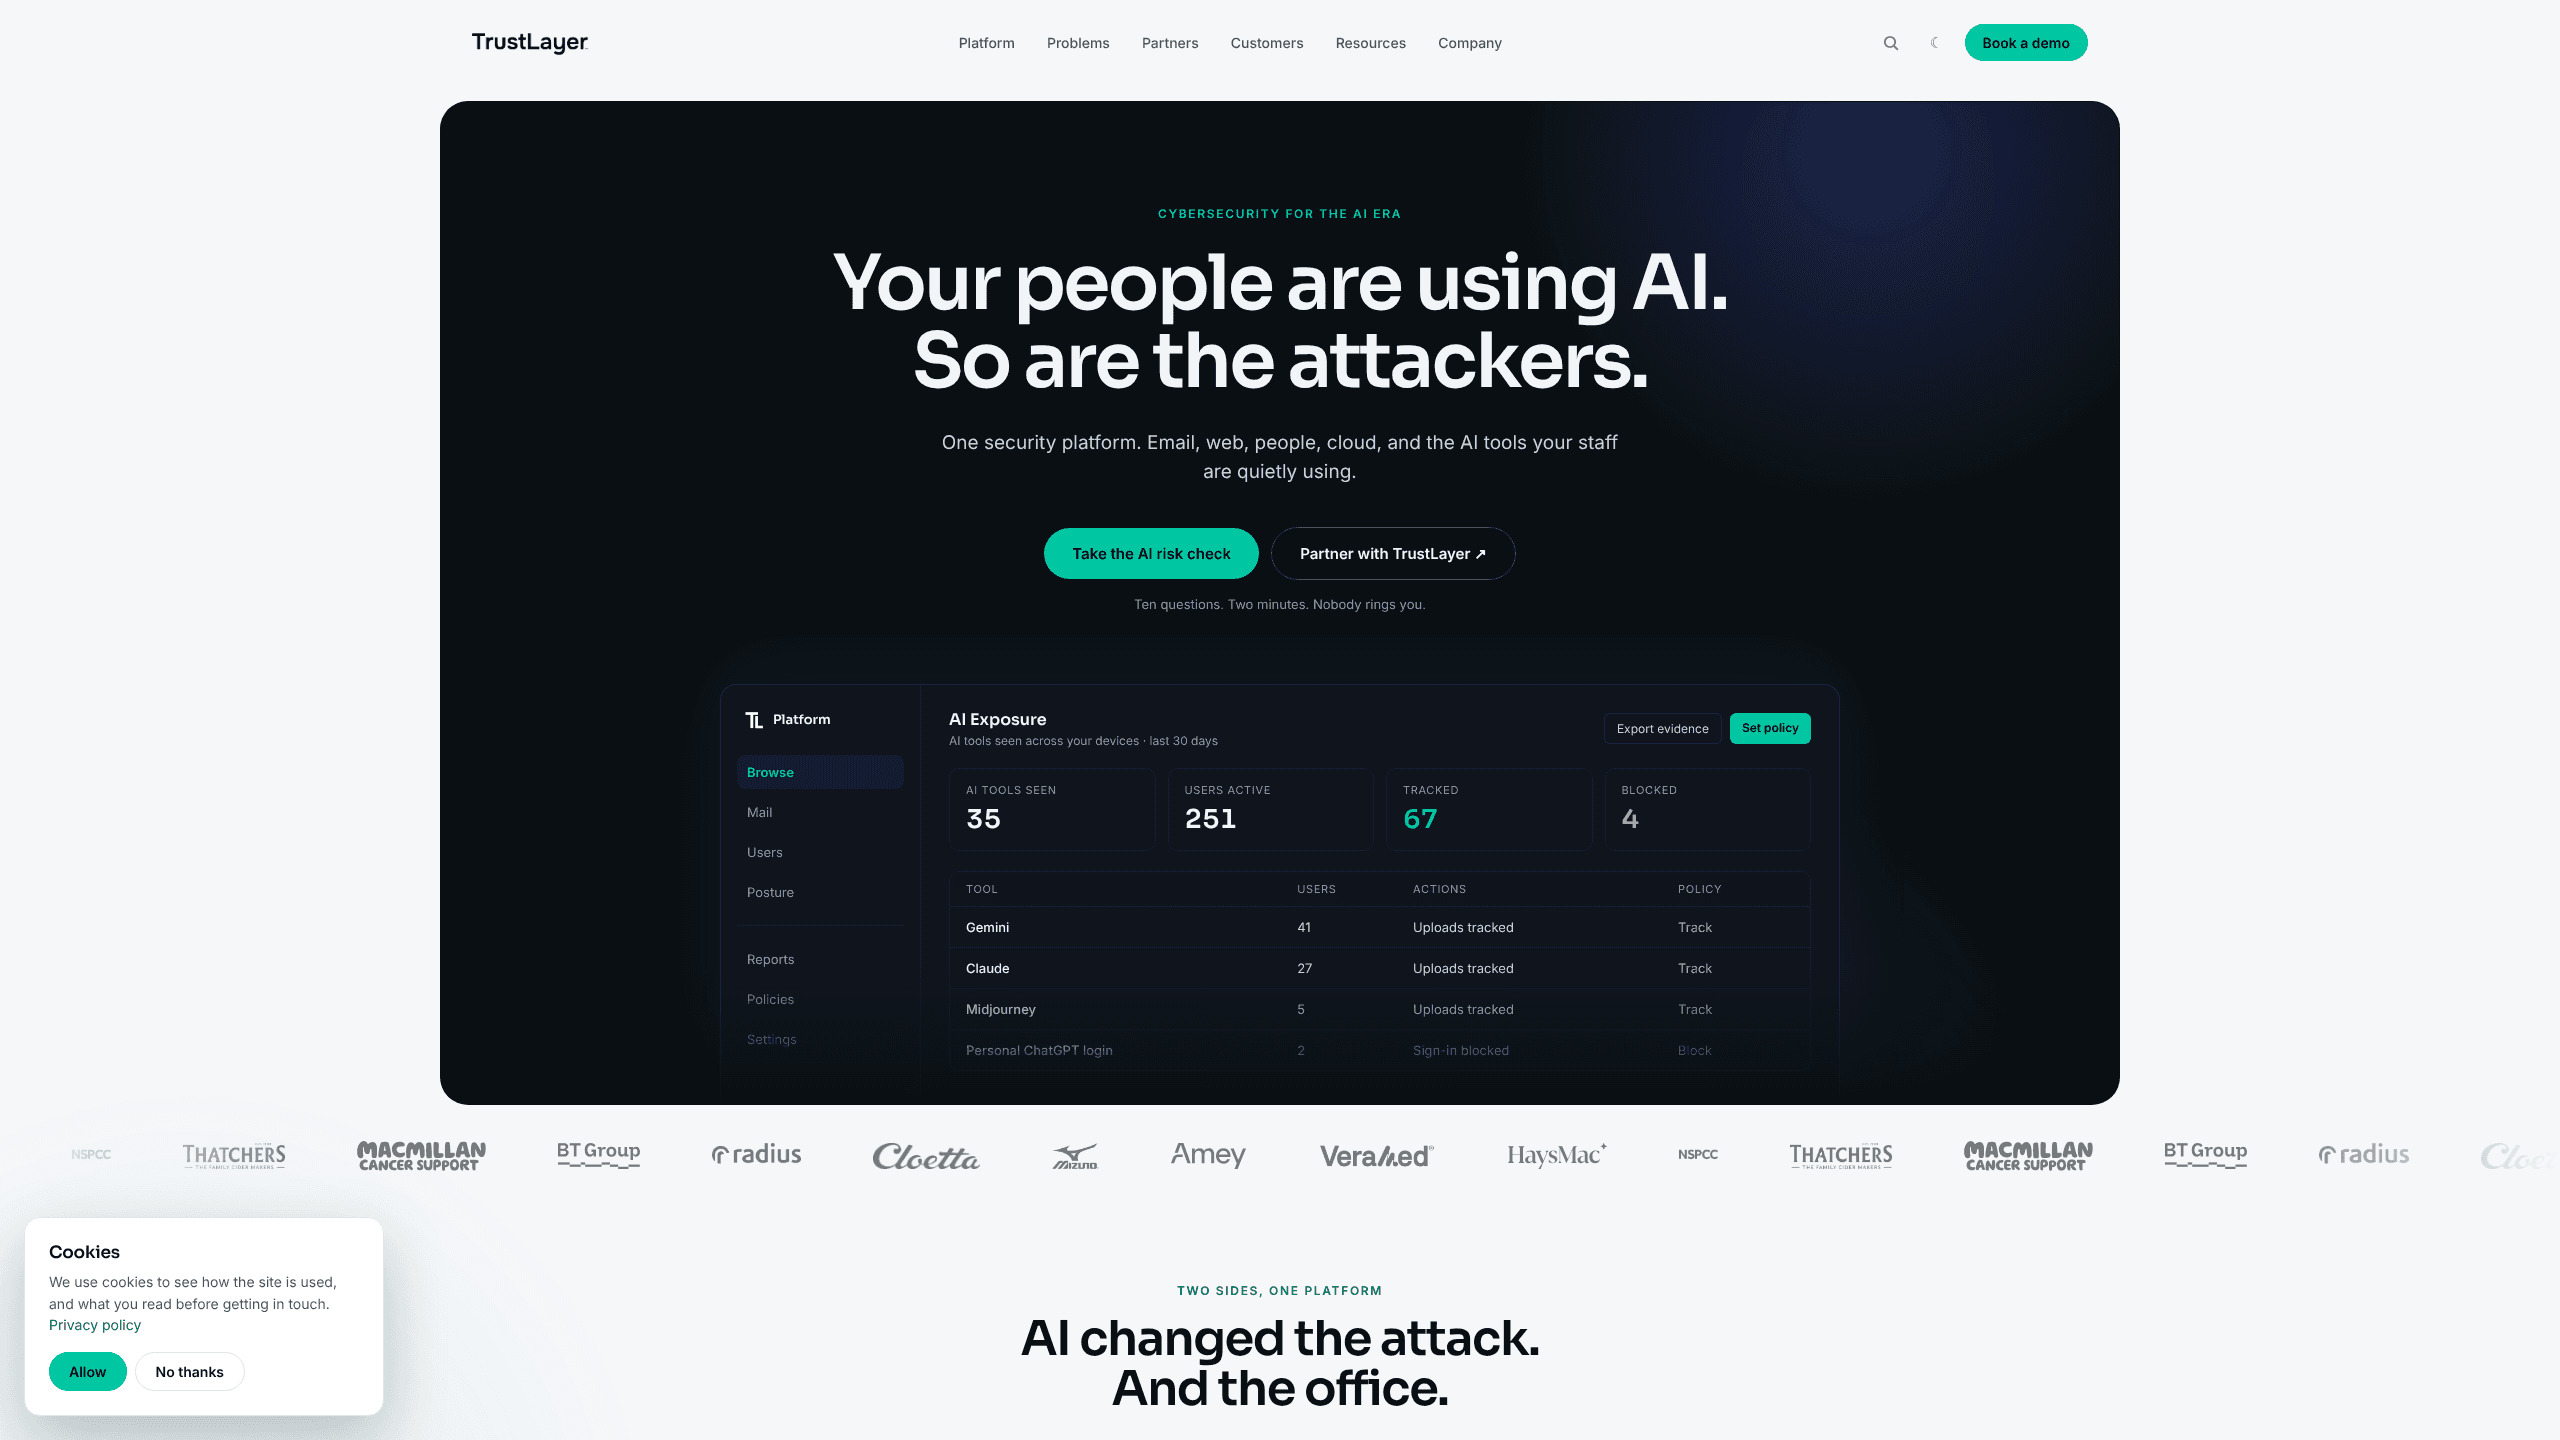
Ein neuerer Teil von Browse verfolgt, welche KI-Tools Mitarbeiter öffnen und was sie darin tun. Administratoren erlauben ein Tool, sperren es ganz oder beobachten die Nutzung, und sie begrenzen Uploads und Downloads pro Tool. Censornet verkauft die Funktion ebenso als Nachweis für Prüfer und Versicherer wie als Sicherheitskontrolle.
Security-Awareness-Training
Der Baustein Users verteilt kurze Schulungen und simulierte Phishing-Kampagnen und meldet danach den Abschluss pro Person und Abteilung. Die Inhalte richten sich nach den Risiken, die ein Kunde tatsächlich sieht, sodass ein von Rechnungsbetrug getroffenes Team eine passende Simulation bekommt. Die Multi-Faktor-Authentifizierung liegt im selben Baustein, damit die Zugangsrichtlinie bei den betroffenen Personen bleibt.
Microsoft-365-Konfigurationsmanagement
Die Prüfungen von Posture vergleichen den Microsoft-365-Mandanten mit einer Basislinie und markieren riskante Einstellungen, ruhende Konten und Abweichungen. Lizenziert wird pro Konnektor statt pro Nutzer, was zu Organisationen mit einem großen Mandanten passt. Die Funde erscheinen im selben Dashboard wie E-Mail- und Web-Ereignisse, sodass Fehlkonfiguration und folgender Phishing-Versuch nebeneinander stehen.
Eine Konsole für mehrere Kunden
Alles läuft in einer Cloud-Konsole mit getrennten Mandantenschemata, weshalb die Plattform über MSP gut verkauft wird. Richtlinien lassen sich zwischen Kunden kopieren, Berichte fassen pro Mandant oder über den gesamten Bestand zusammen. Für eine mittelständische Firma, die über einen Partner einkauft, bleibt der praktische Vorteil: weniger Anmeldungen und ein Supportweg.
Vor- und Nachteile
Vorteile
- Vier Sicherheitsfunktionen teilen Konsole und Benutzerverzeichnis, was den Alltag gegenüber zusammengestückelten Werkzeugen verkürzt.
- Der E-Mail-Schutz kommt ohne Änderung der MX-Einträge aus, die Einführung gefährdet den Mailfluss also nicht.
- Die Sicht von CASB und Governance für KI-Tools beantwortet eine Frage, die viele Suiten auslassen: welche KI-Tools die Belegschaft wirklich nutzt.
- Der Preis pro Baustein erlaubt kleinen Teams, mit Web oder E-Mail zu starten und das Training später zu ergänzen.
- Passt gut zu MSP, mit Mandantentrennung und fertigen Richtlinienvorlagen.
Nachteile
- Kein Direktkauf, keine kostenlose Stufe und kein öffentlicher Preis unter 750 Nutzern, das Budget braucht also ein Verkaufsgespräch.
- KI-Anwendungen auf dem Desktop werden nicht geprüft, was eine Lücke lässt, wenn Mitarbeiter lokale Clients installieren.
- Alle vier Bausteine zusammen kosten mehr, als die Einstiegspakete vermuten lassen, sobald Archiv und Sandbox dazukommen.
- Wegen des Markenwechsels 2025 mischen Handbücher, Rechnungen und Supportseiten zwei Namen, was die Suche nach Antworten verlängert.
Häufige Fragen
Nein. Das Unternehmen heißt seit dem 8. Mai 2025 TrustLayer, die Plattform läuft als TrustLayer One. Bestehende Verträge und die Domain censornet.com führen weiter zu denselben Produkten.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Censornet.
Alternativen zu Censornet

JarvisCore
Prescott Data · Coding · Produktivität · SonstigesJarvisCore ist eine Open-Source-Laufzeit in Python, in der KI-Agenten als gleichrangige Peers in einem Mesh arbeiten, Aufgaben aus einem gemeinsamen Register übernehmen und externe Dienste über einen Zero-Trust-Broker erreichen.
Clef
Cloudflare · Business · SonstigesClef ist Cloudflares Open-Source-Entscheidungsmodell für Workers AI. Es liefert kalibrierte Wahrscheinlichkeiten für typisierte Fragen statt Text, damit Agenten schnell klassifizieren, routen und handeln.

iFixAi
iFixAi · Business · SonstigesiFixAi ist ein Open-Source-Auditor für KI-Agenten. Er schickt den Agenten durch eine Simulation Ihres Geschäfts, bewertet jede Antwort und liefert eine Bewertung von A bis F mit Belegen.