
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · Sonstiges
Extension Auditor Security Analyzer ist eine Browser-Sicherheitsplattform, die Erweiterungen für Chrome, Edge und Firefox prüft, ihr Risiko bewertet und warnt, wenn sich eine Berechtigung oder der Besitzer ändert.
Über Extension Auditor Security Analyzer
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer ist ein Sicherheitsscanner für Erweiterungen, entwickelt von Alpha CISO Pte. Ltd. Er sieht sich die Add-ons an, die Sie bereits installiert haben, liest, worauf jedes zugreifen kann, und macht daraus eine verständliche Risikobewertung. Die Idee ist einfach: Kaum jemand prüft, was eine Erweiterung wirklich tut, und ein einziges bösartiges Update kann still jede Seite mitlesen, die Sie besuchen.
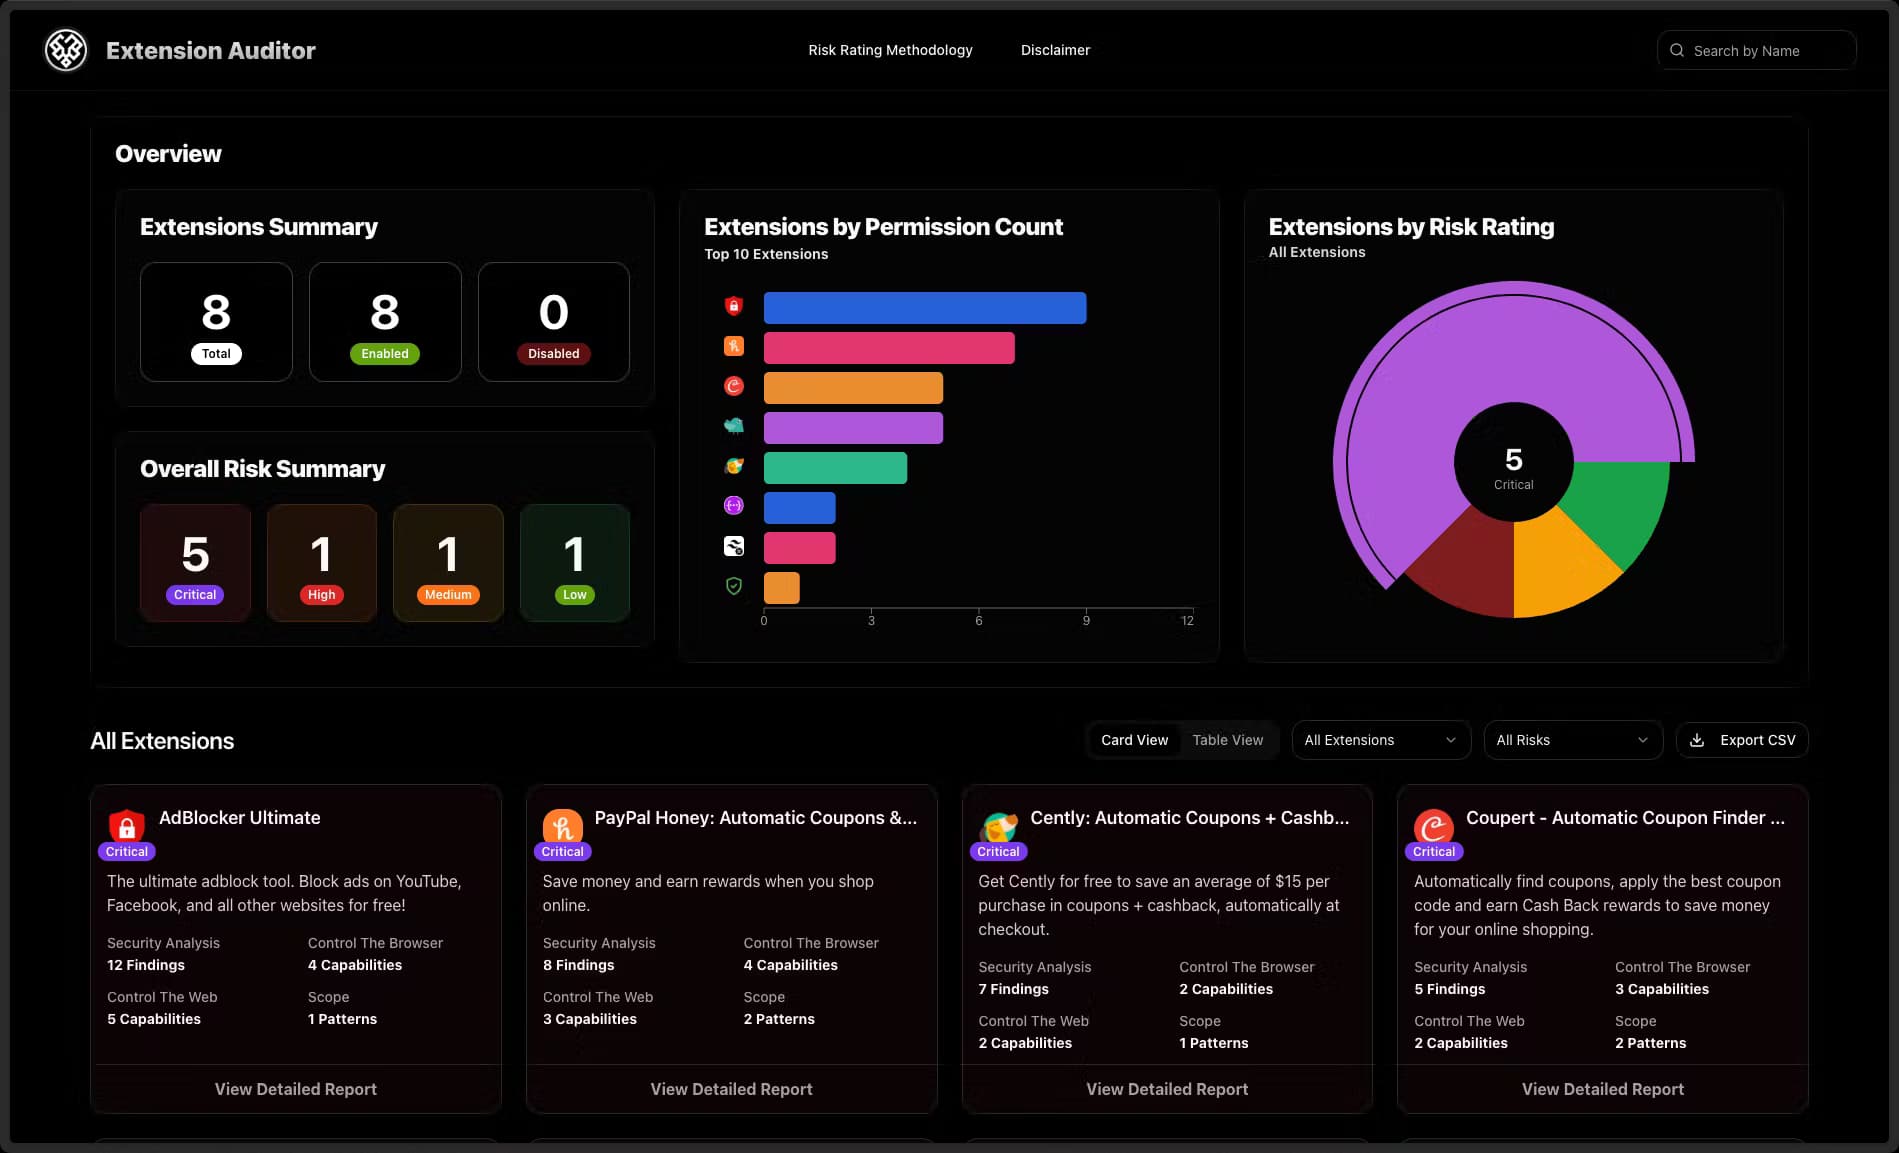
Das Werkzeug verfolgt eine Datenbank mit mehr als 1,9 Millionen Erweiterungen, nicht nur die, nach denen Sie fragen. Die Bewertungslogik stützt sich auf veröffentlichte Sicherheitsforschung und beurteilt Berechtigungsanfragen damit so, wie es ein Prüfer tun würde. Jede Note fällt in eine von vier Klassen: Kritisch, Hoch, Mittel oder Niedrig.
Die wichtigste Grenze liegt im Umfang. Das Tool ist auf den Browser ausgerichtet, mit Tarifen für Einzelpersonen, kleine Teams und IT-Abteilungen, keine vollständige Endgeräte-Sicherheit. Es prüft das Verhalten von Erweiterungen, nicht Ihr ganzes Gerät, und die meisten Team-Funktionen setzen voraus, dass Sie ein Arbeitskonto wie Google Workspace oder Microsoft 365 verbinden.
Getting Started
- Legen Sie ein kostenloses Konto auf der Seite von Extension Auditor an oder starten Sie die 7-Tage-Testphase über die Preisseite.
- Fügen Sie die Erweiterung in Chrome, Edge oder Firefox hinzu, oder fügen Sie eine Store-URL ein, um ohne Installation eine einzelne Abfrage zu starten.
- Verbinden Sie Google Workspace, Microsoft 365, Okta oder Jamf, wenn Sie einen flottenweiten Überblick statt nur eines Browsers wollen.
- Sehen Sie sich die Risikobewertungen an und legen Sie dann Richtlinien fest, um Erweiterungen im Team zuzulassen, zu melden oder zu sperren.
- Wählen Sie, wohin die Warnungen gehen, etwa per E-Mail, Slack, Teams oder Webhook an Ihr SIEM, und prüfen Sie, dass die ersten Meldungen ankommen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Extension Auditor Security Analyzer.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Alltägliche Chrome-Nutzer
- IT- und Sicherheitsverantwortliche
- Datenschutzbewusste Menschen
Aufgaben
- Installierte Add-ons prüfen
- Riskante Updates erkennen
- Vor einem Rollout filtern
Szenarien
- Ein neues Arbeits-Notebook einrichten
- Auf einen Lieferketten-Schreck reagieren
- Den Browser eines Angehörigen durchsehen
Wichtigste Funktionen
Erweiterungsabfrage und Risikobewertung
Sie geben die ID oder Store-URL einer beliebigen Erweiterung ein und das Tool liefert ihre Berechtigungen, die Historie des Herausgebers und eine Risikobewertung zurück. Die Note wird in die Klassen Kritisch, Hoch, Mittel und Niedrig gruppiert, jede mit einem kurzen Satz, was diese Stufe bedeutet. Das alles ohne etwas zu installieren.
Erkennung schädlicher Erweiterungen
Die Logik markiert Erweiterungen, die Prüfer als bösartig einstufen oder die kritische Befunde tragen, und listet sie samt Nutzerzahl auf. Die Datenbank deckt den gesamten Chrome Web Store ab, die Informationen sind also nicht auf Ihre Suche beschränkt. Laut Alpha CISO wurde die Logik mit 30 oder mehr begutachteten Sicherheitsarbeiten trainiert.
Laufende Überwachung
Extension Auditor prüft 11 Ereignistypen alle zwei Stunden, darunter Berechtigungsänderungen, Versionsupdates, Besitzerwechsel, CSP-Änderungen und Sichtbarkeitsverschiebungen. Wenn eine freigegebene Erweiterung sich anders verhält, kommt die Warnung zu diesem Zeitpunkt und nicht erst nach dem Schaden. Genau das kann eine einmalige Prüfung nicht leisten.
Warnungen und Integrationen
Meldungen laufen in die In-App-Ansicht, per E-Mail, an Slack, Teams oder einen Webhook, sodass Sicherheitsteams die Hinweise in den Tools behalten, die sie ohnehin beobachten. Für die Automatisierung kann ein Webhook Ereignisse an ein SIEM weiterreichen. Verbindungen zu Google Workspace, Microsoft 365, Okta und Jamf holen Ihre bestehenden Nutzer und Geräte ohne manuelle Eingabe.
Flottenweiter Bestand und Richtlinien
In einem Dashboard sehen Sie alle Erweiterungen für Chrome, Edge und Firefox, pro Nutzer und pro Gerät. Danach legen Sie Richtlinien zum Zulassen, Melden oder Sperren fest, damit ein riskantes Add-on nie einen verwalteten Browser erreicht. Die Bereitstellung läuft mit oder ohne Agent, was zählt, wenn Sie nicht überall Software installieren können.
Stapelprüfung für Rollout-Reviews
Sie laden eine CSV- oder Textdatei mit IDs und Store-URLs hoch und das Tool liefert einen einzigen gespeicherten Bericht statt eines Stapels einzelner Abfragen. Das passt genau in den Moment, in dem ein Team seine Browser-Einrichtung vor einem Rollout vereinheitlichen will. Ihnen bleibt das manuelle Prüfen jedes Add-ons erspart.
REST-API und Zugriffskontrollen
Eine dokumentierte REST-API mit API-Schlüssel und OAuth2 lässt Teams Erweiterungs-Risikodaten als JSON in eigene Abläufe holen. Bezahltarife enthalten monatliche Kontingente von 1.000 bis 50.000 Aufrufen, mit nutzungsbasierter Abrechnung für das reine API-Produkt. SAML-SSO und Audit-Protokollierung gibt es in jedem Tarif, auch im günstigsten.
Vor- und Nachteile
Vorteile
- Die Risikobewertung stützt sich auf veröffentlichte Sicherheitsforschung statt auf Vermutungen, die Noten sind also vor einem Prüfer vertretbar.
- Die Abdeckung umfasst alle drei großen Browser-Stores, nicht nur die Erweiterungen, die Sie nennen, und fängt so Bedrohungen ab, an die Sie nicht gedacht hätten.
- Die laufende Überwachung mit Warnmeldungen zu Erweiterungen über Slack, Teams, E-Mail und Webhook hält Drift sichtbar, ohne manuelle Neuprüfungen.
- Keine Paywalls pro Funktion: SAML-SSO, Audit-Protokollierung und voller API-Zugang stecken in jedem Tarif, kleine Teams bleiben also nicht von Kernkontrollen ausgeschlossen.
Nachteile
- Die günstigsten Tarife begrenzen, wie viele Erweiterungen pro Browser analysiert werden, intensiver privater Gebrauch kann also schnell an die Grenze stoßen.
- Team- und Business-Tarife verlangen Mindestmengen von 10 bzw. 100 Nutzern, was für einen einzelnen Admin, der nur Flottenrichtlinien braucht, happig ist.
- Das Tool deckt nur die Sicherheit von Erweiterungen ab, wer Endgeräte- oder Netzwerkschutz will, braucht weiterhin ein zweites Werkzeug.
- Werte wie die Risikoklassen hängen vom Modell des Anbieters selbst ab, eine externe Prüfung dieser Bewertung gibt es nicht.
Häufige Fragen
Er liest die Berechtigungen, Codemuster und Herausgeberdaten installierter Erweiterungen für Chrome, Edge und Firefox und wandelt sie in eine Risikobewertung von Kritisch bis Niedrig um. Zudem verfolgt er Änderungen an diesen Erweiterungen über die Zeit.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Extension Auditor Security Analyzer.
Alternativen zu Extension Auditor Security Analyzer

JarvisCore
Prescott Data · Coding · Produktivität · SonstigesJarvisCore ist eine Open-Source-Laufzeit in Python, in der KI-Agenten als gleichrangige Peers in einem Mesh arbeiten, Aufgaben aus einem gemeinsamen Register übernehmen und externe Dienste über einen Zero-Trust-Broker erreichen.
Clef
Cloudflare · Business · SonstigesClef ist Cloudflares Open-Source-Entscheidungsmodell für Workers AI. Es liefert kalibrierte Wahrscheinlichkeiten für typisierte Fragen statt Text, damit Agenten schnell klassifizieren, routen und handeln.

iFixAi
iFixAi · Business · SonstigesiFixAi ist ein Open-Source-Auditor für KI-Agenten. Er schickt den Agenten durch eine Simulation Ihres Geschäfts, bewertet jede Antwort und liefert eine Bewertung von A bis F mit Belegen.