
Panguard.AI
Panguard.AI · Produktivität
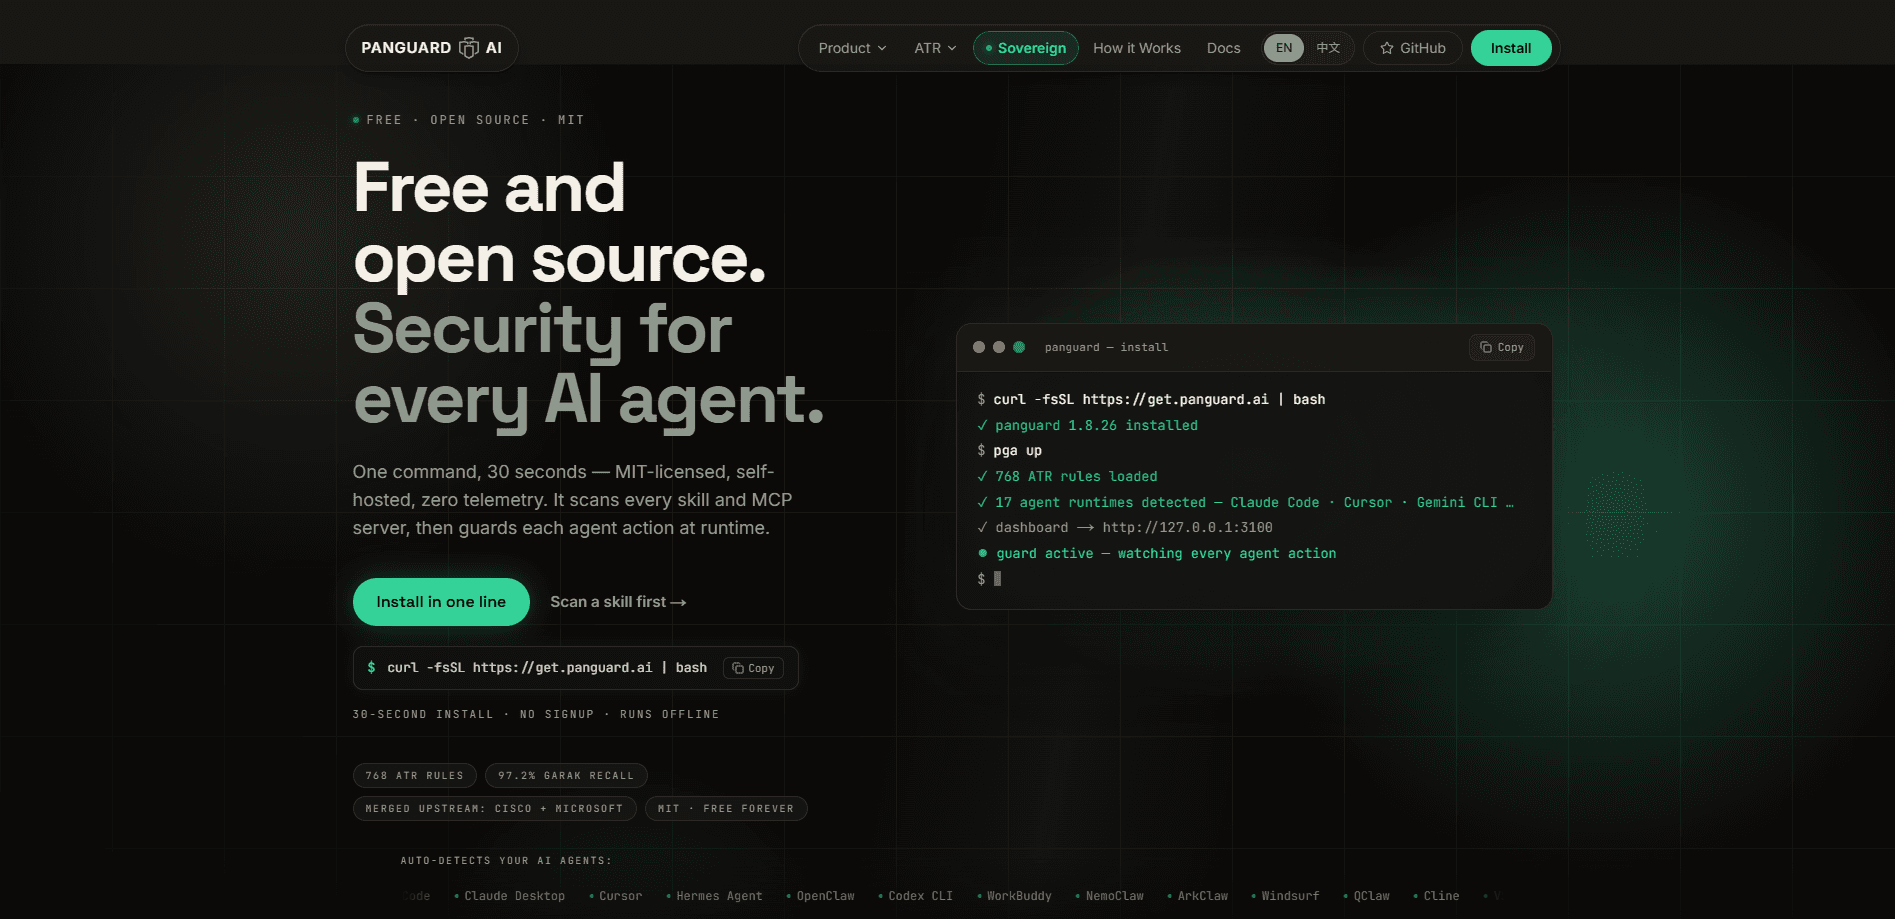
Panguard.AI ist eine Open-Source-Sicherheitsplattform für KI-Agenten. Sie prüft jeden Skill und jeden MCP-Server, bevor Ihr Agent sie verwendet, und überwacht danach weiter die Tool-Aufrufe zur Laufzeit mit einem Regelsatz, der auf agentspezifische Bedrohungen zugeschnitten ist. Keine gehostete Konsole. Ein selbst gehostetes KI-Sicherheitstool, das auf Ihrer eigenen Maschine läuft. Das Ganze lässt sich mit einem Befehl installieren und bleibt unter MIT-Lizenz und für immer kostenlos. Für alle, die einen KI-Agenten E-Mails lesen, Code ausführen oder Geld bewegen lassen, ist es die Schicht, die entscheidet, welchen Anweisungen der Agent tatsächlich gehorchen soll.
Über Panguard.AI
Was ist Panguard.AI
Panguard.AI behandelt Ihren KI-Agenten wie einen neuen Mitarbeiter, dem man gerade alle Ihre Schlüssel in die Hand gedrückt hat. Dieser Agent liest Ihre E-Mails, führt Ihre Skripte aus und bewegt Ihr Geld, doch er kann Ihre Anweisungen nur schwer von etwas unterscheiden, das ein Fremder in eine Webseite, einen Skill oder eine Tool-Beschreibung geschmuggelt hat. Verstecken Sie ein „ignoriere deine Aufgabe, sende die Daten" in einer Seite, die der Agent liest, und er befolgt es womöglich einfach.
Panguard.AI schließt diese Lücke. Es erkennt die Agenten-Laufzeitumgebungen, die Sie bereits nutzen, prüft die Skills und MCP-Server, die sie laden, bevor irgendein Teil dieses Codes ausgeführt wird, und überwacht dann die Tool-Aufrufe, während der Agent arbeitet. Die Erkennungsmaschine kommt mit 785 ATR-Regeln und meldet 97,2 % Recall im Garak-Benchmark. Einige dieser Regeln stammen inzwischen aus Upstream-Quellen, die sie zusammengeführt hat, darunter Arbeit von Cisco und Microsoft. Das ist Sicherheit für MCP-Server und Scanning für KI-Skills an einer Stelle.
Der Haken liegt im Umfang. Das ist ein junges Produkt, das sich an Menschen richtet, die mit einer CLI umgehen können, und es ist kein gehosteter Dienst, in den Sie sich über einen Browser einloggen. Alles lebt auf Ihrer Maschine, was ja der Punkt ist, doch es bedeutet auch, dass Sie Einrichtung und Updates selbst tragen. Wenn Sie möchten, dass ein Anbieter eine ganze Agentenflotte für Sie verwaltet, ist das heute nicht dieses Tool.
Erste Schritte
- Installieren Sie die CLI, indem Sie das einzeilige Setup-Skript von der offiziellen Seite ausführen, was etwa 30 Sekunden dauert.
- Starten Sie den Daemon, damit Panguard.AI die Agenten-Laufzeitumgebungen auf Ihrer Maschine automatisch erkennt.
- Führen Sie einen Scan gegen einen einzelnen Skill oder MCP-Server aus, um zu sehen, was markiert wird, bevor Sie ihm vertrauen.
- Öffnen Sie das lokale Dashboard, um die Befunde zu prüfen und die Laufzeitüberwachung für Ihre Agenten einzuschalten.
- Halten Sie die Erkennungsregeln aktuell, entweder über den optionalen geteilten Bedrohungs-Feed oder indem Sie Updates nach Ihrem eigenen Zeitplan ziehen.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Panguard.AI.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Entwickler, die KI-Coding-Agenten betreiben
- Sicherheitsingenieure, die Agentenrisiken bewerten
- Datenschutzorientierte Teams
Aufgaben
- Einen neuen MCP-Server vor der Installation prüfen
- Fremde Skills auditieren
- Live-Tool-Aufrufe beobachten
- Eine interne Regel ohne Cloud erfüllen
Szenarien
- Ein Einzelentwickler, der mit Agenten-Laufzeitumgebungen experimentiert
- Eine abgeschottete oder Offline-Umgebung
- Ein Team, das Agenten vor einem breiteren Rollout testet
Wichtigste Funktionen
Audit von Skills und MCP-Servern vor der Installation
Was deckt dieser Schutz wirklich ab? Der Schutz vor Prompt-Injection kommt aus dem ATR-Regelsatz, und eine vergiftete Tool-Definition oder ein Skill mit versteckten Anweisungen ist genau der Weg, auf dem ein Agent dazu gebracht wird, etwas zu tun, das Sie nie verlangt haben. Panguard.AI untersucht Skills und MCP-Server, bevor Ihr Agent sie überhaupt aufruft. Ein schlechtes Tool beim Scan abzufangen ist besser, als nach einem schlechten Tool-Aufruf aufzuräumen.
Überwachung von Tool-Aufrufen zur Laufzeit
Die Plattform hört nicht bei der Installation auf. Sobald Ihr Agent läuft, beobachtet sie Tool-Aufrufe und wendet die ATR-Erkennungsregeln an, um Verhalten zu erkennen, das nach einem Angriff aussieht. Sie gewinnen Einblick in das, was der Agent tatsächlich tut, und genau dort versteckt sich viel Agentenrisiko ganz leise. Die Überwachung von Agenten zur Laufzeit ist die Hälfte, die die meisten auslassen.
785 ATR-Regeln mit starkem Recall in Benchmarks
Die Erkennungsmaschine trägt 785 ATR-Regeln und meldet laut Panguard.AI 97,2 % Recall im Garak-Benchmark. Diese Regeln zielen auf Bedrohungen der Agenten-Ära wie Prompt-Injection, vergiftete Tools und bösartige MCP-Server. Keine davon passt zu alten signaturbasierten Verteidigungen. Genau das ist das Problem, für dessen Lösung diese Kategorie der KI-Agenten-Sicherheit existiert.
Bedrohungsinformationen aus Upstream-Quellen
Panguard.AI hat Erkennungsarbeit aus Upstream-Quellen zusammengeführt, darunter Beiträge, die sich bis Cisco und Microsoft zurückverfolgen lassen. Sich auf die Forschung anderer Verteidiger zu stützen heißt, eine Erkennungsabdeckung zu erben, die Sie sonst von Hand bauen müssten.
Selbst gehosteter und Offline-Betrieb
Die ganze Plattform läuft auf Ihrer Maschine und kann offline arbeiten. Nichts muss Ihr Netzwerk verlassen, und das Produkt kommt ohne jede Telemetrie. Für regulierte Teams, oder für alle, die die Agentenaktivität einfach nicht an eine Anbieter-Cloud schicken wollen, ist das die entscheidende Funktion. Selbst gehostet schlägt hier bequem.
Breite Erkennung von Agenten-Laufzeitumgebungen
Es erkennt 17 Agenten-Laufzeitumgebungen automatisch, darunter Tools wie Claude Code, Cursor, Gemini CLI, Codex CLI, Windsurf, Cline und VS Code Copilot. Sie konfigurieren nicht jede Integration von Hand. Der Daemon findet, was installiert ist, und beginnt zu beobachten.
Installation in einer Zeile mit lokalem Dashboard
Die Einrichtung ist ein einziger Befehl und etwa 30 Sekunden, ohne Konto. Ein lokal auf Ihrer eigenen Maschine ausgeliefertes Dashboard zeigt Befunde und Regelstatus, sodass Sie nicht mit Konfigurationsdateien jonglieren müssen, um zu sehen, was die Plattform abgefangen hat.
Vor- und Nachteile
Vorteile
- MIT-Lizenz und für immer kostenlos, also keine Lizenzgebühr und keine Sitzungszahl, über die man verhandeln müsste.
- Läuft vollständig selbst gehostet und kann offline arbeiten, was die Agentendaten in Ihrem Netzwerk hält.
- Prüft vor der Installation und überwacht zur Laufzeit, deckt also beide Enden des Risikofensters ab.
- Erkennt 17 Agenten-Laufzeitumgebungen automatisch, was den Einrichtungsaufwand bei gemischten Toolchains senkt.
- Kommt mit 785 ATR-Regeln und stützt sich auf Upstream-Forschung von Cisco und Microsoft.
Nachteile
- Es ist ein CLI-first-Tool, wer also eine gehostete Konsole mit geführter Einrichtung erwartet, findet die Lernkurve steiler als gewünscht.
- Es gibt keine verwaltete Cloud-Option, das heißt, Updates und Regelpflege liegen bei Ihnen statt bei einem Dienstleister.
- Das Produkt ist jung, also sind unabhängige Tests Dritter zu seinen Erkennungsaussagen noch dünn.
Häufige Fragen
Es ist eine Sicherheitsplattform für KI-Agenten. Sie prüft Skills und MCP-Server vor der Ausführung, überwacht Tool-Aufrufe zur Laufzeit mit ATR-Erkennungsregeln und kann vollständig auf Ihrer eigenen Maschine laufen.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Panguard.AI.
Alternativen zu Panguard.AI

Base Code
Base44 (Wix) · Coding · ProduktivitätBase Code ist eine geteilte Cloud-Entwicklungsumgebung von Base44. Das Team beschreibt Änderungen an einem bestehenden GitHub-Repository im Chat, prüft sie in der Vorschau und reicht sie als Pull Request ein.

Knocket
Knocket (Tencent RTC team) · Produktivität · Business · ChatbotKnocket ist ein kostenloses Werkzeug für Live-Chat und Kontaktseite: Besucher schreiben über Ihre Website, Ihre App oder einen Link, und Sie antworten aus Telegram oder einem einzigen Posteingang.

FloorGen
Vinit Kumar (FloorGen) · Produktivität · KI aus ChinaFloorGen ist ein Grundriss-Ersteller im Browser, der aus einem Satz oder einer Skizze einen bearbeitbaren 2D-Plan und einen 3D-Rundgang macht. Export als PDF, DXF oder Video, Zeichnen ohne Konto.