
Proof & Trust
Proof&Trust · Sonstiges
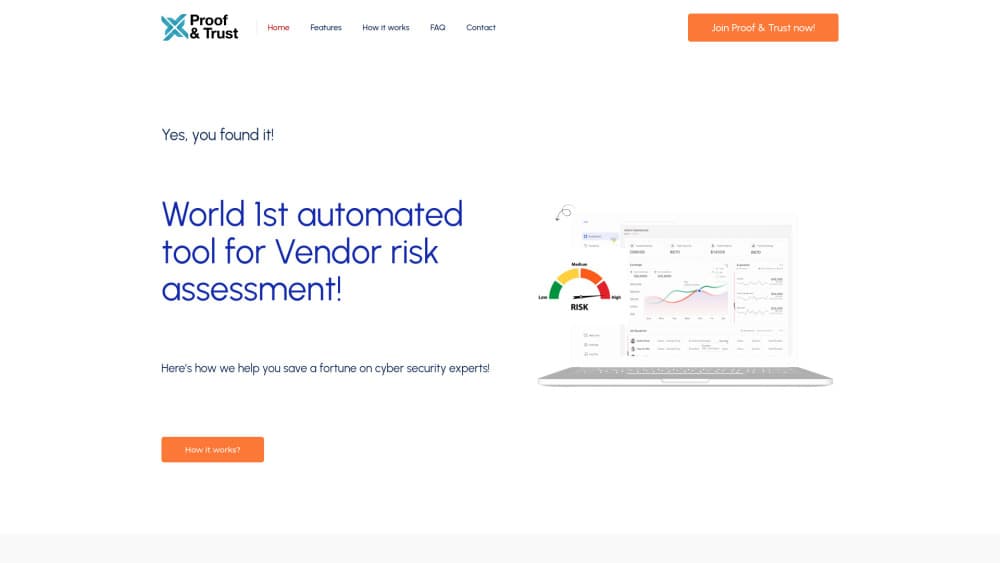
Proof&Trust bewertet und klassifiziert Lieferanten in der NIS2-Lieferkette anhand ihrer eigenen Nachweise und ersetzt statische Fragebögen durch auditfähige Berichte in unter 30 Minuten.
Über Proof & Trust
About
Was ist Proof&Trust
Proof&Trust ist eine Webplattform für das NIS2 Lieferkettenrisiko. Sie führt für jeden Partner eine Risikobewertung von Lieferanten durch, ordnet die Ergebnisse in Stufen und hält eine Nachweiskette bereit, die dem entspricht, was Prüfer verlangen. Der Gedanke dahinter: aufhören, statischen Fragebögen hinterherzulaufen, und anfangen, die Zertifikate, Berichte und Bestätigungen zu bewerten, die ein Lieferant ohnehin besitzt. Es ist ein Risikomanagement für Dritte, zugeschnitten auf eine einzige Regelung, bei dem der Sicherheitsfragebogen für Lieferanten durch die Bewertung von Dokumenten ersetzt wird.
Das Produkt entsteht wegen der NIS2-Richtlinie der EU, die seit dem 17. Oktober 2024 gilt. Artikel 21(2)(d) legt die Sicherheit direkter Lieferanten in die Verantwortung des einkaufenden Unternehmens, deshalb gilt eine Tabelle mit abgelaufenen Antworten nicht mehr als Sorgfaltspflicht in der Lieferkette. Proof&Trust liest die Quelldokumente, prüft ihre Gültigkeit und ordnet jede Kontrolle der genauen Klausel zu, die sie erfüllt. Das ist evidenzbasiertes Scoring und keine Umfrage, die nur festhält, was ein Lieferant über sich behauptet.
Die Grenzen wiegen so schwer wie das Versprechen. Proof&Trust ist ein Werkzeug für Compliance und Risiko, keine Firewall und kein Scanner, und es richtet sich an regulierte Teams in der EU in Banken, Energie, Gesundheitswesen, Telekom und öffentlichem Sektor. Das Hosting ist standardmäßig europäisch, und größere Projekte laufen über den Vertrieb statt über einen Selbstbedienungs-Checkout. Die Jahrespläne beginnen bei 1.999 Euro.
Erste Schritte
- Buchen Sie eine Demo oder fordern Sie das 30-Minuten-Muster an, das ein bewertetes Portfolio ohne Integration und ohne Kreditkarte zurückgibt.
- Laden Sie einen Satz Lieferantennachweise hoch: ISO-27001-Zertifikate, SOC-2-Berichte, SBOMs, Pentest-Bestätigungen und schriftliche Richtlinien. Binden Sie Verträge und Lieferantenstammdaten ein, wenn Sie sie haben.
- Lassen Sie die Engine jedes Artefakt auswerten, prüfen und bewerten und die Punkte dann zu einem einzigen Lieferantenrisikoindex bündeln.
- Laden Sie Lieferanten per Link ein, damit sie die eingebauten Fragebögen auf der passenden Risikostufe beantworten und frische Nachweise hochladen.
- Prüfen Sie das Portfolio nach Stufen in der Konsole und exportieren Sie das Audit-Paket für Ihre Prüfer.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Proof & Trust.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Compliance- und GRC-Teams bei wesentlichen Einrichtungen in der EU
- CISOs und Sicherheitsverantwortliche in Banken, Energie, Gesundheitswesen, Telekom oder öffentlichem Sektor
- Kleine Teams, die ihr erstes Programm aufbauen
Aufgaben
- Eine Tabelle mit Lieferantenfragebögen ablösen
- Einen Rückstau von Lieferanten einordnen
- Ein NIS2-Audit vorbereiten
- Eine Incident-Meldung nach Artikel 23 entwerfen
Szenarien
- Eine Aufsichtsbehörde fordert Lieferantennachweise
- Ein Lieferant meldet eine Sicherheitslücke oder eine neue CVE erscheint
- Ein Vorstand prüft das Cyberrisiko
Wichtigste Funktionen
Evidenzbasierte Lieferantenbewertung
Jedes Artefakt, das ein Lieferant schickt, ob ISO-Zertifikat, SOC-2-Bericht oder Pentest-Bestätigung, wird ausgewertet, gegen den Aussteller geprüft und nach Vollständigkeit, Aktualität, Umfang und Kontrollabdeckung bewertet. Diese Punkte fließen dann in einen einzigen Lieferantenrisikoindex. Der Nutzen ist klar: Sie bewerten belastbare Dokumente und keine Antworten, die jemand in ein Formular getippt hat.
Automatische Einstufung
Die NIS2 Lieferantenklassifizierung stützt sich auf drei Signale. Das erste ist, wie wesentlich der Lieferant für Ihren Dienst ist, das zweite die Konzentration Ihrer Abhängigkeit, das dritte die Stärke der Nachweise. Das Modell ist deterministisch und erklärbar, deshalb verweist jede Stufenänderung auf das Nachweisereignis, das sie ausgelöst hat.
Laufende Neubewertung
Stufen sind keine einmalige Sache. Sie werden neu berechnet, sobald frische Nachweise eintreffen oder ein Signal schwächer wird, und ereignisgesteuerte Prüfungen erfassen CVEs, Sanktionen und gemeldete Sicherheitslücken. Ein Lieferant, der im letzten Quartal sicher wirkte, kann hochgestuft werden, sobald seine Abhängigkeit die Schwelle überschreitet.
Zuordnung zu Artikel 21(2) von NIS2
Die Plattform deckt alle zehn Maßnahmen aus Artikel 21(2) ab, von der Risikoanalyse und der Lieferkettensicherheit bis zu MFA und sicheren Kommunikationswegen. Jede Bewertung hängt an einer konkreten Klausel, und diese Zuordnung ist meist das Erste, wonach ein Prüfer greift.
Entwurf von Incident-Meldungen nach Artikel 23
Wenn Sie einen qualifizierten Vorfall erfassen, füllt Proof&Trust die Meldungen nach Artikel 23 vor. Das umfasst die 24-Stunden-Frühwarnung, die 72-Stunden-Vorfallmeldung und den Abschlussbericht nach einem Monat, mit Zeitstempeln, betroffenen Lieferanten und Auswirkungsschätzungen, die Ihr CSIRT nur noch prüfen muss.
Export der Nachweise für Prüfer
Der Audit-Bereich exportiert ein tragbares Paket als PDF und maschinenlesbares JSON. Es spiegelt, was Prüfer in der Live-Konsole sehen, sodass Sie eine Datei übergeben, statt Screenshots und Tabellen zusammenzustellen.
Flexibler Betrieb
Proof&Trust läuft als mandantenfähiger Dienst in der EU, als Single-Tenant-Umgebung oder als private Bereitstellung in Ihrer eigenen VPC bei AWS, Azure, GCP oder OVH. Jede Option teilt dasselbe Nachweismodell und dieselbe Bewertungs-Engine, und die Daten bleiben standardmäßig in der EU.
Vor- und Nachteile
Vorteile
- Es bewertet konkrete Nachweise statt Fragebogenantworten, und genau das prüfen Auditoren und Aufsicht zuerst.
- Die Stufen werden selbst neu berechnet, sodass eine neue CVE oder eine gemeldete Sicherheitslücke nicht auf den nächsten Prüfzyklus wartet.
- Der Preis beginnt bei 1.999 Euro pro Jahr für 20 Bewertungen, günstig für ein Lieferkettenprogramm.
- Jede Bewertung nennt das Quelldokument und den erfüllten NIS2-Artikel, deshalb hält das Portfolio einer Prüfung stand.
- Das Hosting ist standardmäßig europäisch, mit Optionen für Single-Tenant und private VPC bei Anforderungen an den Datenstandort.
Nachteile
- Es ist um NIS2 und EU-Unternehmen herum gebaut, deshalb bringt es Teams außerhalb der EU oder außerhalb des Geltungsbereichs wenig.
- Es gibt keinen kostenlosen Tarif und keine Selbstbedienungs-Anmeldung, deshalb starten Sie mit einer Demo oder einem bezahlten Plan statt mit einer Testphase.
- Der API-Export kommt nur mit dem Enterprise-Plan, sodass kleinere Pläne Daten per CSV bewegen.
- Es verfolgt den Papierkram der Lieferanten und nicht Ihre eigenen Systeme, deshalb ersetzt es weder einen Schwachstellenscanner noch einen Pentest.
Häufige Fragen
Es ist NIS2 Compliance Software, die die Lieferanten Ihrer Lieferkette bewertet und einstuft und Zertifikate, Berichte und Bestätigungen in einen einzigen Risikoindex und ein auditfähiges Portfolio verwandelt.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Proof & Trust.
Alternativen zu Proof & Trust

Odyssey 3
Odyssey · SonstigesOdyssey-3 ist Odysseys fundamentales Weltmodell. Es simuliert Physik in Echtzeit, macht aus einer Eingabe eine interaktive Umgebung und lässt sich an Roboter, Autos und Spiele anpassen.

JarvisCore
Prescott Data · Coding · Produktivität · SonstigesJarvisCore ist eine Open-Source-Laufzeit in Python, in der KI-Agenten als gleichrangige Peers in einem Mesh arbeiten, Aufgaben aus einem gemeinsamen Register übernehmen und externe Dienste über einen Zero-Trust-Broker erreichen.
Clef
Cloudflare · Business · SonstigesClef ist Cloudflares Open-Source-Entscheidungsmodell für Workers AI. Es liefert kalibrierte Wahrscheinlichkeiten für typisierte Fragen statt Text, damit Agenten schnell klassifizieren, routen und handeln.