
Vanta
Vanta · Sonstiges
Vanta ist eine Plattform zur Compliance-Automatisierung, mit der Unternehmen SOC 2, ISO 27001, HIPAA und weitere Standards durch automatisiertes Monitoring und Nachweiserfassung erreichen und halten.
Über Vanta
What Is Vanta
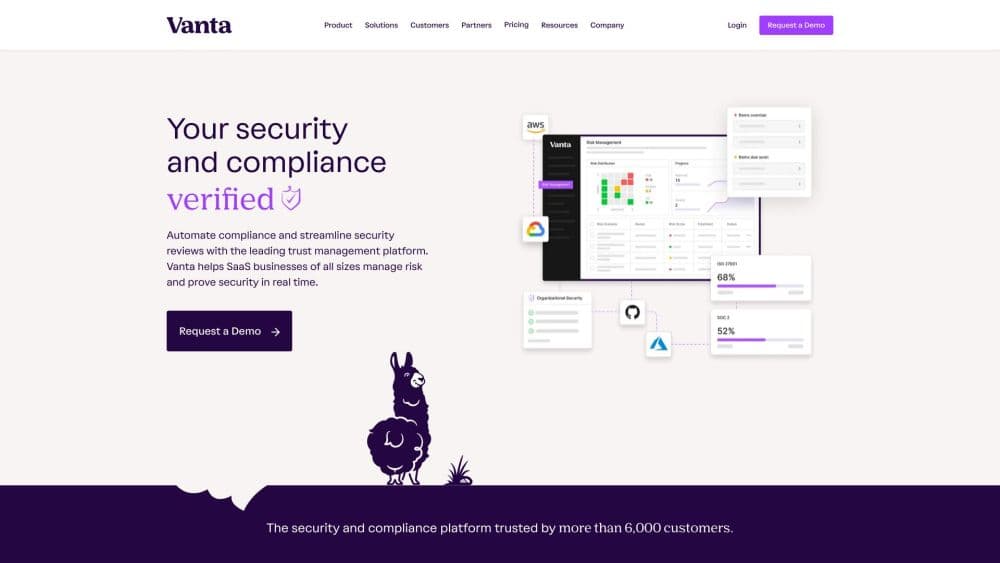
Vanta ist eine Plattform für Vertrauensmanagement, die die Sicherheits-Compliance für wachsende Unternehmen automatisiert. Als Sicherheits-Compliance-Software und GRC-Plattform in einem ersetzt sie Tabellen und Screenshots: Sie verbinden Ihre Tools einmal, und die Plattform sammelt Nachweise, beobachtet Lücken und zeigt, was zu beheben ist. Aus manuellen Checklisten wird laufendes Monitoring.
Das Unternehmen startete 2018 und deckt heute mehr als 35 Rahmenwerke ab; die SOC-2-Compliance, ISO 27001, HIPAA, GDPR und PCI gehören dazu. Auch die Teile rund um ein Compliance-Programm sind abgedeckt: Risikoregister, Lieferantenrisiko-Management, Richtlinienverwaltung und ein öffentliches Trust Center, das Ihre Sicherheitslage gegenüber Kunden zeigt.
Die Grenzen zählen ebenfalls. Der Preis wird auf Anfrage genannt, nicht veröffentlicht, Sie brauchen also eine Demo, bevor Sie die Kosten kennen. Die Plattform geht davon aus, dass Sie ein anerkanntes Rahmenwerk anstreben, für Teams ohne Compliance-Ziel ist sie nicht gedacht. Und sie automatisiert die Arbeit, ersetzt aber nicht den Auditor, dessen Honorar separat anfällt.
Getting Started
- Buchen Sie eine Demo auf vanta.com und grenzen Sie ein, welche Rahmenwerke Sie brauchen. Der Preis ist individuell, dieser Schritt legt also zugleich Paket und Kosten fest.
- Verbinden Sie Ihre Tools. Vanta integriert Hunderte Dienste, etwa Cloud-Anbieter, Identitätssysteme und Code-Repositories, und zieht Nachweise automatisch daraus.
- Arbeiten Sie die Lücken ab. Das Dashboard listet fehlgeschlagene Kontrollen mit Korrekturschritten, und Sie beheben sie in den Tools, die Sie ohnehin nutzen.
- Verteilen Sie Richtlinien und Personalaufgaben. Laden Sie Richtlinien hoch oder erzeugen Sie sie, weisen Sie Bestätigungsaufgaben zu und lassen Sie Vanta festhalten, wer zugestimmt hat.
- Übergeben Sie an Ihren Auditor. Wenn die Kontrollen bestehen, teilen Sie die Nachweise über das Auditorennetzwerk von Vanta oder bringen Ihren eigenen Auditor mit, und veröffentlichen Sie ein Trust Center für Ihre Kunden.
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von Vanta.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- Gründer von Start-ups, die ihren ersten SOC-2-Bericht anstreben
- Sicherheits- und Compliance-Verantwortliche in wachsenden Unternehmen
- GRC-Teams in größeren Organisationen
Aufgaben
- Ein SOC-2-Audit Typ II bestehen
- Sicherheitsfragen beantworten
- Lieferantenrisiken steuern
- Ein Trust Center veröffentlichen
Szenarien
- Auditbereit sein, bevor ein Großkundenvertrag zustande kommt
- Mehrere Rahmenwerke gleichzeitig halten
- Das Programm nach der Zertifizierung aktuell halten
Wichtigste Funktionen
Compliance-Automatisierung über mehrere Rahmenwerke
Vanta verbindet sich mit Ihren Cloud-, Identitäts- und Code-Tools, zieht Nachweise nach Plan und gleicht sie mit den Kontrollen jedes Rahmenwerks ab. Sie sehen, welche Kontrollen bestehen und welche durchfallen, samt Anleitung zur Behebung. Die Plattform deckt mehr als 35 Rahmenwerke ab, darunter SOC 2, ISO 27001, HIPAA, GDPR, PCI und neuere Normen wie ISO 42001 für KI-Governance, eine Einrichtung dient also mehreren Berichten.
Laufende Kontrollüberwachung
Statt eines Endspurts vor dem Audit prüft Vanta die Kontrollen das ganze Jahr und meldet, wenn etwas abweicht. Sagt eine Richtlinie das eine und zeigt das überwachte Verhalten das andere, markiert die Plattform die Abweichung. Das zählt, weil fast jeder gescheiterte Audit auf eine Lücke zurückgeht, die niemand zwischen zwei Prüfzyklen sah, und laufende Tests schließen dieses Fenster.
KI-Agent für Richtlinien und Nachweise
Der Vanta AI Agent erledigt die wiederkehrenden Aufgaben des Programms. Er ordnet hochgeladene Richtlinien den Kontrollen zu, entwirft Richtlinienänderungen, führt Nachweisprüfungen aus und beantwortet Fragen zu Ihren Rahmenwerken und Anforderungen. Eine agentische Suche durchläuft Ihre Richtlinien, Kontrollen, Tests und Dokumente, Sie stellen also eine Compliance-Frage und bekommen eine Antwort, die in Ihrem eigenen Programm verankert ist, nicht in einem allgemeinen Hilfeartikel.
Fragebogenautomatisierung
Sicherheitsfragen bremsen den Vertrieb stärker als fast alles andere im Vertrauensprozess. Die Fragebogenautomatisierung von Vanta entwirft Antworten aus Ihren Richtlinien und Nachweisen, und höhere Pakete heben das Jahreslimit für Fragebögen an. Vertriebs- und Sicherheitsteams müssen keine Antworten mehr doppelt schreiben.
Risiko- und Lieferantenmanagement
Vanta enthält ein Risikoregister mit fertiger Bibliothek, Behandlungsplänen und Berichten sowie ein Drittanbieter-Risikomanagement für Lieferanten. Sie erfassen Lieferanten, führen Sicherheitsprüfungen durch, verfolgen Entscheidungen und erhalten laufende Hinweise, wenn sich ihr Risikoprofil ändert. Individuelle Dimensionen zur Risikobewertung gibt es in höheren Paketen.
Trust Center
Das Trust Center ist eine öffentliche Seite, die Ihre Zertifizierungen, Kontrollen und Sicherheitslage in Echtzeit zeigt. Wer Sie zum ersten Mal prüft, sieht Ihre Berichte und Richtlinien, ohne Ihr Team anschreiben zu müssen, was die Sicherheitsprüfung verkürzt und einer KI-Compliance-Plattform hilft, sich im Verkaufszyklus zu behaupten.
API und Integrationen
Vanta bietet einen Entwicklerbereich mit den APIs Manage Vanta, Build Integrations und Auditor sowie einen MCP-Server, SDKs und Webhooks. Eine eigene Auditor-API erlaubt Ihrer Prüfungsgesellschaft, Nachweise direkt abzurufen. Der Integrationskatalog umfasst Hunderte Tools, daher stammt die Abdeckung der automatischen Erfassung.
Vor- und Nachteile
Vorteile
- Nachweiserfassung und Kontrollüberwachung laufen über Hunderte Integrationen von selbst, was den größten Teil der Handarbeit hinter einem SOC-2- oder ISO-27001-Bericht beseitigt.
- Eine Plattform deckt Compliance, Risiko, Lieferantenprüfungen und ein Trust Center ab, Sie zahlen also keine getrennten GRC-Tools.
- Laufendes Monitoring erkennt die Abweichung zwischen Richtlinie und Praxis, woran Audits am häufigsten scheitern.
- Der KI-Agent und die Fragebogenautomatisierung kürzen das wiederkehrende Schreiben von Richtlinien und Käuferprüfungen.
- Ein großes Auditorennetzwerk erlaubt es oft, bei der gewohnten Prüfungsgesellschaft zu bleiben.
Nachteile
- Der Preis wird nicht veröffentlicht. Sie müssen einen Vertriebsprozess durchlaufen, um die Kosten von Vanta zu erfahren, was Teams bremst, die nur nach Budget vergleichen.
- Das niedrigste Paket beschränkt Sie auf ein Rahmenwerk und deckelt die Fragebogenautomatisierung, Unternehmen mit mehreren Normen zahlen also ein höheres Paket.
- Auditorenhonorare werden separat berechnet. Vanta automatisiert die Vorbereitung, ersetzt aber nicht das Audit, planen Sie also beides ein.
- Die Plattform setzt laufende Compliance-Arbeit voraus. Ein Team, das nur eine einmalige Bereitschaftsprüfung braucht, zieht aus dem laufenden Monitoring weniger Nutzen.
Häufige Fragen
Vanta automatisiert die Sicherheits-Compliance. Es verbindet sich mit Ihren Tools, sammelt Nachweise, überwacht Kontrollen gegenüber Rahmenwerken wie SOC 2 und ISO 27001 und markiert Lücken. Ebenso abgedeckt sind Risikomanagement, Lieferantenprüfungen, Fragebogenautomatisierung und ein öffentliches Trust Center.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu Vanta.
Alternativen zu Vanta

JarvisCore
Prescott Data · Coding · Produktivität · SonstigesJarvisCore ist eine Open-Source-Laufzeit in Python, in der KI-Agenten als gleichrangige Peers in einem Mesh arbeiten, Aufgaben aus einem gemeinsamen Register übernehmen und externe Dienste über einen Zero-Trust-Broker erreichen.
Clef
Cloudflare · Business · SonstigesClef ist Cloudflares Open-Source-Entscheidungsmodell für Workers AI. Es liefert kalibrierte Wahrscheinlichkeiten für typisierte Fragen statt Text, damit Agenten schnell klassifizieren, routen und handeln.

iFixAi
iFixAi · Business · SonstigesiFixAi ist ein Open-Source-Auditor für KI-Agenten. Er schickt den Agenten durch eine Simulation Ihres Geschäfts, bewertet jede Antwort und liefert eine Bewertung von A bis F mit Belegen.