
XFA
XFA · Sonstiges
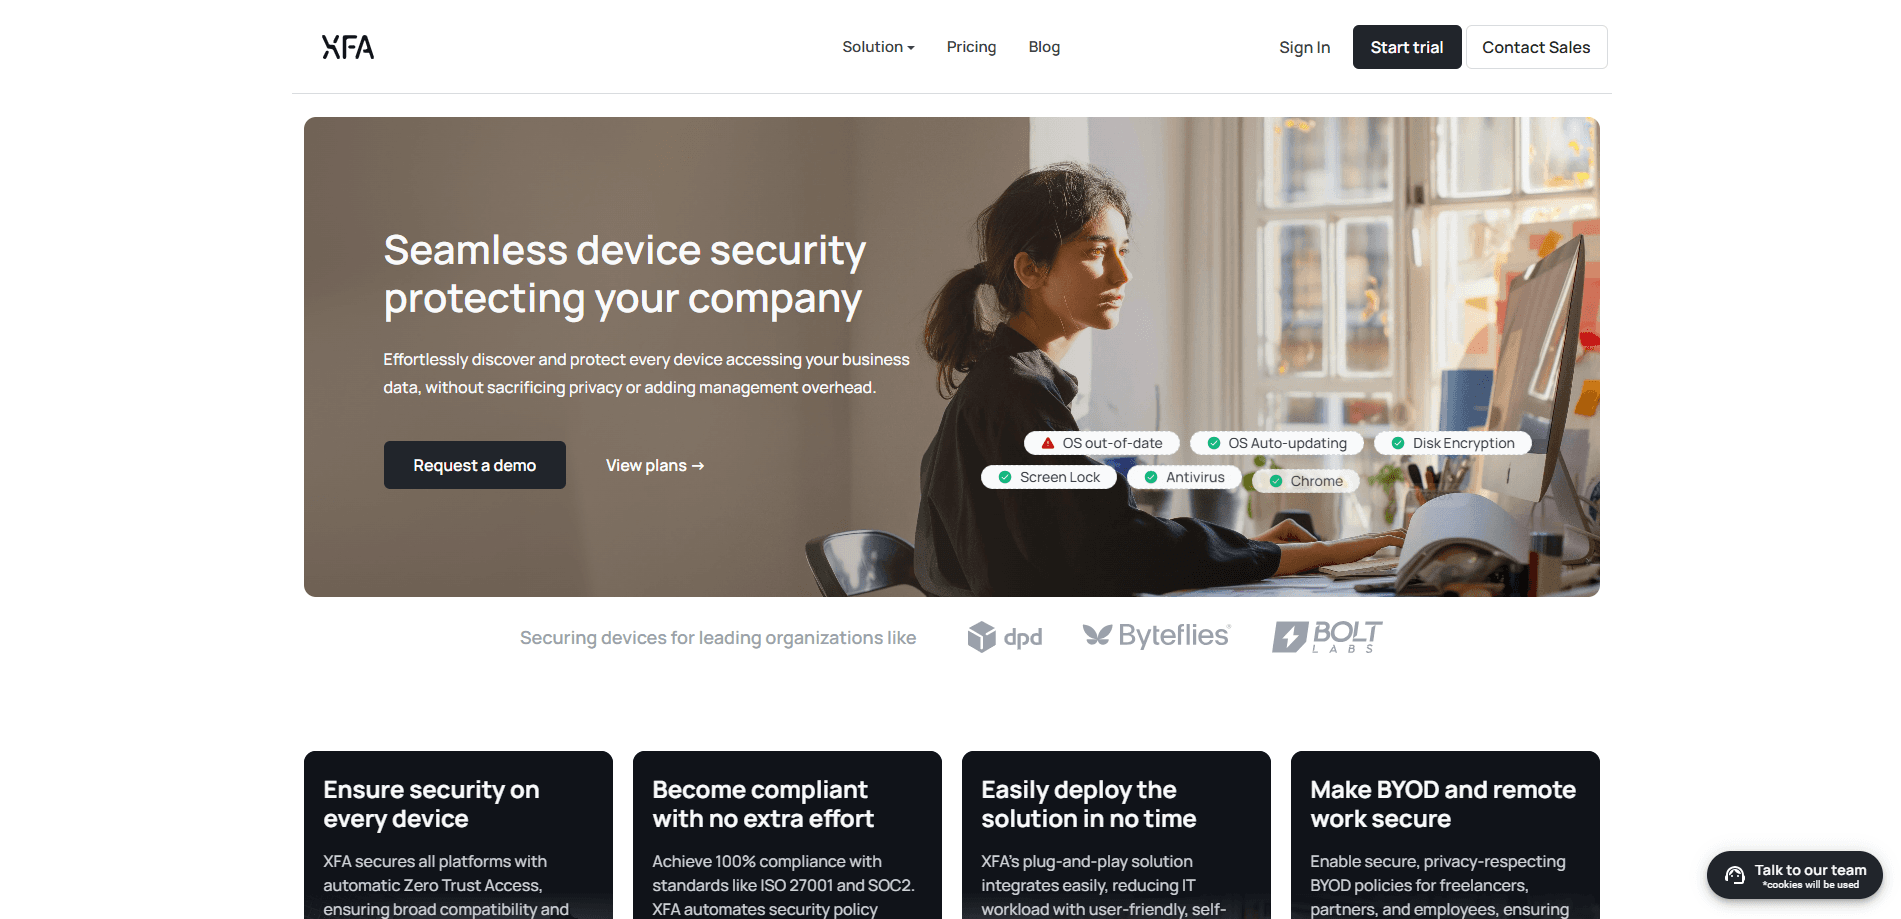
XFA ist eine Sicherheitsplattform, die jedes Arbeitsgerät beim Login prüft, auch BYOD und nicht verwaltete Rechner. Nutzer beheben Probleme selbst, ohne invasives MDM.
Über XFA
What Is XFA
XFA ist ein Cybersicherheitsprodukt mit einer einzigen Grundidee und steht für Gerätesicherheit XFA: Eine Datei lässt sich nicht schützen, wenn das Gerät dahinter unsichtbar bleibt. Die Software hängt sich an Ihren Identity Provider, findet die Rechner, mit denen Menschen arbeiten, führt Sicherheitsprüfungen darauf aus und warnt anschließend den Nutzer oder blockiert den Zugang, sobald ein Gerät unter Ihre Richtlinie fällt. Das Versprechen lautet: eine Plattform für Gerätevertrauen, die ohne einen MDM-Agenten funktioniert, der die Maschine übernimmt.
Das Problem kennt jeder, der die IT in einem wachsenden Team stemmt. Auftragnehmer, Freelancer und Beschäftigte im Homeoffice melden sich von privaten Laptops und Tablets an, die nie in Ihre Sicherheitsstruktur aufgenommen wurden. Diese Geräte können veraltete Software, abgeschaltete Autoupdates oder eine fehlende Festplattenverschlüsselung mitbringen, und die meisten Werkzeuge sehen sie nicht einmal, weil sie nur verwaltete Geräte betrachten. XFA betrachtet alle und bittet den Nutzer, das Fehlende zu beheben.
Zwei Grenzen sollten Sie vor der Entscheidung kennen. Durchsetzung und risikobasierte Richtlinien stecken im Advanced-Tarif, nicht im Einstieg, die Tarife Free und Essential erkennen also nur und melden. Und weil die Prüfungen über einen Agenten laufen, den der Nutzer installiert, bleibt ein Gerät, das sich nie anmeldet, unsichtbar, bis jemand es einlädt.
Getting Started
- Starten Sie eine kostenlose 14-Tage-Testphase im XFA-Dashboard, ohne Kreditkarte
- Verbinden Sie Ihren Identity Provider, damit XFA sieht, wer sich von welchem Gerät anmeldet
- Laden Sie Ihr Team ein; jede Person installiert den leichten Agenten und prüft ihr eigenes Gerät
- Sehen Sie sich Geräteliste und Risikohinweise an und schalten Sie die Durchsetzung beim Login erst ein, wenn Sie bereit sind, regelwidrige Hardware zu sperren
Produktinformationen
Ein kurzer Überblick über Preise, unterstützte Plattformen und die Leistung von XFA.
Am besten für
Die Nutzer, Aufgaben und Szenarien, für die dieses Tool am besten passt.
Nutzer
- IT- und Sicherheitsverantwortliche in wachsenden Unternehmen
- Startups mit BYOD-Richtlinie
- Compliance-Verantwortliche
- Managed-Service-Anbieter
Aufgaben
- Geräte finden
- Zustand prüfen
- Zugang sperren
- Phishing-resistente MFA
- Compliance belegen
Szenarien
- Ein Auftragnehmer meldet sich vom privaten Laptop an
- Das Handy einer Mitarbeiterin hinkt bei Updates hinterher
- Die Auditphase beginnt
- Eine neue Kollegin kommt an
- Ein verteiltes Team in mehreren Ländern
Wichtigste Funktionen
Geräte finden ohne MDM
XFA spürt die Arbeitsgeräte auf, indem es sich an Ihren Identity Provider hängt, statt einen verwalteten Bestand zu scannen. Es sieht private Laptops, Tablets und Telefone neben verwalteten Maschinen, und genau diese Lücke lassen fast alle Endpoint-Werkzeuge offen. Sie bekommen eine einzige Liste von allem, was Ihre Anwendungen erreicht, und sie füllt sich wenige Minuten nach dem Verbinden.
Stille MFA auf Basis des Gerätevertrauens
Statt einen Code per SMS zu schicken, macht XFA aus einem Gerät, dem Sie bereits vertrauen, einen zweiten Faktor. Hat eine Maschine ihre Prüfungen bestanden, zeichnet sie die Anmeldung im Hintergrund gegen, ohne zu stören; jedes unbekannte Gerät bekommt trotzdem den zusätzlichen Schritt. Das Unternehmen verkauft das als phishing-resistente MFA, denn es gibt keinen Code, den ein Angreifer stehlen oder weiterleiten könnte.
Risikobasierte Durchsetzung beim Login
Im Advanced-Tarif wechselt XFA vom Beobachten zum Sperren und liefert damit einen Zero-Trust-Zugriff, der eine verfehlte Prüfung in eine gestoppte Anmeldung verwandelt. Sie bestimmen, welche Fehler zählen, und ein Gerät, das die Richtlinie bricht, stoppt am Anmeldebildschirm, statt hereingelassen und später gemeldet zu werden. Weil die Sperre beim Login greift, bekommt der Nutzer einen klaren Grund und einen Weg zur Behebung, keine Sackgasse.
Zustandsprüfungen über alle Systeme
Die Plattform fährt eine lange Liste an Prüfungen auf Windows, macOS, Linux, Android und iOS, um den Gerätezustand zu prüfen: ob das System aktuell ist, ob Autoupdates laufen, wie lange es ohne Neustart lief und ob die Festplatte verschlüsselt ist. Auf diese Signale zu reagieren unterscheidet eine echte Zustandsplattform von einer bloßen Inventarliste.
Automatisierte Compliance-Nachweise
XFA sammelt Sicherheitsdaten der Geräte und schiebt sie in GRC-Werkzeuge wie Vanta, Drata, Trustcloud und Thoropass. Wer ISO 27001, SOC 2 oder NIS2 anstrebt, kann Compliance automatisieren und aus der manuellen Nachweissuche einen Export machen, und der Nachweis bleibt aktuell, statt zum Auditzeitpunkt zu veralten.
Datenschutzfreundlich und ohne Übernahme
Das gesamte Produkt wird als Gegenentwurf zur invasiven Geräteverwaltung und damit als MDM-Alternative verkauft. XFA prüft den Zustand, ohne private Dateien zu lesen oder die Maschine zu sperren, und erklärt, keine personenbezogenen Daten anzufassen. Deshalb kann ein stark BYOD-geprägtes Team es mit gutem Gewissen für BYOD-Sicherheit einführen, ohne den Widerstand, den ein MDM-Rollout sonst auslöst.
Vor- und Nachteile
Vorteile
- Erfasst nicht verwaltete, BYOD- und Auftragnehmergeräte, die MDM-basierte Werkzeuge oft übersehen
- Die Einrichtung übernimmt der Nutzer selbst, die IT muss also nicht jede Maschine von Hand konfigurieren
- Gratis-Tarif und 14-Tage-Test lassen Sie Ihre Geräteliste sehen, bevor Sie zahlen
- Die stille MFA ohne Code nimmt die Reibung, über die sich Leute bei üblicher 2FA beschweren
- Compliance-Nachweise gehen an Vanta, Drata und ähnliche Werkzeuge und kürzen die Auditvorbereitung
- Läuft unter Windows, macOS, Linux, Android und iOS von einem Dashboard aus
Nachteile
- Durchsetzung und Risikorichtlinien liegen im Advanced-Tarif, die unteren Stufen warnen nur
- Der Preis pro Nutzer wächst mit der Belegschaft, was bei großen Auftragnehmer-Pools ins Gewicht fällt
- Geräte werden erst geprüft, wenn der Nutzer den Agenten installiert, stille Hardware bleibt also verborgen, bis sie eingeladen wird
- Der Preis wird auf Anfrage genannt und nicht veröffentlicht, was den Vergleich zwischen Optionen bremst
Häufige Fragen
XFA, erhältlich unter xfa.tech, ist eine Sicherheitsplattform, die die Gesundheit jedes Geräts prüft, das auf Ihre Geschäftsanwendungen zugreift. Sie hängt sich an Ihren Identity Provider, findet verwaltete und nicht verwaltete Geräte, führt Prüfungen darauf aus und warnt den Nutzer oder stoppt den Login, bis das Gerät Ihre Richtlinie erfüllt. Nutzer beheben Mängel selbst, ohne dass die IT eingreift.
Ähnliche Inhalte
Entdecke passende Tools, Skills und Artikel zu XFA.
Alternativen zu XFA

Odyssey 3
Odyssey · SonstigesOdyssey-3 ist Odysseys fundamentales Weltmodell. Es simuliert Physik in Echtzeit, macht aus einer Eingabe eine interaktive Umgebung und lässt sich an Roboter, Autos und Spiele anpassen.

JarvisCore
Prescott Data · Coding · Produktivität · SonstigesJarvisCore ist eine Open-Source-Laufzeit in Python, in der KI-Agenten als gleichrangige Peers in einem Mesh arbeiten, Aufgaben aus einem gemeinsamen Register übernehmen und externe Dienste über einen Zero-Trust-Broker erreichen.
Clef
Cloudflare · Business · SonstigesClef ist Cloudflares Open-Source-Entscheidungsmodell für Workers AI. Es liefert kalibrierte Wahrscheinlichkeiten für typisierte Fragen statt Text, damit Agenten schnell klassifizieren, routen und handeln.