1Password lance une plateforme qui laisse les agents IA se connecter à vos comptes sans jamais recevoir vos mots de passe. L'agent demande, vous approuvez sur votre appareil, le coffre remplit le formulaire. Simple sur le papier, décisif si les agents doivent vraiment agir à votre place.
Comment 1Password for Agents évite le partage de mots de passe
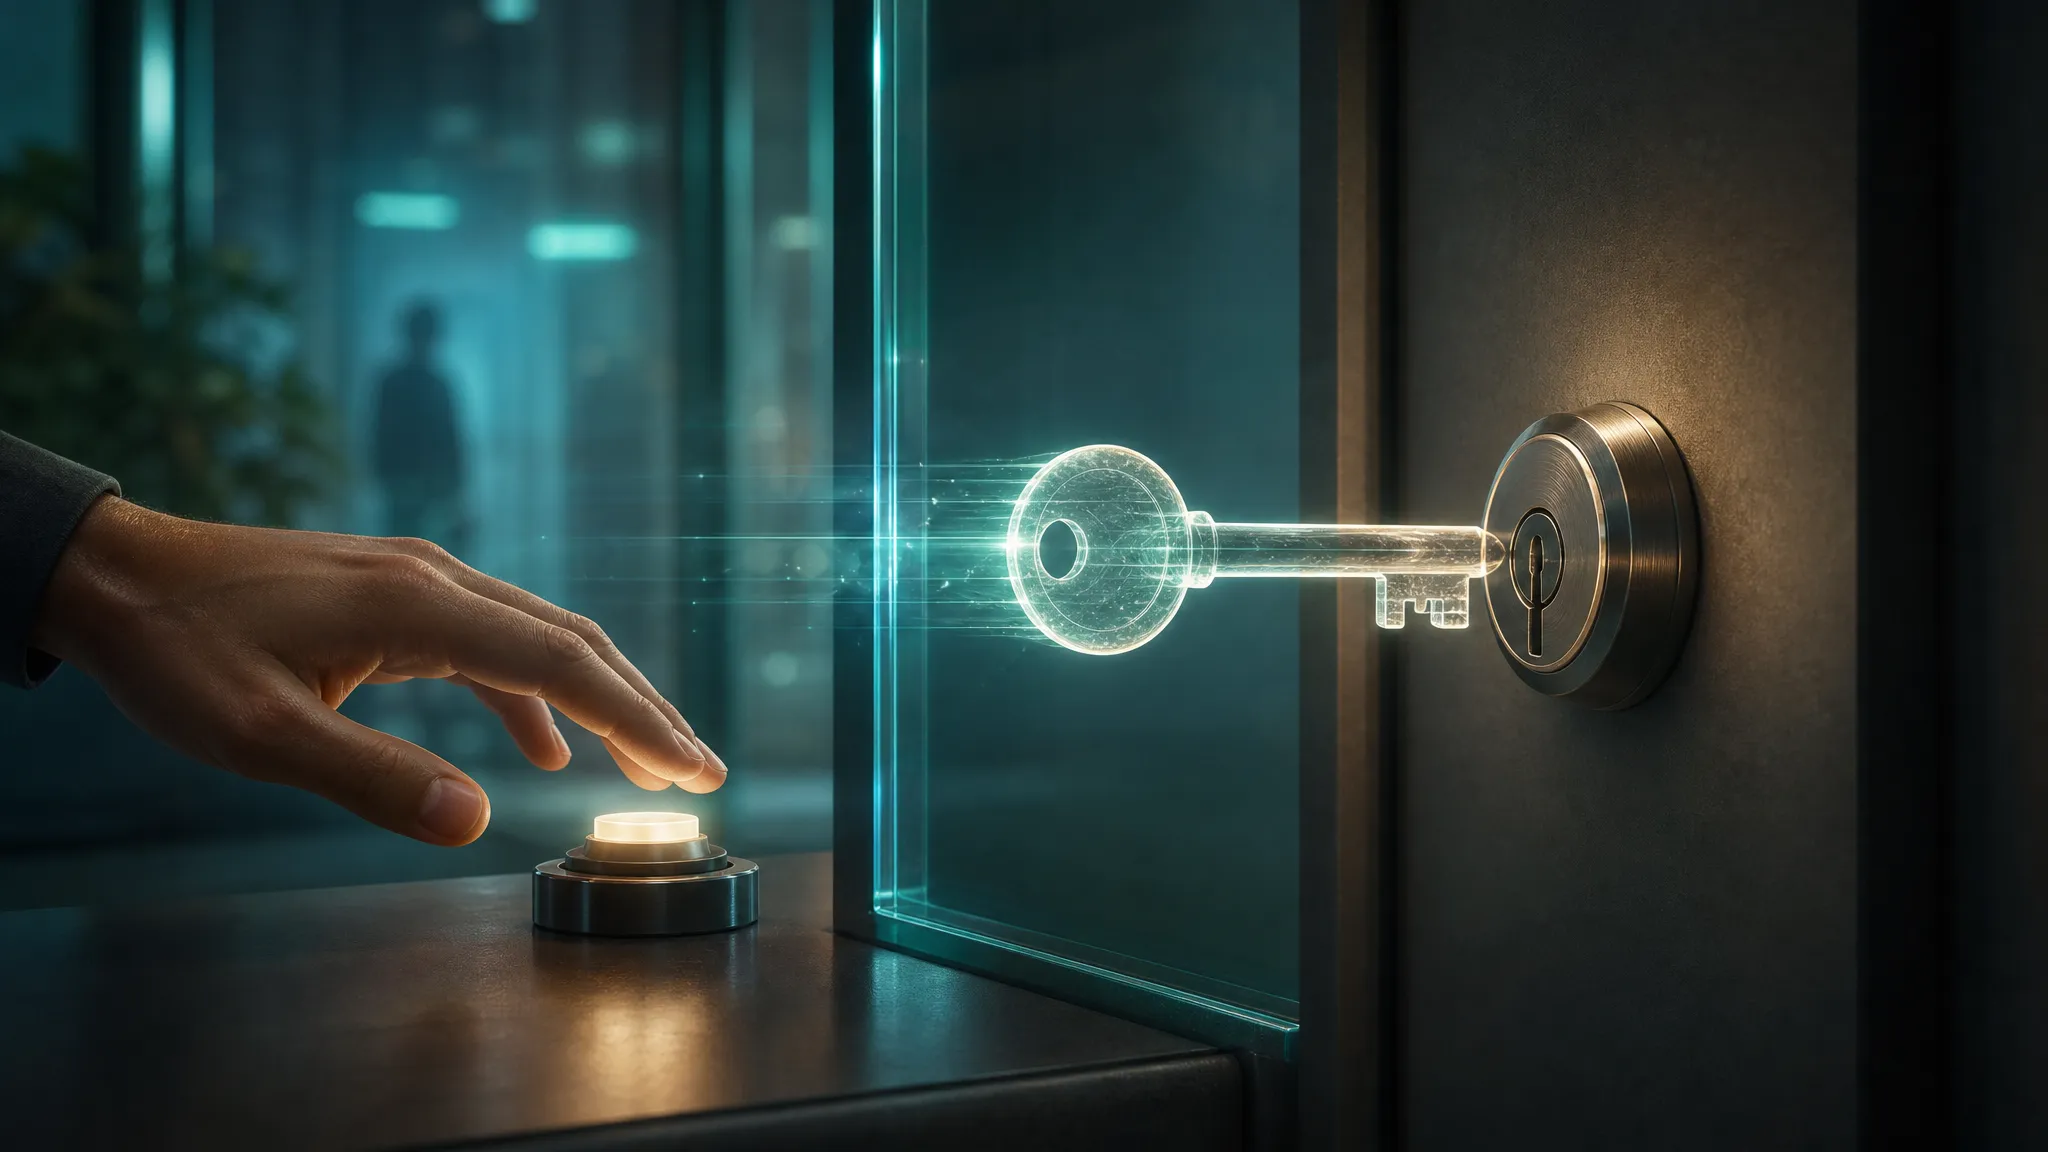
La mécanique tient en quatre temps. Un agent arrive sur un formulaire de connexion et doit prouver son identité à 1Password avec une clé numérique qui lui est propre. Vous recevez alors une demande sur votre appareil, avec l'identifiant concerné et la raison invoquée. Vous approuvez ou vous refusez. Si vous approuvez, 1Password remplit lui-même le formulaire, sans transmettre le secret à l'agent, qui reprend ensuite sa tâche.
Le point important est l'absence de copie. Dans le schéma classique, on colle son mot de passe dans une fenêtre d'agent, et ce mot de passe finit dans un historique, un journal ou une mémoire de conversation. Ici, la valeur ne sort pas du coffre. Seul un droit d'usage temporaire est accordé, pour une action précise. Une fois la session terminée, il ne reste rien à réutiliser.
Le détail qui change tout : l'approbation a lieu sur votre téléphone ou votre ordinateur, pas dans l'interface de l'agent. Un agent compromis peut donc demander, mais pas décider à votre place.
Les agents déjà compatibles avec 1Password
L'entreprise cite cinq partenaires principaux : Muse de Meta, Claude Duet d'Anthropic, ChatGPT Work et dots d'OpenAI, Grok Bot de SpaceXSI, et Townie de Town. D'autres noms apparaissent dans la liste des partenaires de travail, dont Perplexity, Browserbase, Browser Use et Ramp.
Chaque intégration suit le même principe, avec des nuances. Muse demande les identifiants au moment où il en a besoin. Claude Duet sollicite une approbation avant de se connecter. ChatGPT Work et dots font valider chaque connexion par l'utilisateur. Le point commun : le modèle ne voit jamais le secret, et la demande reste lisible par un humain.
Cette liste dit aussi ce que 1Password vise. Pas les robots d'entreprise qui tournent sur des comptes de service, mais les agents personnels, ceux qui réservent un billet, paient une facture ou remplissent un dossier. C'est un marché plus large et beaucoup moins encadré.
Pourquoi le sujet dépasse le confort d'usage
Le même jour, Axios a publié une enquête qui donne un tout autre relief à l'annonce. Plusieurs grandes banques américaines détectent des agents IA tiers à l'intérieur des comptes de leurs clients, parfois avec des actions qui semblent indépendantes des instructions reçues. Des dirigeants du secteur ont qualifié la situation d'« horrifying », selon Axios.
Certaines banques, dont JPMorgan Chase, Bank of America, Wells Fargo et Citi, bloqueraient ou restreindraient déjà l'accès de ces agents, toujours selon l'enquête. Un porte-parole de Chase a déclaré que les clients ne devraient confier leur identifiant et leur mot de passe à personne.
Le rapprochement est éclairant. Le débat ne porte plus sur la capacité des agents à faire le travail, mais sur la trace et le contrôle de ce qu'ils font dans des systèmes qui n'ont pas été conçus pour eux. Un agent qui se connecte avec le mot de passe de l'utilisateur est indistinguable de l'utilisateur. Un agent qui passe par un courtier d'identités laisse une trace : une demande, une approbation, une action.
Ce que 1Password ne dit pas encore
Deux angles morts subsistent : le prix et la date de disponibilité générale. L'entreprise n'annonce ni tarif ni calendrier, et se contente d'indiquer que les intégrations arriveront progressivement.
Autre point à surveiller : le périmètre de l'approbation. Un accord donné pour une connexion vaut pour une action, pas pour un accès permanent. Reste à vérifier, dans la pratique, comment les agents formulent leurs demandes et si l'utilisateur peut réellement distinguer une demande légitime d'une demande abusive. Un agent compromis qui demande poliment un accès bancaire reste un agent compromis.
Il faudra aussi regarder ce que 1Password stocke de ces échanges. L'entreprise parle d'audit et de traçabilité, sans détailler la durée de conservation ni les accès possibles à ces journaux. Pour un produit qui vend de la confiance, ce sont des questions de fond, pas des détails.
Ce que cela change dans votre façon de déléguer
Si vous laissez déjà un agent réserver un voyage, payer une facture ou remplir un dossier administratif, la question du mot de passe s'est forcément posée. Les solutions actuelles sont mauvaises : coller le secret, créer un compte dédié, ou renoncer.
Un modèle de délégation avec approbation par action change la nature du risque. Le mot de passe reste dans un seul endroit, l'accès est limité dans le temps et l'agent ne peut pas le réutiliser ailleurs. En contrepartie, vous devenez le point de validation. Chaque connexion demande une décision, ce qui pèse vite si l'agent enchaîne vingt tâches.
C'est le compromis à accepter. La sécurité ici ne vient pas d'un mécanisme invisible, mais d'un ralentissement volontaire du flux. Pour une réservation de vacances, cela ne coûte rien. Pour une tournée de factures, cela peut devenir pénible.
À suivre : intégrations et concurrence
Trois choses valent d'être suivies. La liste réelle des agents compatibles au lancement, qui déterminera l'utilité du produit. Le prix, qui décidera s'il s'agit d'une option grand public ou d'un service professionnel. Et la réponse des banques et des sites marchands, qui peuvent préférer bloquer les agents plutôt que les authentifier.
1Password a ouvert un chantier utile. Il ne suffira pas à rassurer les établissements financiers, mais il déplace la conversation vers le bon terrain : moins de secrets transmis, plus de traçabilité.