
關於 Credo AI
What Is Credo AI
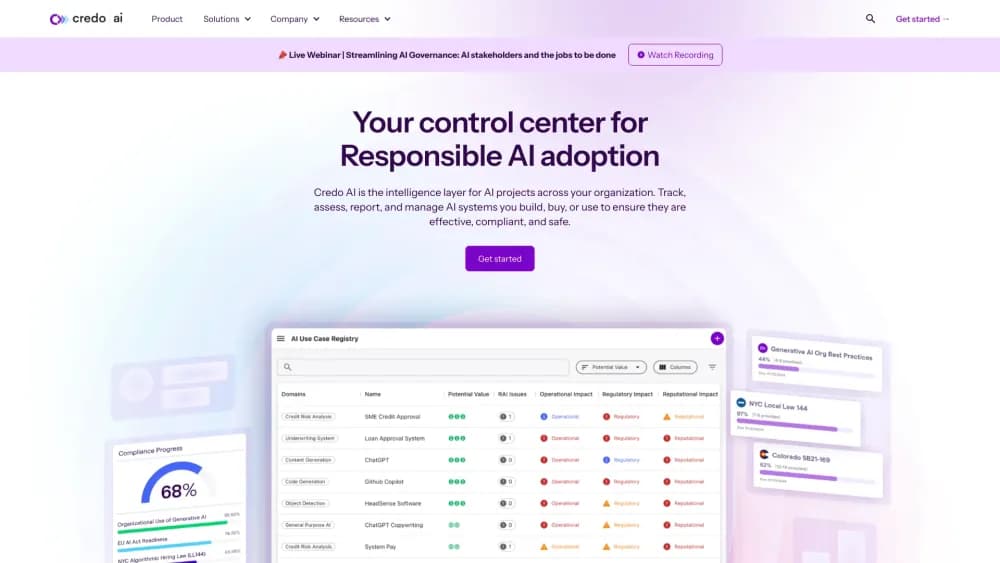
Credo AI 是給「跑得比管得多」的企業用的 AI 治理軟體。它替每個模型、代理、應用與外部供應商建立一份 AI 登錄清冊,逐筆納入 AI 風險管理流程,最後產出稽核人員或主管機關會要的那套文件。
公司成立於 2020 年,當時治理還不是一筆預算科目。現在客戶以銀行、保險與大型集團為主,Mastercard 與 Booz Allen 都是官方公開點名的案例。Forrester 在 AI 治理報告中把它放在領導者區間,廠商則稱該評比拿下 12 項滿分。
限制和優點一樣明顯。沒有自助註冊,也沒有公開價目,小團隊想試用就得先跟業務談。全部流程從預約 demo 開始,再走採購,這對法遵軟體算常態,對只想看看介面的人就很折磨。
開始使用
- 在 credo.ai 預約 demo。業務會先確認你的 AI 規模、要遵循哪些法規,以及哪些部門需要帳號。
- 接上已經存放盤點資料的系統,例如雲端帳號、MLflow、GitHub、ServiceNow 或 Jira 專案。
- 匯入或讓系統自動探索 AI 系統,再依風險等級與業務負責人逐筆分類。
- 掛上適用的法規包,例如歐盟 AI 法案或 ISO 42001,讓政策引擎產生對應的控制項與證據任務。
- 依照需要的頻率執行評估,把發現的問題派給負責人,遇到稽核或主管機關來要資料時直接匯出。
產品資訊
快速了解 Credo AI 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- AI 長與治理負責人:在同一個畫面看到有哪些 AI、誰負責、符合哪些規範,這正是董事會開會時會要的那張表。
- 受監管產業的法遵與風險團隊:銀行、保險與醫療業者直接拿到歐盟 AI 法案、NIST AI RMF 與 ISO 42001 的對照,不必從空白試算表開始。
- 資料與 ML 平台主管:登記與評估流程共用一套,治理審查不再變成上線前臨時飛來的郵件串。
任務
- 建立 AI 盤點:自動探索會從雲端與 ML 工具裡撈出模型與代理,連手動問卷永遠問不到的影子 AI 也一併涵蓋。
- 產出稽核證據:每次評估都記下誰在什麼時候審了什麼,內部稽核或主管機關來函時,匯出檔案就好,不必趕三週。
- 評估 AI 供應商風險:供應商入口把問卷與模型文件集中在一處,採購審查外部工具的時間明顯縮短。
情境
- 準備歐盟 AI 法案的義務:法規包把條文翻成具體控制項與證據任務,對讀完法規卻不知道要建什麼的團隊特別有用。
- 治理上線中的 AI 代理:代理卡與追蹤層級的檢查涵蓋工具誤用與範圍偏移,這兩種失效模式一般 GRC 套裝根本沒有模型。
- 追蹤全公司的 AI 採用狀況:各部門自己買工具時,登錄清冊給管理層的是即時數字,不是每季猜一次。
主要功能
AI 登錄清冊與影子 AI 探索
登錄清冊是整個產品的主軸。它把系統、模型、代理與供應商收進同一份清冊,並畫出依賴關係,讓你看出哪個應用跑在哪個模型上。探索連接器會掃描雲端與 ML 環境,找出沒人知道正在跑的 AI,這一段幾乎每個團隊都低估。每筆資料都掛上負責人與風險分類。
以代理卡管理 AI 代理
Credo AI 把代理視為受治理的實體,而不是應用的一個功能。每個代理都有一張卡,記載用途、可呼叫的工具、權限,以及要為它負責的人。代理在毫秒間自行動手,沒有人在旁邊看,平台因此在追蹤層級比對行為與政策,而不是等到每月審查。這塊能力原本長在資安廠商身上,GRC 套裝完全略過。
風險情報與代理控制項庫
風險評分持續更新,並納入業務情境,因此歐洲保險公司的理賠代理與美國零售商的行銷代理,拿到的控制項不一樣。控制項庫包含代理專屬風險,例如工具誤用、範圍偏移,以及風險在相連代理之間流動。儀表板接上你的可觀測性工具,行為偏離核准基準時就發出警示。
政策引擎與現成法規包
政策引擎把寫下來的政策變成可執行的規則。法規包涵蓋歐盟 AI 法案、NIST AI RMF、ISO 42001、OMB M-25、科羅拉多州 ADMT 規則與 NAIC AI 指引,每一包都附上該框架要求的控制項與證據任務。已經寫過內部政策的團隊可以把內容對映過去,不必同時維護兩套文件。
GAIA 治理助理
GAIA(Govern AI Assistant)是平台內建的 AI 助理。它會起草評估、摘要法規文本,也能回答關於自家登錄清冊的問題,把「新法規到實際流程」之間那幾週的閱讀時間壓短。廠商說明它已經正式上線,不是預覽版。
與現有技術堆疊整合
原生連接器涵蓋 Snowflake、Databricks、AWS、Azure、ServiceNow、Jira、Confluence、Slack、GitHub 與 MLflow。實務上,證據在工程團隊原本工作的地方就收集完成,發現的問題以票券形式送到人手上,不是再開一個沒人看的儀表板。治理單位不必再要截圖,直接讀跟開發者同一份紀錄。
優缺點
優點
- 一次到位:模型、應用、代理與供應商共用同一份清冊,回答一個稽核問題不必拼湊三套工具。
- 法規深度足夠:法規包由參與 ISO、NIST 與歐盟標準工作的團隊撰寫,對照表第一天就能用。
- 代理層級控制:代理卡、工具使用追蹤與代理間風險都建得完整,這在同類產品裡並不常見。
- 分析機構背書:Forrester Wave 領導者加上 12 項滿分,採購要把它放進候選名單時有說得出口的理由。
缺點
- 沒有公開價格也沒有免費方案:不跟業務談就無法評估成本,也碰不到介面,小團隊與初期研究因此卡住。
- 導入成果取決於你的資料:探索只能看到連接器搆得到的範圍,雲端環境破碎的企業初期仍得手動補登。
- 企業級重量:產品預設你有專職治理人力,沒有法遵編制的公司會覺得流程比需求更重。
- API 資訊不透明:整合文件寫得清楚,但沒有公開 API 參考,自行開發自動化得先跟原廠談。
常見問題
它替公司建立所有 AI 系統的清冊,逐筆評估風險,並產出證明符合歐盟 AI 法案或 ISO 42001 所需的文件與證據。定位是治理的中央紀錄,不是模型測試工具。
相關內容
探索與 Credo AI 相關的工具、技能與文章。
Credo AI 替代方案

Odyssey 3
Odyssey · 其他Odyssey-3 是 Odyssey 的基礎世界模型,能即時模擬物理,把一段文字提示變成可互動的環境,並套用到機器人、汽車與遊戲上。

JarvisCore
Prescott Data · 程式設計 · 生產力 · 其他JarvisCore 是開源的 Python 執行環境,讓 AI 代理在網格上以對等節點運作、從共用帳本認領任務,並透過零信任代理服務存取外部系統。
Clef
Cloudflare · 商業 · 其他Clef 是 Cloudflare 推出、可在 Workers AI 上執行的開源決策模型。它針對設定好的題目回傳校準後的機率而非生成文字,讓代理程式快速分類、分流並採取行動。