
Extension Auditor Security Analyzer
Alpha CISO Pte. Ltd. · 其他
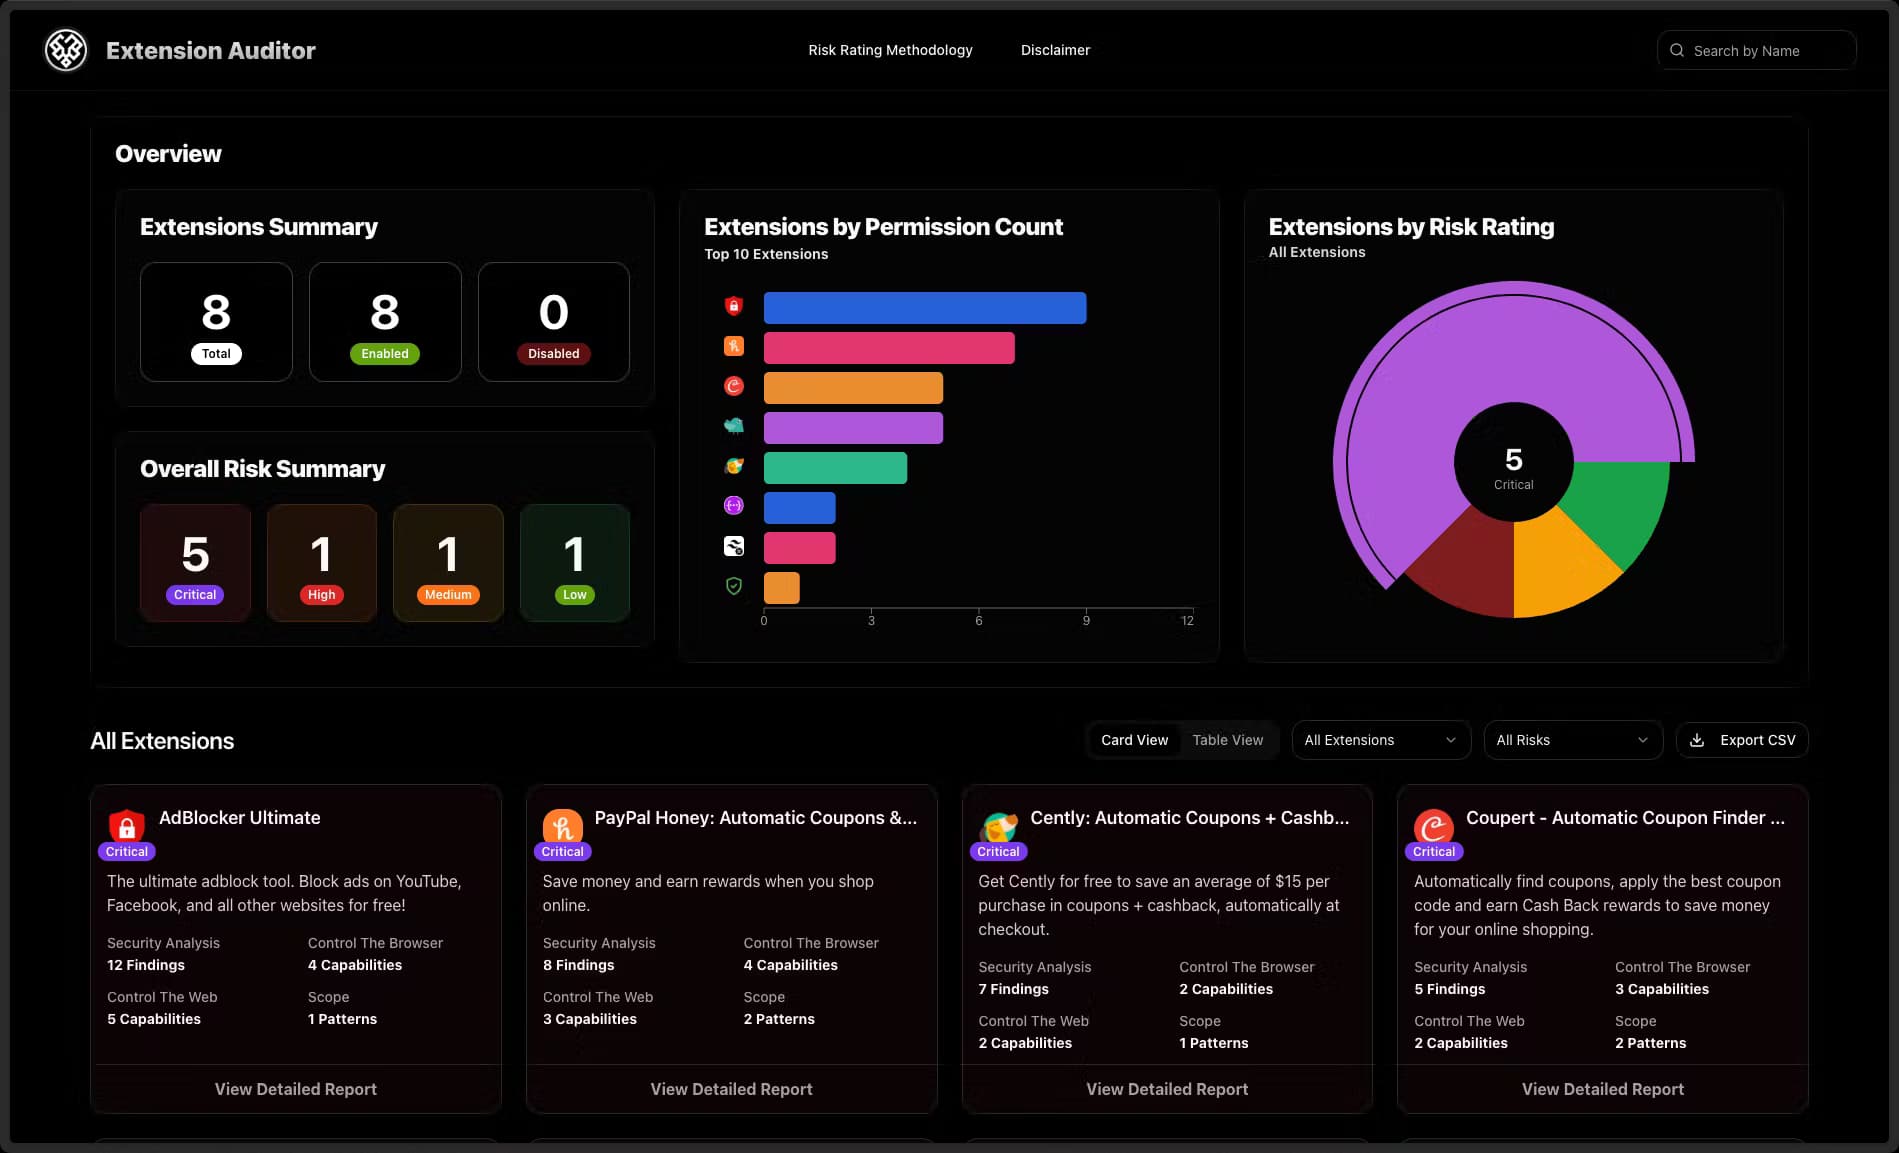
Extension Auditor Security Analyzer 是一套瀏覽器安全平台,會掃描 Chrome、Edge 與 Firefox 擴充功能、為其風險評分,並在權限或擁有者變更時通知你。
關於 Extension Auditor Security Analyzer
What Is Extension Auditor Security Analyzer
Extension Auditor Security Analyzer 是 Alpha CISO Pte. Ltd. 推出的擴充功能安全掃描器。它會檢視你已經安裝的擴充功能,讀取每一項能存取的內容,再換算成容易理解的風險評分。道理很簡單:幾乎沒人會確認擴充功能到底做了什麼,而一次惡意更新就能悄悄讀取你造訪的每個網站。
這套工具追蹤超過 190 萬個擴充功能的資料庫,不只是你查詢的那幾個。評分引擎建立在已發表的資安研究之上,因此判斷權限要求的方式和審查者一致。每個分數都落在四個等級之一:重大、高、中或低。
最主要的限制在涵蓋範圍。這是一套以瀏覽器為主的工具,方案鎖定個人、小型團隊與 IT 部門,並非完整的端點安全套裝。它檢查擴充功能行為,而非整台裝置,且多數團隊功能都假設你連上 Google Workspace 或 Microsoft 365 這類公司帳戶。
Getting Started
- 在 Extension Auditor 網站建立免費帳戶,或從定價頁面開始 7 天試用。
- 把擴充功能加入 Chrome、Edge 或 Firefox,或貼上商店網址做單次查詢,免安裝。
- 若想要整個機群的清單而非單一瀏覽器,請連接 Google Workspace、Microsoft 365、Okta 或 Jamf。
- 檢視風險評分,接著設定允許、警告或封鎖的政策,套用到你的團隊。
- 選擇警示要送到哪裡,例如電子郵件、Slack、Teams,或導向 SIEM 的 Webhook,並確認第一批通知有送達。
產品資訊
快速了解 Extension Auditor Security Analyzer 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 一般 Chrome 使用者:你會拿到清楚的風險評分,以及每個已安裝擴充功能能存取什麼的白話說明,不需要資安背景。
- IT 與資安管理員:你可以在單一儀表板盤點整個機群的擴充功能,並強制套用允許、警告或封鎖規則。政策功能從 Team 方案起提供。
- 重視隱私的個人:你可以在安裝前查詢商店裡的任何擴充功能,這在無法集中管控的個人瀏覽器上特別有用。
任務
- 稽核已安裝的擴充功能:貼上擴充功能 ID 或商店網址,幾秒內就取得擴充功能權限稽核結果、發行者的信譽與風險等級。
- 抓出有風險的更新:工具每兩小時監控 11 種事件類型,因此新增的權限或擁有者轉移會觸發警示,而不是悄悄溜過。
- 上線前把關:用批次方式掃描一份含 ID 的 CSV,讓某個部門想安裝的所有項目在使用者收到之前先被檢視。
情境
- 拿到新的工作筆電:只要連一次公司帳戶,整個擴充功能清單就會出現,第一天使用者偷加了什麼都看得出來。
- 因應供應鏈恐慌:當熱門擴充功能被入侵,你可以確認它是否在你機群內,並在資料外流前封鎖。
- 幫家人檢查瀏覽器:單次查詢就能用白話說明,為什麼某個擴充功能值得移除。
主要功能
擴充功能查詢與擴充功能風險評分
輸入任何擴充功能 ID 或商店網址,工具就會回傳它的權限、發行者紀錄與風險評分。分數分成重大、高、中、低四個等級,每個等級都有一行說明代表什麼意思。這一切都不必安裝任何東西。
惡意擴充功能偵測
引擎會標記審查者認定為惡意、或帶有重大發現的擴充功能,並列出各自的使用者人數。掃描資料庫涵蓋整個 Chrome 線上應用程式商店,因此情報不局限於你搜尋的項目。根據 Alpha CISO 的說法,引擎是以 30 篇以上經同儕審查的資安研究訓練而成。
持續監控
Extension Auditor 每兩小時檢查 11 種事件類型,涵蓋權限變更、版本更新、擁有者轉移、CSP 變更與可見度變化。當已核准的擴充功能開始出現不同行為,你會在當下收到警示,而不是等到損害發生之後。這正是單次掃描無法取代的部分。
警示與整合
通知會送到應用程式內的檢視、電子郵件、Slack、Teams 或 Webhook,讓資安團隊把提醒留在他們本來就會看的工具裡。若要自動化,Webhook 可以把事件推送給 SIEM。連接 Google Workspace、Microsoft 365、Okta 與 Jamf 會帶入你既有的使用者與裝置,不必手動輸入。
機群清單與政策
在單一儀表板裡,你能看到 Chrome、Edge 與 Firefox 的所有擴充功能,依使用者與裝置區分。接著你可以設定允許、警告或封鎖政策,讓有風險的擴充功能永遠進不了受管理的瀏覽器。部署支援代理程式與免代理程式兩種方式,當你無法在每台裝置安裝軟體時,這點很重要。
上線檢視用的批次掃描
上傳含擴充功能 ID 與商店網址的 CSV 或文字檔,工具會回傳一份儲存好的報告,而不是一堆零散查詢。當團隊想在部署前統一瀏覽器設定時,這正好派上用場。你不必再一項一項手動檢查。
REST API 與存取控管
一套有完整文件的 REST API,支援 API 金鑰與 OAuth2 驗證,讓團隊把擴充功能風險資料以 JSON 匯入自己的工作流程。付費方案附有每月呼叫額度,從 1,000 到 50,000 次,純 API 產品則採用量計價。SAML SSO 與稽核日誌在每個方案都有,連最便宜的也一樣。
優缺點
優點
- 風險評分建立在已發表的資安研究上,而非憑空猜測,因此這些分數在資安審查者面前站得住腳。
- 涵蓋三大瀏覽器商店,不只是你點名的擴充功能,能抓到你原本想不到要查的威脅。
- 持續監控搭配 Slack、Teams、電子郵件與 Webhook 擴充功能警示,讓擴充功能的變動保持可見,不必手動重新掃描。
- 沒有分功能的付費牆:SAML SSO、稽核日誌與完整 API 存取在每個方案都有,小型團隊不會被擋在核心控管之外。
缺點
- 最便宜的方案限制了每個瀏覽器能分析多少擴充功能,重度個人使用很快就會碰到上限。
- Team 與 Business 方案要求最少 10 位與 100 位使用者,對只想要機群政策的單人管理員來說負擔偏重。
- 只涵蓋擴充功能安全,想要端點或網路防護的人還是得另找工具。
- 風險等級這類數值取決於廠商自家的模型,而且這套評分沒有第三方稽核。
常見問題
它會讀取 Chrome、Edge 與 Firefox 中已安裝擴充功能的權限、程式碼模式與發行者資料,再換算成從重大到低的風險評分。它也會長期追蹤這些擴充功能的變化。
相關內容
探索與 Extension Auditor Security Analyzer 相關的工具、技能與文章。
Extension Auditor Security Analyzer 替代方案

Odyssey 3
Odyssey · 其他Odyssey-3 是 Odyssey 的基礎世界模型,能即時模擬物理,把一段文字提示變成可互動的環境,並套用到機器人、汽車與遊戲上。

JarvisCore
Prescott Data · 程式設計 · 生產力 · 其他JarvisCore 是開源的 Python 執行環境,讓 AI 代理在網格上以對等節點運作、從共用帳本認領任務,並透過零信任代理服務存取外部系統。
Clef
Cloudflare · 商業 · 其他Clef 是 Cloudflare 推出、可在 Workers AI 上執行的開源決策模型。它針對設定好的題目回傳校準後的機率而非生成文字,讓代理程式快速分類、分流並採取行動。