
FRAI
FRAI · 其他
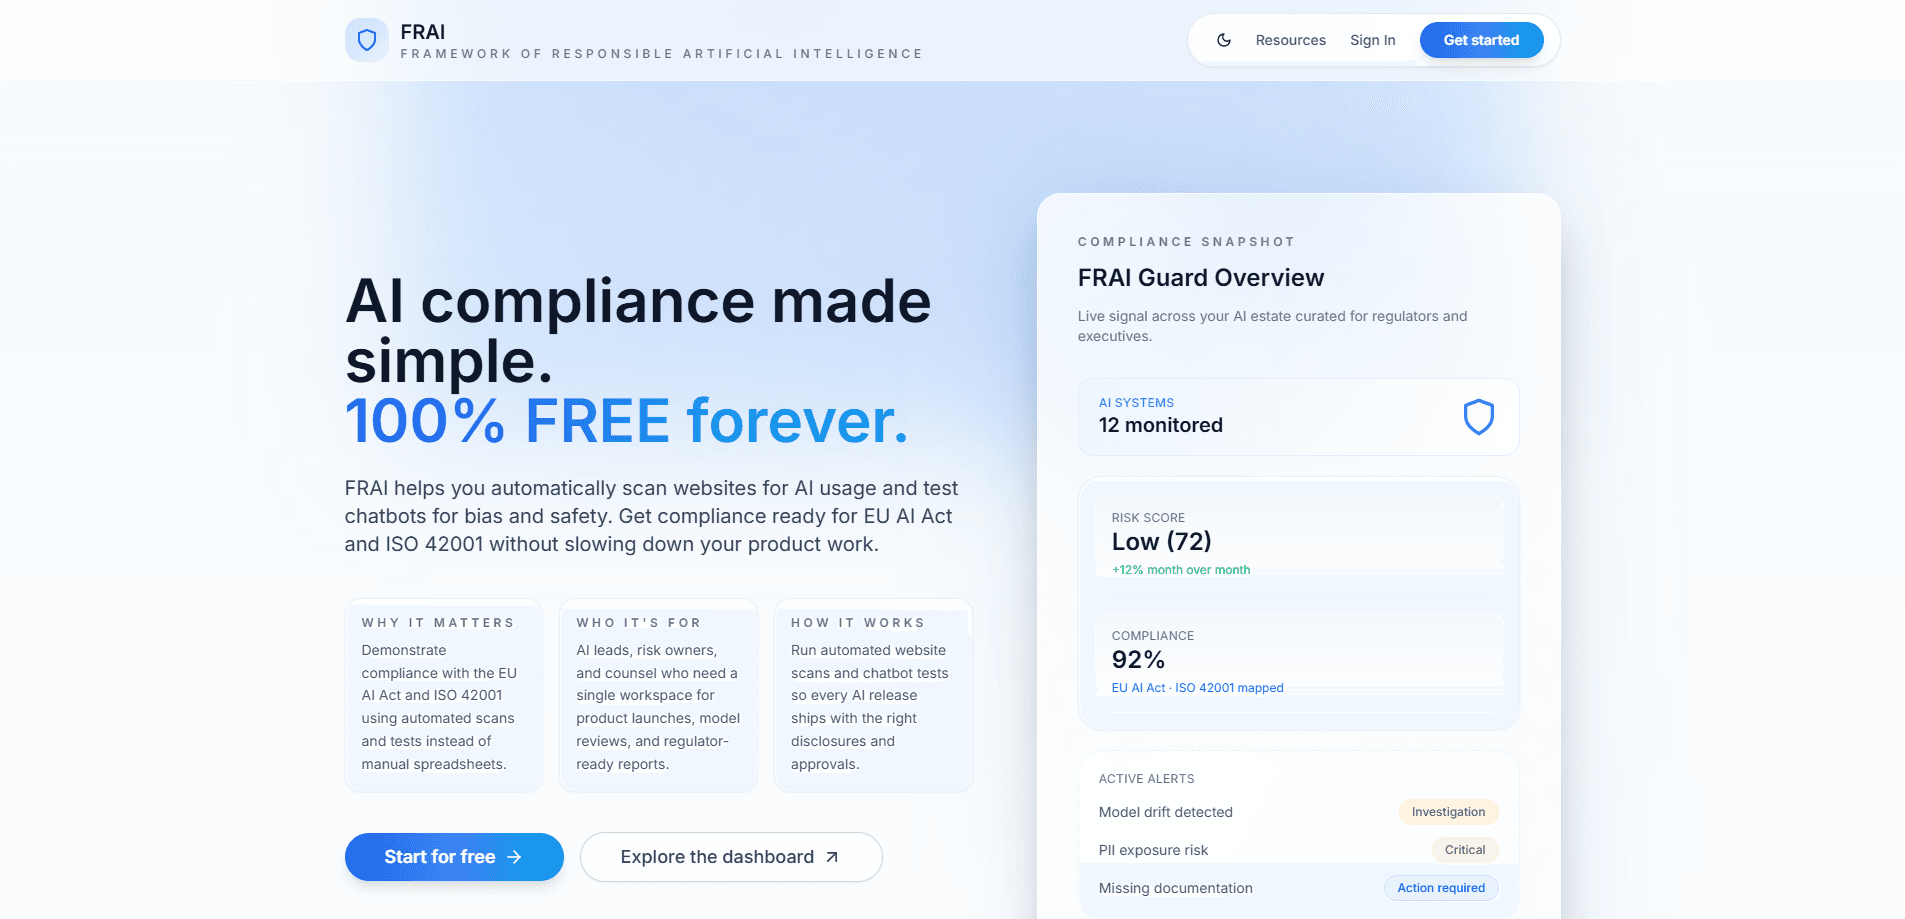
FRAI(Framework of Responsible Artificial Intelligence)檢查你的產品是否真的在牽涉到 AI 時告知使用者。貼上網站位址,它會找出在背後運作的聊天小工具、AI 指令碼與設定碼,接著把找到的內容對照歐盟 AI 法案第 50 條的揭露規則。這就是這款工具的重點。你也可以透過開源 CLI 在程式碼庫中執行同樣的檢查,或付費請人幫你修好措辭。
關於 FRAI
什麼是 FRAI
FRAI 是一個 AI 治理平台,為一項狹窄而急迫的任務而打造:證明你的使用者知道自己什麼時候在跟 AI 打交道。把它想成一個只專注單一目標的 AI 合規工具。它會掃描公開網頁,找出聊天機器人、AI 指令碼與 AI 設定碼,然後尋找告知訪客有 AI 介入的措辭。沒有措辭就沒有及格。如果缺少,FRAI 會直接說明,並秀出它所使用的確切證據。
這款產品之所以存在,是因為歐盟 AI 法案第 50 條已於 2026 年 8 月 2 日開始強制執行。從那時起,聊天與 AI 支援功能必須自我揭露,AI 生成的內容必須標示。罰款最高達 1,500 萬歐元或全球營業額的 3%,這讓它從「有也不錯」變成真正要編列預算的項目。FRAI 不是法律意見,也不假裝是。它是你可以打開並逐行驗證的技術檢查,讓你能把輸出交給律師,而不是憑空猜測。作為一款 AI 透明度工具,它刻意保持狹窄的範圍。
主要的限制在於網站掃描能看到什麼。任何躲在登入之後的東西,或只有聊天視窗打開後才出現的文字,對它來說都是隱形的。針對這點,你要把關卡跑在實際的程式碼庫上,或預約付費的專人到府檢測。這就是它的罩門。
開始使用
- 打開 frai.cc,貼上你想檢查的網站位址。免費掃描不需要註冊。
- 等幾秒鐘,FRAI 會抓取公開頁面,並列出它偵測到的聊天小工具、AI 指令碼與 AI 設定碼。
- 閱讀結果:它會顯示找到什麼 AI,以及頁面上是否有任何文字告知使用者有 AI 介入。
- 若要涵蓋程式碼層級,執行
npx frai gate init --ci,把規格檔案與 GitHub 工作流程放進你的儲存庫,接著執行npx frai gate check FRAI-SPEC.md來測試建置。 - 如果你不想自己動手,預約 AI Disclosure Teardown,在 48 小時內拿到寫好的措辭、安裝好的關卡,以及一份證據 PDF。
產品資訊
快速了解 FRAI 的定價、支援平台與效能。
適合對象
這項工具最適合的使用者、任務與情境。
使用者
- 單打獨鬥的創辦人與小型產品團隊:他們通常沒有專職的合規人員,免費掃描讓他們快速了解自家網站是否違反揭露規則。
- 中型企業的法務與合規主管:他們可以自己執行檢查,再把關卡的輸出當成正式審查的起點。
- ML 與平台工程師:CLI 能直接接進現有的 CI 流程,所以每次建置都會執行檢查,不必維護新的流程。
任務
- 稽核網站是否有缺漏的 AI 揭露:掃描器會確切回報它找到哪些聊天小工具與 AI 指令碼,以及頁面是否說明有 AI 介入。
- 在揭露問題被回答前擋下發布:CI 關卡會讓建置失敗,直到所有待答問題(包括透明度那一題)都填上真實的名稱與機制。
- 為監管機關或外部律師產出證據:專人到府檢測會交付一份證據 PDF 與寫好的措辭,供律師審閱。
情境
- 在第 50 條期限前推出 AI 支援小工具的新創公司:一次掃描就能看出小工具是否向使用者自我揭露。
- 準備 ISO/IEC 42001 或 NIST AI RMF 審查的團隊:同一份證據收集一次,就能跨框架重複使用。
- 想要別人把問題修好、而不是解釋的創辦人:48 小時的專人到府檢測涵蓋措辭、CI 設定,以及一場說明通話。
主要功能
免費網站 AI 揭露掃描
貼上任何公開網址,FRAI 會抓取它能觸及的頁面,尋找聊天小工具、AI 指令碼與 AI 設定碼。接著它會檢查頁面是否告知訪客有 AI 介入。免註冊。免費用。結果會秀出確切的證據,而不是含糊的分數。
開源 CI 關卡
這就是讓 FRAI 成為真正開源 AI 合規選項的一環。CLI 用一道指令加入規格檔案與 GitHub 工作流程,接著在每次執行時檢查它們。建置會被擋下,直到七道負責任 AI 問題(包括揭露)都用真實的數字、名稱與機制回答完畢。它是確定性的。不靠模型猜測。同樣的輸入永遠給出同樣的判定。
第 50 條對應
FRAI 把每項發現對應到第 50 條的具體規則:聊天機器人與 AI 代理必須表明自己是 AI,AI 生成或操弄的內容必須標示。所以你能看出規則的哪一部分適用於 FRAI 找到的東西。不只是及格或不及格。
跨框架證據
平台會把系統對應到歐盟 AI 法案、NIST AI 風險管理框架與 ISO/IEC 42001。證據收集一次,就能在三者之間重複使用。這替團隊省下為每套標準重做同樣文書的例行苦差事。
AI 揭露專人到府檢測
付 249 歐元,會有真人審閱你的產品、寫出你需要的確切揭露措辭、在你的 CI 中安裝關卡,並交給你一份證據 PDF 加上 30 分鐘的說明通話。工作由真人完成。48 小時內交件。如果沒有東西需要修正,你完全不必付費。
聊天機器人測試
除了網站掃描,FRAI 也會測試聊天機器人的偏誤與安全性。所以揭露檢查是座落在更廣泛的負責任 AI 審查之中,而不是單獨存在。當合規主管需要一個能讓監管機關查核的單一窗口時,這點很重要。
優缺點
優點
- 免費掃描不需要帳號。你可以在不到一分鐘內檢查一個上線中的網站。
- CLI 採 MIT 授權且為開源,代表工程師能閱讀並驗證每一項檢查。
- CI 關卡會在揭露缺漏時讓建置失敗,所以規則在第一次修正後仍持續被強制執行。
- 證據收集一次,就能用於歐盟 AI 法案、NIST AI RMF 與 ISO/IEC 42001。
缺點
- 網站掃描看不到登入之後的任何東西,也看不到只有聊天視窗打開後才出現的文字,所以應用程式層級的 AI 需要 CLI 或專人到府檢測。
- 它給的是技術發現,不是法律意見,所以你仍然需要律師來解讀。
- 付費的專人到府檢測每項產品要 249 歐元。對經營多個網站的團隊來說,這會累積起來。
常見問題
它會看你的網站公開頁面。它尋找聊天小工具、AI 指令碼與 AI 設定碼,接著尋找告知使用者有 AI 介入的措辭。你會拿到一份清單,確切列出它找到什麼,以及規則要求什麼。
相關內容
探索與 FRAI 相關的工具、技能與文章。
FRAI 替代方案

Odyssey 3
Odyssey · 其他Odyssey-3 是 Odyssey 的基礎世界模型,能即時模擬物理,把一段文字提示變成可互動的環境,並套用到機器人、汽車與遊戲上。

JarvisCore
Prescott Data · 程式設計 · 生產力 · 其他JarvisCore 是開源的 Python 執行環境,讓 AI 代理在網格上以對等節點運作、從共用帳本認領任務,並透過零信任代理服務存取外部系統。
Clef
Cloudflare · 商業 · 其他Clef 是 Cloudflare 推出、可在 Workers AI 上執行的開源決策模型。它針對設定好的題目回傳校準後的機率而非生成文字,讓代理程式快速分類、分流並採取行動。